TPL_YOOTHEME_SKIP_TO_MAIN_CONTENT

Kontakt cybersäkerhetskollen

Hjälp med cybersäkerhetskoll

MSB har utifrån tre regeringsuppdrag tagit fram Cybersäkerhetskollen. Cybersäkerhetskollen är samlingsnamnet för MSB:s cybersäkerhetsmätningar som mäter nivån på verksamhetens systematiska cybersäkerhetsarbete, samt ger stöd för förbättringsarbete.

Svarsfrekvensen hos offentlig förvaltning har minskat för varje mättillfälle. Utifrån det säkerhetspolitiska läget behöver deltagandet öka. Ensions partner WeTeam hjälper dig med cybersäkerhetskollen. För intresse att ta hjälp till ett fast pris ta kontakt här nedan.

Läs mer …Kontakt cybersäkerhetskollen

  • Träffar: 562

Kontakt fem steg mot efterlevnad av cybersäkerhetslagen

Whitepaper handlingsplan cybersäkerhetslagen

Cybersäkerhetslagens syfte är att uppnå en hög nivå av cybersäkerhet i samhället, 1 kap. 1 §.

Enssion har tagit fram ett whitepaper för hur du i sju punkter efterlever lagen:

  1. Utbilda ledningen i cybersäkerhet
  2. Identifiera system som är eller kan påverka samhällsviktiga tjänster
  3. Analysera risker för att hitta var det behövs säkerhetsåtgärder
  4. Starta en förbättringsprocess, en säkerhetsplan
  5. Skapa rutiner för att rapportera incidenter

Kontkta Ension så översänder vi ett whitepaper för hur du gör.

Läs mer …Kontakt fem steg mot efterlevnad av cybersäkerhetslagen

  • Träffar: 642

Nya cybersäkerhetslagen. NIS vs NIS2: Viktiga skillnader för efterlevnad av cybersäkerhetslagen

NIS vs NIS2: Skillnader för efterlevnad av cybersäkerhetslagen

NIS2-direktivet är den uppdaterade versionen av det ursprungliga NIS-direktivet, Europeiska unionens första cybersäkerhetsförordning. NIS2 är utformat för att täppa till tidigare luckor och säkerställa konsekvent implementering i alla EU-medlemsstater, och utökar avsevärt omfattningen av cybersäkerhetsefterlevnaden.

Podd

Huvudsakliga skillnaden mellan NIS och NIS2

NIS2-direktivet introducerar en harmoniserad uppsättning av cybersäkerhetskrav inom EU. Det innebär striktare regler för incidentrapportering, genomför ansvar på ledningsnivå och fastställer påföljder för bristande efterlevnad. Viktiga funktioner inkluderar:

  • Obligatoriska riskbedömningar och implementering av säkerhetsåtgärder
  • Tydliga ansvar för verkställande ledning
  • Obligatorisk cybersäkerhetsutbildning och löpande riskhantering
  • Ett samordnat EU-omfattande ramverk för sårbarhets- och hotdelning

Till skillnad från tekniska standarder fokuserar NIS2 på bästa praxis och styrningsprinciper snarare än att föreskriva specifika teknologier.

Bredare tillämpningsområde och ökad täckning

En av de viktigaste förändringarna i NIS2 är det utökade tillämpningsområdet. NIS1 fokuserade främst på kritiska infrastruktursektorer, men NIS2 breddade detta till att omfatta fler enheter. Denna förändring återspeglar sammankopplingarna mellan olika sektorer.

Genom att utöka täckningen eliminerar NIS2 svaga länkar orsakade av organisationer som tidigare var undantagna. Med betydligt fler organisationer som nu måste följa robusta cybersäkerhetsstandarder, förbättras den övergripande motståndskraften hos EU:s digitala infrastruktur avsevärt.

NIS1 riktade sig i första hand till operatörer av samhällsviktiga tjänster (OES) inom kritiska sektorer som energi, transport, vatten, bankverksamhet, infrastrukturer för finansmarknader, hälsa och digital infrastruktur. Dessutom omfattade det vissa leverantörer av digitala tjänster (DSP), såsom online-marknadsplatser, online-sökmotorer och molntjänster.

NIS2 utökar betydligt omfattningen av täckningen till att inkludera ett bredare spektrum av sektorer och enheter. Denna utvidgning erkänner den ökande sammankopplingen och digitaliseringen av olika branscher. En detaljerad lista över organisationer som måste följa de regler som anges i NIS2 finns nedan.

Förändring av omfattade organisationer

Övergången från NIS1 till NIS2 innebar flera betydande förändringar när det gäller de organisationer som omfattas av direktivet. Dessa förändringar speglar det föränderliga cyberhotlandskapet och behovet av ett mer omfattande tillvägagångssätt för cybersäkerhet i EU:s medlemsstater.

Förbättrad ansvarsskyldighet och styrning

Med NIS2 ökar ledningens ansvar och ansvarsskyldighet. Genom detta lyfter NIS2 cybersäkerhet och cyberresiliens till den verkställande nivån och ökar integrationen i den grundläggande bolagsstyrningen.

Denna starkare betoning på ledningens ansvar innebär att organisationernas ledningsgrupper blir mer fullt involverade i och ansvariga för cybersäkerhetsstyrning. Detta inkluderar att övervaka implementeringen av säkerhetsåtgärder och säkerställa efterlevnad av direktivet.

Förbättrad incidentrapportering och informationsdelning

Under NIS1 upplevdes krav för incidentrapportering av många som tvetydiga och inkonsekventa i EU:s medlemsstater. NIS2 syftade till att standardisera och effektivisera dessa krav, vilket gjorde dem mer precisa och konsekventa.

Till exempel, under NIS2 måste organisationer rapportera betydande incidenter till relevanta nationella myndigheter inom en specifik tidsram, vilket säkerställer snabba och effektiva åtgärder. Dessutom betonar NIS2 vikten av informationsdelning mellan EU:s medlemsstater och med EU:s cybersäkerhetsbyrå (ENISA). Detta samarbete underlättar snabb spridning av hotinformation och möjliggör en mer koordinerad respons på gränsöverskridande cyberhot.

Med NIS2 spelar tid en avgörande roll i responsen på attacker. Till skillnad från NIS1, som tillät mer skönsmässighet gällande rapporteringstidslinjer, fastställer det nya direktivet att cyberincidenter måste rapporteras till de behöriga myndigheterna inom 24 timmar. Därefter krävs följande:

  • Uppdateringar inom 72 timmar;
  • En slutgiltig incidenthanteringsrapport inom en månad.

Denna nya struktur är utformad för att säkerställa en mer aktuell och effektiv incidenthantering, vilket minimerar potentiella skador.

Riskhanteringsåtgärder

NIS2 föreskriver striktare riskhanteringsåtgärder jämfört med NIS1. Enligt NIS2 måste organisationer implementera omfattande cybersäkerhetspolicyer och -procedurer som är anpassade till deras specifika riskprofiler. Det kräver också att dessa riskhanteringsåtgärder är proportionerliga i förhållande till de faktiska risker som organisationen står inför. Detta är avsett att säkerställa att organisationer implementerar de säkerhetskontroller som är lämpliga för deras specifika profil och att de har förmågan att skala för att möta framtida krav.

Läs mer …Nya cybersäkerhetslagen. NIS vs NIS2: Viktiga skillnader för efterlevnad av cybersäkerhetslagen

  • Träffar: 635

Cybersäkerhetslagen (NIS2). Krav & fem steg för efterlevnad

Cybersäkerhetslagen (NIS2). Krav & fem steg för efterlevnad

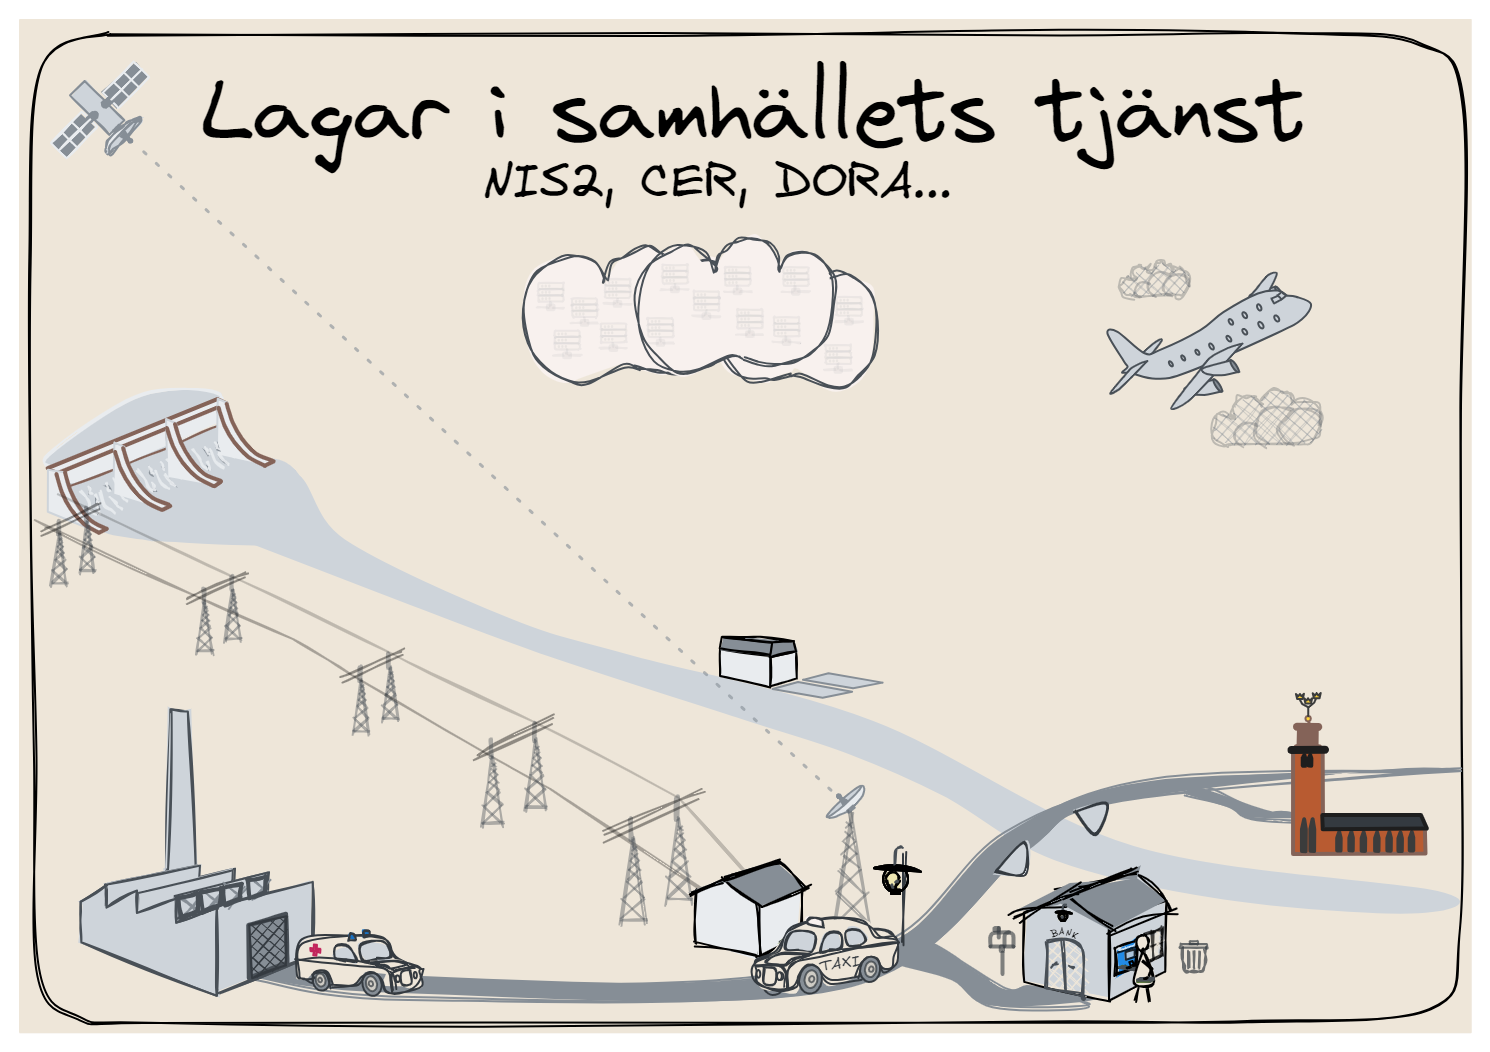
Cybersäkerhetslagen ska göra samhället motståndskraftigt mot cyberhot. Samhällsviktiga tjänster alltid fungerar. Lagen kräver att ni bidrar med er del. Er verksamhet ska vara cybersäker, lika självklart som luftvärdiga flygplan.

Syftet med cybersäkerhetslagen (CSL) är att uppnå en hög nivå av cybersäkerhet i samhället. Idag är vi för sårbara, det visar en analys av vård och energi. För dig är lagen rätt använd steget mot affärsdriven säkerhet. Denna säkerhet bygger på att ni säkrar er affärsmodell och affärsdrivna arkitektur. Ledningens ansvar i NIS2 är tydligt: Cybersäkerhetslagen kan innebära betydande sanktionsavgifter och ledningsförbud. Här hittar du NIS2 checklista för er ledningsgrupp

Vad är cybersäkerhetslagen, en sammanfattning för ledningen

Krav: Riskhanteringsåtgärder, incidentrapportering och utbildning för ledningen.

Cybersäkerhetslagen, NIS2, efterlevnad

Cybersäkerhetslagen / NIS2 är en strategisk möjlighet. Lagen ska säkerställa samhällsviktiga tjänsters funktion. För er skapar cybersäkerhetslagen fokus på att leverera era tjänster, affärsdriven säkerhet. För er innebär lagen:

  • Ledningen ansvarar för säkerhetsåtgärder
  • Incidenthantering & rapportering.
  • Säker utveckling och leveranskedja. 

Cybersäkerhetslagen / NIS2 innebär inget alternativ. Noncompliance finns inte. Så bli en vinnare, investera i  digital resiliens och operativ motståndskraft.

Innehåll

Bli en vinnare med cybersäkerhetslagen / NIS2

Den här artikeln vänder sig till chefer och ledare som direkt eller indirekt levererar samhällsviktiga tjänster.  Syftet är att du ska förstå kraven i cybersäkerhetslagen.

Innan ni påbörjar arbetet tar ni reda på om ni träffas ni av cybersäkerhetslagen? Gör ni det ska du fortsätta läsa.

Sedan presenterar jag"Fem steg för efterlevnad av lagen", en process för efterlevnad av cybersäkerhetslagen.

Processens första steg "Utbilda ledningen i säkerhetsåtg" finns eftersom ni i ledningen är skyldiga att utbilda er i just dessa säkerhetsåtgärder. I "Säkerhetsåtgärder, lednings kunskap" beskrivs kortfattat åtgärderna.

Misslyckas ni riskerar ni NIS2 sanktionsavgifter.


Vem omfattas av cybersäkerhetslagen?

Träffas ni av NIS2 / Cybersäkerhetslagen. Ta enkelt reda på om ni omfattas!

Vem omfattas av cybersäkerhetslagen, Träffas du? Är du en väsentlig verksamhetsutövare?

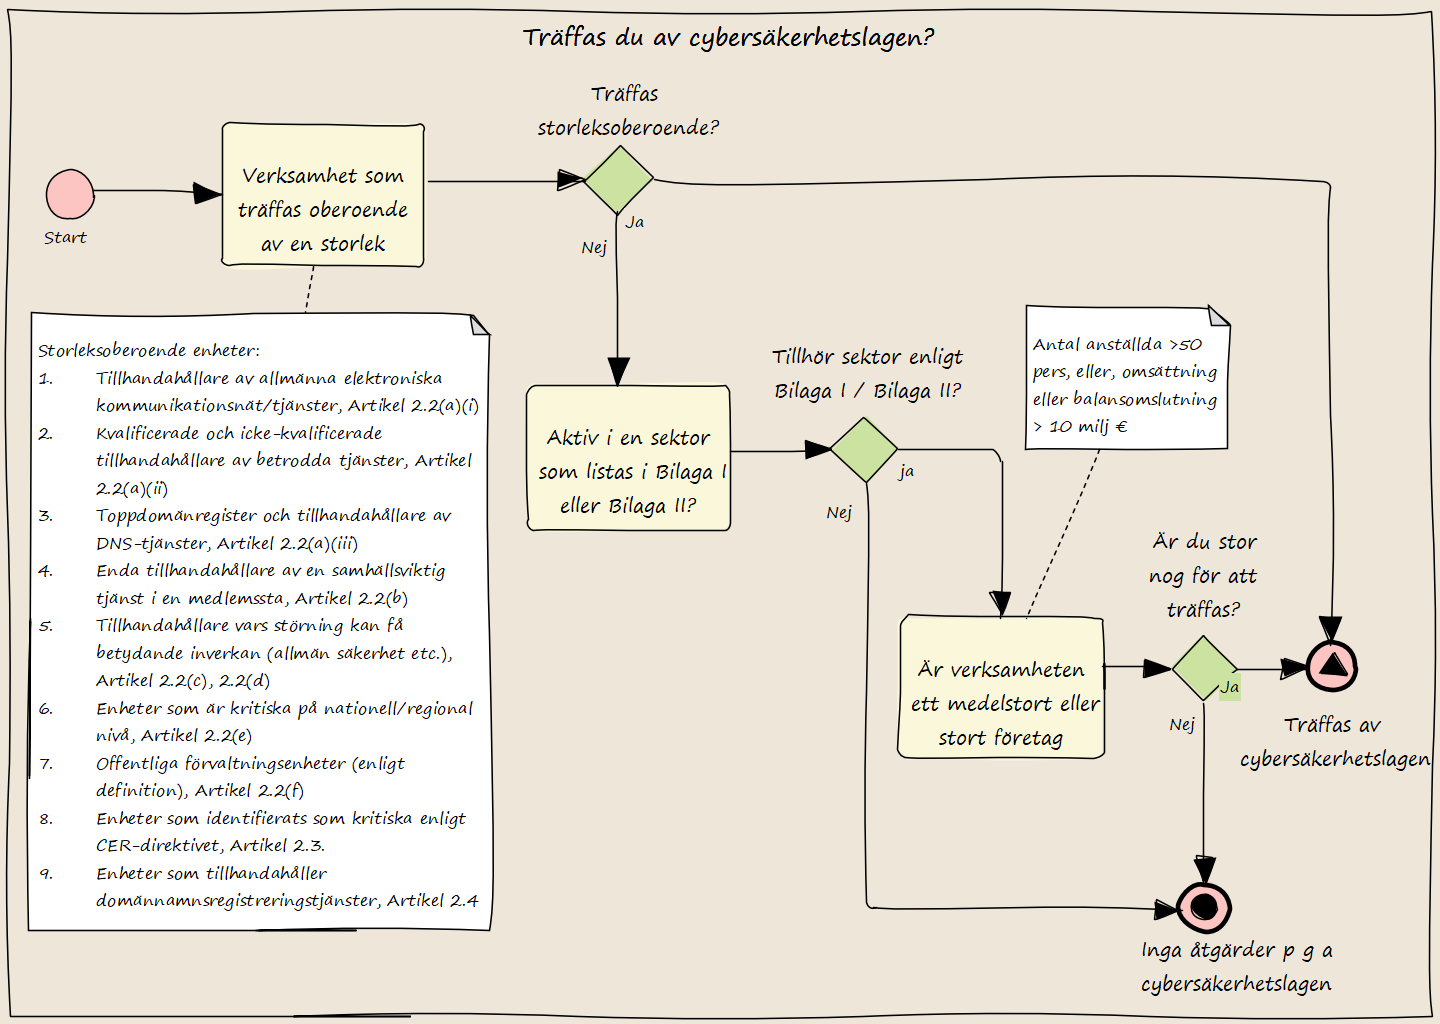
Första frågan ni ställer er, omfattar cybersäkerhetslagen oss? Ension har förenklat det till tre frågor ett flöde: Träffas du oberoende av storlek? Är du aktiv i en sektor enligt Bilaga I eller Bilaga II? Är du stor nog för att träffas? Om ni träffas, registrera er på MCF anmälningsportal. .

Normalt omfattas inte små företag. Indirekt kan dock de ändå behöva anpassa verksamheten då de som träffas kan behöva ställa krav på sina underleverantörer.

NIS2 det europeiska regelverket som cybersäkerhetslagen implementerar

NIS2 det europeiska regelverket som cybersäkerhetslagen implementerar

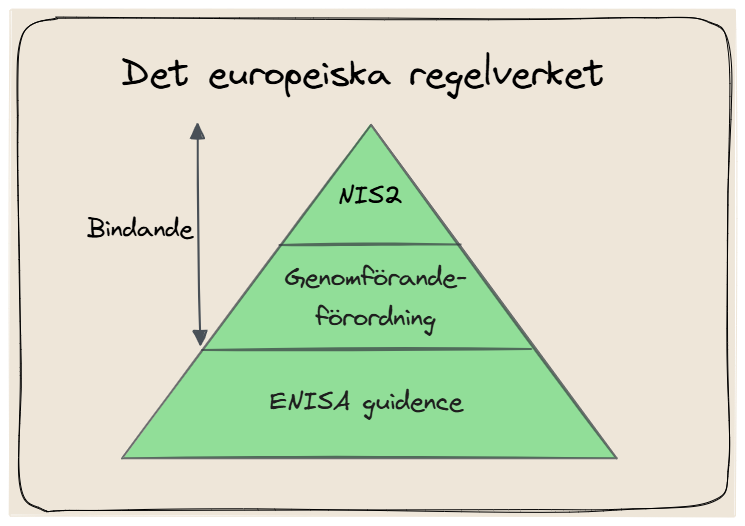
EU regler är en pyramid: NIS2 är lagen, genomförande-förordningen detaljerade regler och  ENISA vägledning en guide som klargör reglerna. Ett exemplel:

NIS2 kräver ”användning av flerfaktorautentisering”. Genomförandeförordning anger att användare flerfaktor-autentiseras i enlighet med [risk-]klassificeringen av den tillgång som ska nås”. Vägledningen utvecklar i att fler-faktorautentisering bör tillämpas på internetexponerade system, efterlevnad visas genom konfigurationsloggar.

Vägledningen kopplar även ENISA:s förväntningar mot internationella standarder, såsom ISO/IEC 27001.

Cybersäkerhetslagen den svenska implementeringen av NIS2

Cybersäkerhetslagen den svenska implementeringen av NIS2

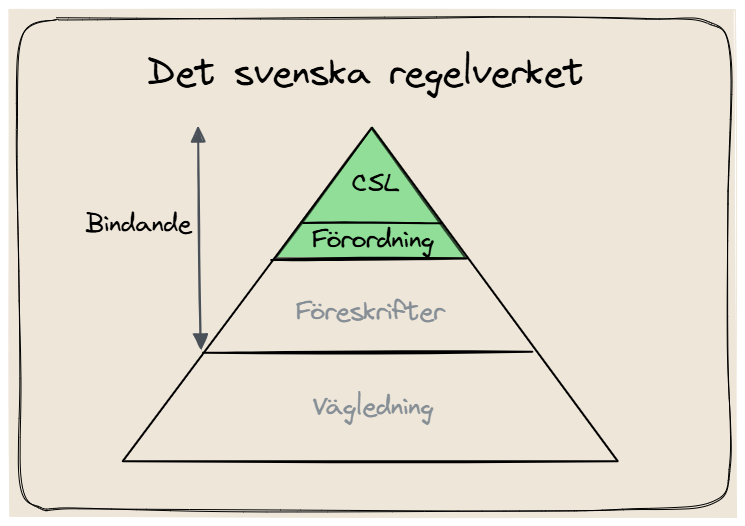
Sverige har en annan struktur på regelverken än EU. Det startar med en Cybersäkerhetslag (2025:1506), fastställd av riksdagen. Därefter kommer Cybersäkerhetsförordning (2025:1507) som regeringen fastställer. Längst ner i de bindande reglerna kommer föreskrifterna som en myndighet fastställer.

Cybersäkerhetslagen och förordningen är på plats, och lagen gäller sedan den 15 januari 2026. Nu är även föreskrifterna om säkerhetsåtgärder och utbildning, MCFFS 2026:11, på plats och träder i kraft 1 oktober. Vägledning väntas vid årsskiftet.

Ension lämnade remissvar, och invändningarna syns i slutresultatet

I remissförslaget blev reglerna hårdare, mer detaljerade och kostnadsdrivande. Kravet på flerfaktorsautentisering formulerades som att det skulle gälla vid åtkomst till system som behandlar information som vid informationsklassning bedömts ha behov av utökat skydd. I en OT-miljö kan ett sådant krav sänka säkerheten i stället för att höja den, eftersom generell MFA i ett kontrollrum fördröjer det ingripande som ska rädda situationen.

Det påpekade jag i remissvaret. I den beslutade föreskriften gäller kravet bara it-segment, plus systemadministrativ åtkomst och åtkomst via externt nätverk. OT-invändningen gick fram.

Samma sak hände med kravet på fysiskt åtskilda sektioner för redundanta system, som är struket, och med kravet på obligatorisk sårbarhetsrapportering, som blev ett allmänt råd.

Högkritiska och kritiska sektorer

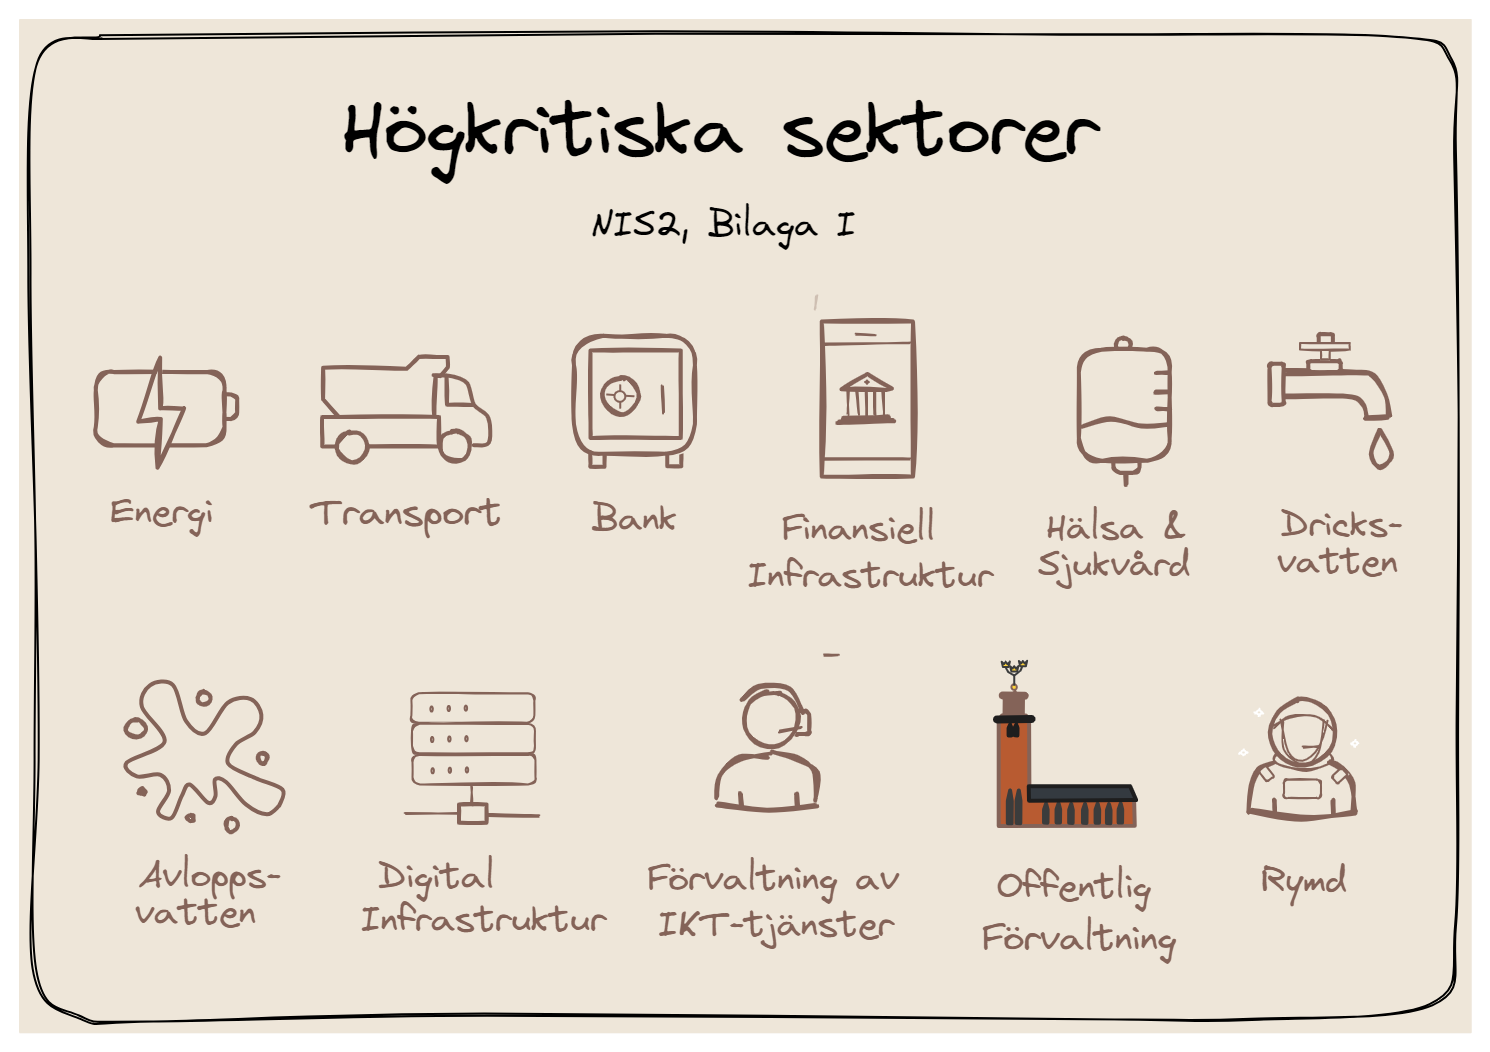
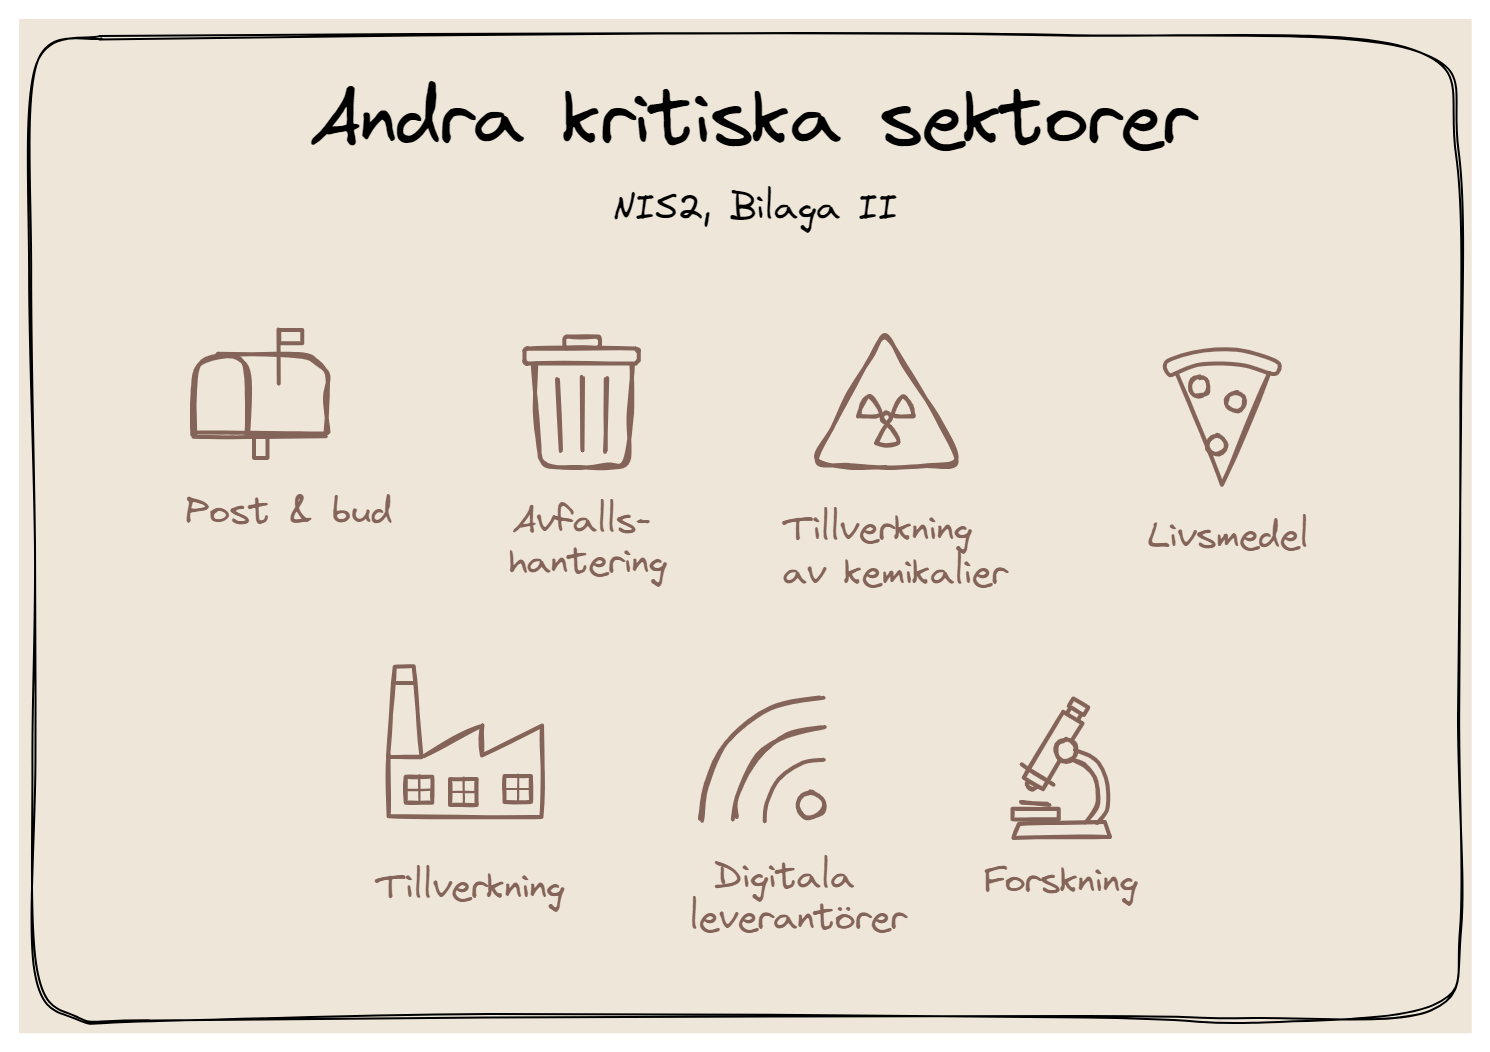
NIS2-direktivets bilaga 1 och 2 definierar de sektorer som omfattas av cybersäkerhetslagen.

NIS2 bilaga I definierar högkritiska sektorer. En högkritisk verksamhetsutövare kan vara Väsentlig eller Viktig beroende på årsomsättningen och storleken på företaget.

NIS2 Bilaga 2 definierar andra kritiska sektorer som omfattas av cybersäkerhetslagen.

Så bygger ni affärsdriven cybersäkerhet i fem steg

Mål cybersäkerhetslagen: Höja den kollektiva motståndskraften mot cyberhot i samhällsviktiga sektorer.

Om ni träffas ska ni i ledningen säkra att följande. genomförs:

  1. Utbilda ledningen i cybersäkerhet
  2. Hitta system påverkande samhällsviktiga tjänster
  3. Led genom policys
  4. Starta en förbättringsprocess, en säkerhetsplan
  5. Rutiner för att rapportera incidenter

Lagens krav gäller hela verksamheten, men punkt 3 avgränsar med en riskanalys vilka system som omfattas.

Whitepaper, efterlevnad NIS2 i fem steg

Din affärsmodell ska klara operativa risker med en hög cybersäkerhetsnivå

Hög cybersäkerhetsnivå i affärsmodellen

Cybersäkerhetslagen kräver att din affärsmodells tjänster är cybersäkra. Affärsmodellen ska klara sig i cyberspace mot cyberangrepp. Om du skapar värde för dig, dina kunder och dina partners trots angrepp från cyberspace blir du starkare. En operativ motståndskraft skapas.

Cyberattacker inriktas på att se till att din verksamhet och samhället skadas. Detta görs genom att komma åt, ändra eller förstöra information.

Cyberattacken är ett skott mitt i hjärtat på affärsmodellen. Affärsmodellen är bra att utgå ifrån för att klara lagen.

1. Utbilda ledningen i säkerhetsåtgärder

Ledningen är ansvarig för cybersäkerhet, ledningsförbud är möjligt. För att kunna axla det ansvaret behöver ni i ledningen kompetens för att kunna godkänna och övervaka genomförandet av säkerhetsåtgärderna. Därför finns ett krav i cybersäkerhetslagen på att ledningen ska genomgå en utbildning om säkerhetsåtgärder.

Ledningen ansvarig

  • 2 kap. 4 § cybersäkerhetslagen

    Ledningen för en verksamhetsutövare ska genomgå utbildning om säkerhetsåtgärder.

  • 4 kap. 6 §  cybersäkerhetslagen

    Om ett föreläggande enligt 4 § första stycket inte följs får tillsynsmyndigheten ansöka om förbud att inneha ledningsfunktion för den som är befattningshavare enligt 3 § andra stycket lagen (2014:836) om näringsförbud hos en enskild verksamhetsutövare som är väsentlig.
    En ansökan enligt första stycket får göras endast om överträdelsen som ligger till grund för föreläggandet är allvarlig och befattningshavaren uppsåtligen eller av grov oaktsamhet har orsakat överträdelsen.

Cybersäkerhetslagen

Utbildningen av ledningen i säkerhetsåtgärder ger er kompetens att följa cybersäkerhetslagen. Ni levererar en säker intäkt och ett högt kundförtroende. Det blir bättre strategiska beslut och bättre riskhantering som skyddar intäkter och varumärke. Ni får även förmågan att skapa den proaktiva säkerhetskultur som krävs för att bygga en rubust organisation.

2. Hitta system påverkande samhällsviktiga tjänster

Systemets kontext avgör vilka tjänster som är samhällsviktiga

Verksamhetens sammanhang, kontext, är grunden för säkerhet. Det är i affärsmodellen ni hittar era tjänster och i kontexten kan bedöma vilka som är samhällsviktiga:

Ett flygplan som används för att flyga har ett annat sammanhang och andra risker än när det används som hotell.

En kontextanalys ger er en kunskap om hoten mot er affärsmodell och ert erbjudande grunden för förbättring.

Kontextanalys, hitta & bedöm tjänster

3. Styr säkerhetsarbetet med policys

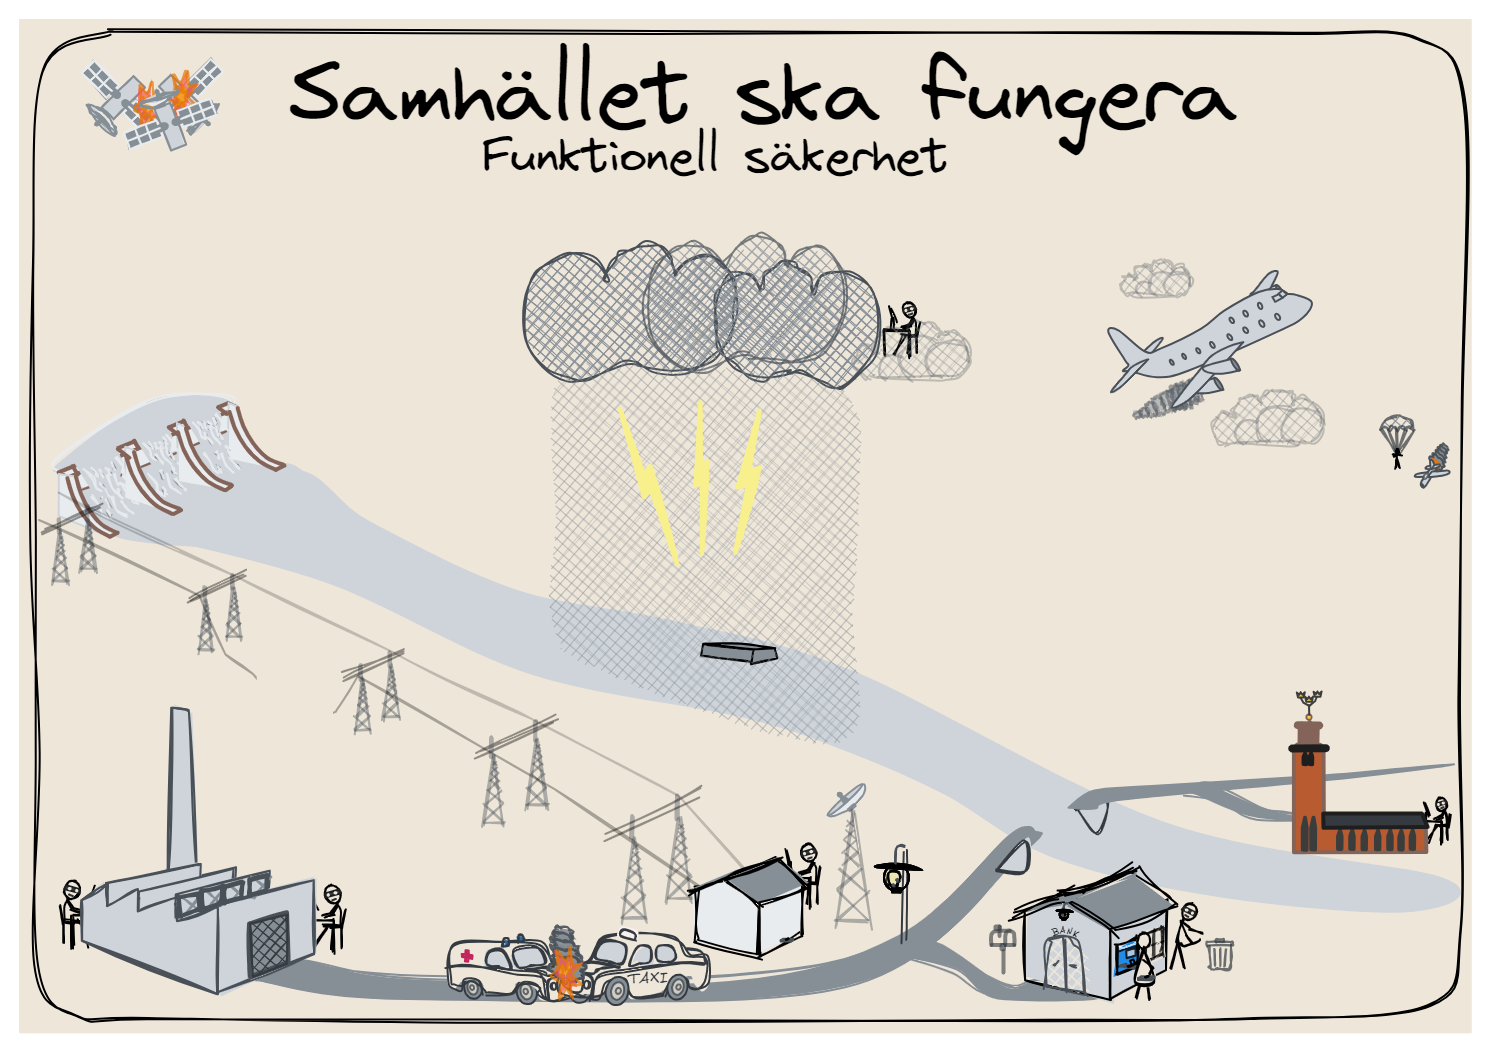
Samhället ska fungera, styr din del med policys

I cybersäkerhetslagens säkerhetsåtgärder finns krav på sex policys. Med dessa styr ni med riktlinjer säkerheten.

Ni i ledningen ska fokusera på den övergripande säkerhetspolicyn. Kontextanalysen är tillräcklig för att ta fram denna. En smart skriven policy driver innovation kring säkra tjänster och effektiva processer.

Policyn kan även skapa den säkerhetskultur som fokuserar på affärsnytta och affärsdriven säkerhet.

Ta fram en säkerhetspolicy

4. Starta en förbättringsprocess

Kontinuerlig förbättring mot cybersäkerhet och regelefterlevnad

Nu ska affärsdriven säkerhet levereras. Gör det inte i ett jätteprojekt utan ett kontinuerligt förbättringsarbete.

Ni ska leverera en säker intäkt och ett högt kundförtroende, att affärsmodellen levererar. 

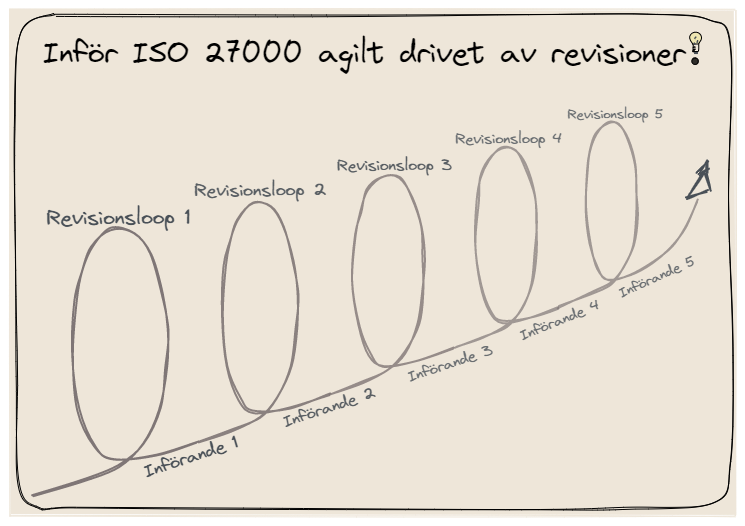
Metoden är att hitta och prioritera säkerhetsåtgärder och iterativt införa dem. Stödet är ett kontinuerligt förbättringsarbete där internrevisioner styr de kontinuerliga förbättringarna. Affärsdriven säkerhet. 

Implementera cybersäkerhet iterativt

5. Rutiner för att rapportera incidenter

Cybersäkerhetslagen inför ett strikt rapporteringssystem i tre steg av betydande incidenter: Tidig varning inom 24 timmar, incidentanmälan inom 72 timmar och slutrapport inom 1 månad.

Är detta lagens nedsida? Kanske inte! Genom att snabbt upptäcka incidenter, kan ni snabbt sätta in incident- och kontinuitetshantering vilket kapar kostnader för er och gör att kundernas förtroende behålls. Snabbhet och transparens bygger kundlojalitet i kris.

Ni i ledningen ska se till att rutiner finns implementerade, tillsammans med säkerhetsåtgärder för att hantera incidenter. Effektivt genom samordning med andra lagar. Läs hos MSB:hantera och rapportera it-incidenter och cyberangrepp.

Tillsyn Dokumentera inför proaktiv granskning

Vad händer vid non-compliance? Tillsyn kan leda till sanktionsavgifter enligt cybersäkerhetslagen

Cybersäkerhetslagen kräver dokumentation. Sanktionsavgifter NIS2

Tillsynsmyndigheten utför tillsyn. Väsentliga entiteter står under proaktivt tillsyn, viktiga entiteter vid befogad anledning. Säkerhetsrevisioner och säkerhetsskanningar kan ske.

För tillsynen ska ni leverera information som visar att ni följer lagen. Det kan kännas byråkratiskt. Men, om ni dokumenterar under säkerhetsarbetet så blir det både ett verktyg för analys och bevis av säkerhet.

Ni i ledningen måste skapa effektiva rutiner för analys och dokumentation. Ension visar på denna site hur du skapar affärsdriven säkerhet, med AI och modell.

Sanktionsavgifter NIS2

Om ni inte följer cybersäkerhetslagen så riskerar ni ekonomiska sanktioner. Sanktionsavgifter NIS2:

  • Väsentliga enheter: Max 10 miljoner EUR eller 2 % av global omsättning, beroende på vilket som är högst.
  • Viktiga enheter: Max 7 miljoner EUR eller 1,4 % av global omsättning, beroende på vilket som är högst. 

Lagens Säkerhetsåtgärder

Säkerhetsåtgärderna skapar motståndskraft och kontinuitet i din affär

Ni ska vidta lämpliga och proportionella åtgärder mot de risker som hotar era nätverks- och informationssystem. Cybersäkerhetslagen räknar upp tio områden som minst ska ingå:

  1. Strategi riskanalys och cybersäkerhet
  2. Incidenthantering
  3. Kontinuitetshantering och krishantering,
  4. Säkerhet i leveranskedjan
  5. Säkerhet vid förvärv, utveckling och underhåll
  6. Strategi för att mäta effektivitet i säkerhet
  7. Praxis för cyberhygien och utbildning
  8. Strategi för kryptografi och kryptering
  9. Personalsäkerhet, och hantering av tillgångar
  10. Autentisering, säker kommunikation

Redan den första säkerhetsåtgärden i listan kräver en strategi för riskanalys. Riskanalysen används sedan för att bedöma vilka av de övriga som är lämpliga och proportionella för just er.

Det är de här tio ledningen ska utbildas i enligt 2 kap. 4 §.

Säkerhetsåtgärderna i detalj, med de fyra temana vad varje säkerhetsåtgärd innebär. Här beskrivs hur de förhåller sig till genomförandeförordningens tretton riskhanteringsåtgärder.

MCFFS 2026:11 paragraf för paragraf, de svenska föreskrifterna som gäller från 1 oktober 2026, och var i dem varje säkerhetsåtgärd återfinns.

Safety & Security by  design

NIS2 riskhanteringsåtgärd 4. Säkerhet vid förvärv, utveckling och underhåll

De tio säkerhetsåtgärderna är krav på vad som ska uppnås. Ensions process för safety och security by design är ett sätt att uppfylla dem processuellt, i sex steg från kontext till bevisad säkerhet, spårbart mot lagen, genomförandeförordningen, MCFFS 2026:11, ISO 27001 och IEC 61508.

Säker utveckling bygger in säkerheten i arbetet, genom hela systemets livscykel. Det är en självklarhet inom flyg, järnväg, fordon och medicinteknik. Tänk på det: du ska flyga.

Klara lagen med Safety & Security By Design

Cybersäkerhetskollen, hur bra är du?

Cybersäkerhetskollen hur bra är du på säkerhetsåtgärder

Cybersäkerhetskollen är ett verktyg från MSB som hjälper organisationer att mäta säkerhetsåtgärder.

Verktyget består av fyra delar: Infosäkkollen, It-säkkollen, Ot-säkkollen och Leveranskedjekollen.

Resultaten används för att skapa en nationell lägesbild. Deltagande organisationer bidrar till ett säkrare Sverige och kan få företräde till MSB:s rådgivning.

Ension är konsult och expert på cybersäkerhetslagen

Krav på säkerhet kräver expertis. Ulf är expert på cybersäkerhetslagen och safety by design. Han har arbetat med säkerhet i utveckling och operativt, som expert och ledare.

För Ulf är cybersäkerhet som annan säkerhet: det gäller att uppnå safety, en säker funktion, inte bara security, säkerhetsskydd. Flygplan som står stilla på marken är det säkraste som finns, men saknar funktion.

FAQ: Allt du behöver veta om Cybersäkerhetslagen (NIS2)

  • 1. Vad är skillnaden mellan NIS2 och cybersäkerhetslagen?

    Svar: NIS2 är ett EU-direktiv som sätter den gemensamma ribban för cybersäkerhet i Europa. Cybersäkerhetslagen (CSL) är den svenska lagen som trädde i kraft den 15 januari 2026 och som gör direktivet till gällande rätt i Sverige. Det är alltså CSL ni ska följa och som svenska tillsynsmyndigheter (t.ex. MSB) granskar.

  • 2. Vilka verksamheter omfattas av den nya lagen?

    Svar: Lagen omfattar 18 sektorer som delas in i "högkritiska" (bilaga 1) och "andra kritiska" (bilaga 2). Som huvudregel omfattas alla medelstora och stora företag (≥50 anställda eller ≥10 miljoner euro i omsättning) inom dessa sektorer. Vissa verksamheter, såsom offentlig förvaltning och leverantörer av digital infrastruktur, omfattas oavsett storlek.

  • 3. Vad innebär "väsentlig" respektive "viktig" verksamhetsutövare?

    Svar: Skillnaden ligger främst i tillsynens omfattning. Väsentliga aktörer (ofta stora bolag i högkritiska sektorer) står under proaktiv tillsyn, medan viktiga aktörer granskas reaktivt (vid misstanke om fel). Sanktionsnivåerna skiljer sig också åt (2 % respektive 1,4 % av omsättningen).

  • 4. Vilket personligt ansvar har ledningen och styrelsen?

    Svar: Cybersäkerhetslagen ställer krav på att ledningen tar aktivt ansvar. De måste godkänna riskhanteringsåtgärder, övervaka implementeringen och genomgå obligatorisk utbildning. Vid allvarliga brister kan befattningshavare förbjudas att inneha ledningsfunktioner.

  • 5. Hur ser tidsplanen för incidentrapportering ut?

    Svar: Vid en betydande incident gäller en strikt tidslinje:

    • Inom 24 timmar: En tidig varning till tillsynsmyndigheten.

    • Inom 72 timmar: En fullständig incidentanmälan med detaljer.

    • Inom en månad: En slutgiltig rapport med orsak och åtgärder.

  • 6. Hur höga är sanktionsavgifterna i Sverige?

    Svar: För väsentliga aktörer är maxbeloppet det högsta av 10 miljoner euro eller 2 % av den globala årsomsättningen. För viktiga aktörer gäller 7 miljoner euro eller 1,4 %. För offentliga aktörer i Sverige är taket fastställt till 10 miljoner kronor.

  • 7. Krävs det särskild utbildning för ledningsgruppen?

    Svar: Ja. Enligt 2 kap. 4 § i cybersäkerhetslagen ska ledningen för en verksamhetsutövare genomgå utbildning om säkerhetsåtgärder. Syftet är att ge ledningen tillräcklig kunskap för att kunna identifiera risker och fatta beslut om investeringar i säkerhet.

  • 8. Hur hanterar man säkerhet i leveranskedjan (Supply Chain)?

    Svar: Ni ansvarar inte bara för er egen säkerhet utan även för era leverantörers. NIS2 kräver att ni utvärderar cybersäkerheten hos era partners och inkluderar säkerhetskrav i upphandlingar och avtal. Detta inkluderar sårbarhetshantering och säkerhet i utvecklingsprocesser.

  • 9. Vad händer om vi redan följer GDPR eller säkerhetsskyddslagen?

    Svar: Cybersäkerhetslagen kompletterar dessa. Om ni omfattas av säkerhetsskyddslagen (Säkerhetskänslig verksamhet) har den ofta företräde. För finansiella bolag har DORA-förordningen företräde. Det är viktigt att göra en lagrumskartläggning för att se vilken lag som styr vilken del av er verksamhet.

  • 10. Hur anmäler vi vår verksamhet till myndigheterna?

    Svar: Verksamhetsutövare som omfattas av lagen är skyldiga att registrera sig. Myndigheten för civilt försvar (MCF) tillhandahåller en anmälningsportal. Ni ska uppge sektorer, kontaktuppgifter och om ni bedömer er vara väsentliga eller viktiga.

Läs mer …Cybersäkerhetslagen (NIS2). Krav & fem steg för efterlevnad

  • Träffar: 57146

Safety & Security by design, NIS2 efterlevnad DevSecOps
Safety & Security by design, NIS2 efterlevnad DevSecOps

Safety By Design / Security By Design i sex steg mot säkerhet i utveckling

Att möta kraven i NIS2 / Cybersäkerhetslagen kräver mer än traditionell IT-säkerhet. NIS2 kräver spårbarhet, systematisk riskkontroll och bevisad säkerhet.

Security by Design applicerar ingenjörskonst på digitala system. Hot- och felmodellering via t ex HAZID/HAZOP skapar en säker systemarkitektur med säkerhetskraven i grundkonstruktionen, precis som inom flygindustrin. Du går inte ombord på ett flygplan som inte är bevisat säkert. Som CTO / CIO ska du vara lika kaxig.

Innehåll

Security by Design ett krav i cybersäkerhetslagen

Denna guide presenterar Safety & Security by Design och DevSecOps integreras med cybersäkerhetslagens krav i utvecklingsprocessen. I sex steg omvandlar du säkerhet från en kostnad till en konkurrensfördel. Affärsdriven cybersäkerhet som skyddar kärnan i er affärsmodell med robusta system och regelefterlevnad.

För en CTO/CIO innebär guiden ett sätt att minimera risk och leverera bevisad säkerhet. Detta stärker både kundrelationer och marknadsposition. Jag berättar här hur du gör, med min erfarenhet som ingenjör, pilot och utveckling från signalsystem för järnväg.

Processen för Safety & security by design är spårbar mot NIS2, NIS2 genomförandeförordning, ISO27001 samt IEC 61508. Det har jag fixat åt er.

Pilotens kommentar: Från Luftvärdighet till Cybervärdighet

Som pilot lär man sig snabbt att säkerhet inte är något man lägger till i efterhand. Ingen kliver ombord när teknikerna står och tejpar fast reservmotorn precis innan start. Ett flygplans luftvärdighet bygger på att varje system är designat för att fungera säkert, redan på ritbordet. I den digitala världen har vi  cybervärdighet. Idag ser vi att alltför många organisationer lappar och lagar system i efterhand. Inbyggd säkerhet saknas. Genom att tillämpa Safety & Security by Design skapar vi cybervärdiga organisationer och system. Piloten är nöjd

Vad är safety och security by design?

Vad är skillnaden på Safety och Security?

Vi använder ordet säkerhet på svenskan. Men det är viktigt att skilja på safety och security:

  • Safety handlar om att skydda människa och miljö från systemfel.
  • Security handlar om att skydda systemet från angrepp utifrån.

Cybervärdighet, vad NIS2 kräver, kräver båda. Felen som uppträder kan vara av två olika typer.

  • Systematiska fel: Beror på "fel i tanken" (programvara/design) och förhindras genom bra processer.
  • Hårdvarufel: Beror på "fysiskt slitage" (hårdvara) och hanteras genom redundant design och beräkningar.

För cybersäkerhet krävs båda, då blir din organisation cybervärdig. Inom IT kan förmågan att identifiera systematiska fel variera. Är kafka säkert eller kafka?

Safety & Security by Design skapar inbyggd säkerhet genom säker systemutveckling
Cybersäkerhetslagen ställer krav på att tjänsterna i din affärsmodell är cybersäkra

Säkerhet genom design är en proaktiv metod som integrerar säkerhetsaktiviteter i hela designprocessen.  Istället för att i efterhand sätta in skyddsåtgärder, fokuserar metoden på att minimera risker genom att förutse, upptäcka och hantera risker innan de inträffar.

En preliminär riskanalys identifierar vad som behöver skyddas. Sedan görs en riskanalys mot system och organisation så att säkerhetsfunktioner och säkerhetskrav kan tas fram. Efter att alla krav implementerats och verifierats levereras säkra system

Varför safety och security by design?

Affärsmodellen ska ha ett säkert erbjudande och säker vinstekvation, safety by design
Cybersäkerhetslagen ställer krav på att tjänsterna i din affärsmodell är cybersäkra

Cybersäkerhetslagen kräver att din affärsmodells tjänster är cybersäkra. Affärsmodellen ska klara sig i cyberspace. Om du skapar värde trots angrepp från cyberspace blir du starkare, du har en  resilient affär.

Detta kräver säkerhet vid förvärv, utveckling och underhåll av system och organisation. Med safety och Security by Design får du dina tjänster att leverera, till kunder och dig.

Cyberattacken är ett skott mitt i hjärtat på affärsmodellen. Affärsmodellen är bra att utgå ifrån för att klara lagen.

Standarder och regelverk styr metoden

Bevakning kravställs i NIS2 med genomförandeförordning, cybersäkerhetslagen med MCFFS 2026:11 , CRA, GDPR och AI-förordningen. Det som skiljer dem är området de är skrivna för och vad de ska skydda.

  • Cybersäkerhetslagen handlar om verksamheten. samhällsviktiga tjänster ska fungera
  • Cyberresiliensförordningen om produkten. Uppkopplade produkter ska vara motståndskraftiga
  • GDPR om personuppgiftsbehandling. Skydd av individers grundläggande rättigheter och friheter, integritet.
  • AI-förordningen om AI-system. Målet är en gemensam och trygg rättslig ram för artificiell intelligens inom unionen

Dessa regelverk kräver en riskdriven metod. Relevanta metoder finns i standarderna ISO27001. ISO27002, IEC 61508 och IEC 62443. Ensions ramverk är ämnat att uppfylla regelverken genom standarder i hela detta område, just nu saknas CRA och IEC 62443.

Vilka klausuler som kräver vad och hur Ensions metod uppfyller detta är spårbarhet. Ension beskriver gärna hur vi gör det.

Lagarna kräver säker systemutveckling, Security by Design

Samhället sätter upp och har satt upp regelverk för att skydda oss mot alla dessa hot. Andra exempel än cybersäkerhetslagen säkerhetsskyddslagen, Digital Operational Resilience Act (DORA) och luftfartslagen.

Cybersäkerhetslagen ställer krav på säkerhet vid förvärv, utveckling och underhåll. Safety och Security By Design är ett sätt att implementera dessa krav. En stor del av Cybersäkerhetslagen kan implementeras på detta sätt.

Lär dig cybersäkerhetslagens krav

Security by design, 61508 & DevSecOps

Cybersäkerhet och funktionssäkerhet. ISO 27001, IEC 62443 och IEC 61508

Både beställare och leverantörer har internationella standarder att luta sig mot. För cybersäkerhet ISO 27001 och IEC 62443, för säkerhetskritiska system IEC 61508. IEC 61508 är en moderstandard som specialiserats per bransch: ISO 26262) för fordon, 61511 för processindustri och EN 50128  för järnväg.

Säkerhet genom design är säkerhet tillsammans med designarbetet
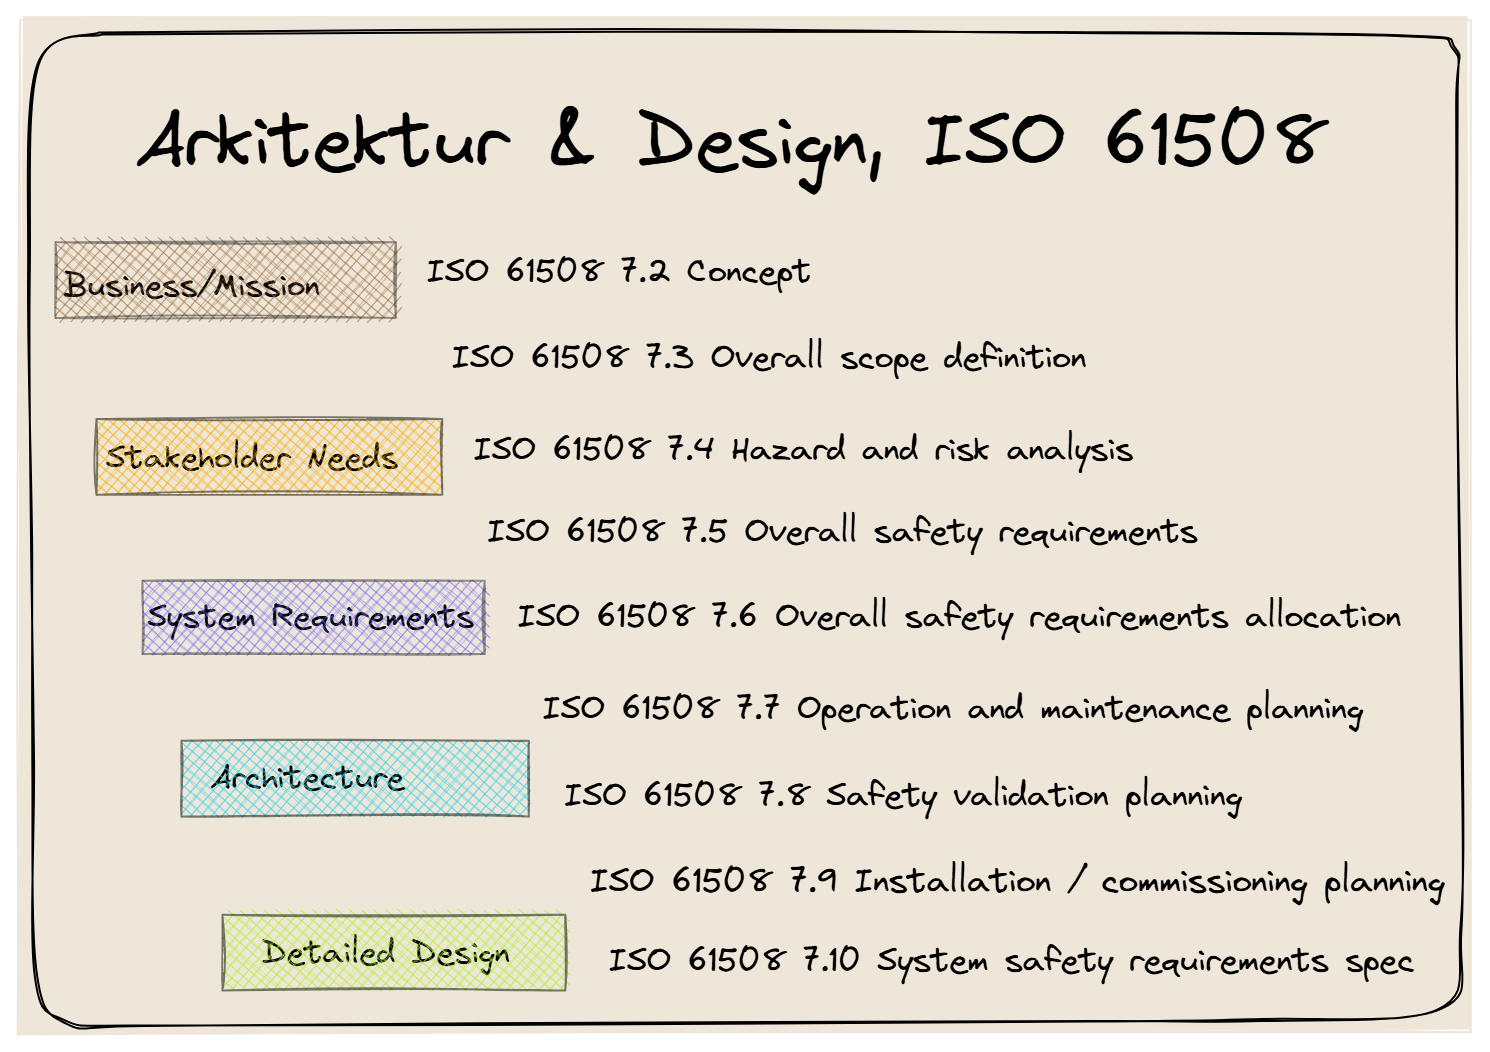
Efterlevnad av cybetsäkerhetslagen med Security och safety by design

ISO 27001 hanterar security, att stänga ute hot. IEC 61508 hanterar safety, att systemet fungerar. Det du vill uppnå med security är safety, och det är inte ISO 27001 särskilt inriktad på.

IEC 61508 beskriver safety by design, hur du ser till att systemet alltid fungerar. ISO 27002 ställer krav på säker utvecklingslivscykel, säkerhetskrav för applikationer, säker arkitektur och säker kodning.

För utveckling följer den här siten strukturen i IEC 61508 tillsammans med ISO 15288.

DevSecOps och "shift left" är DevOps med ISO 27000 och 61508, DevOps med cybersäkerhetslagen
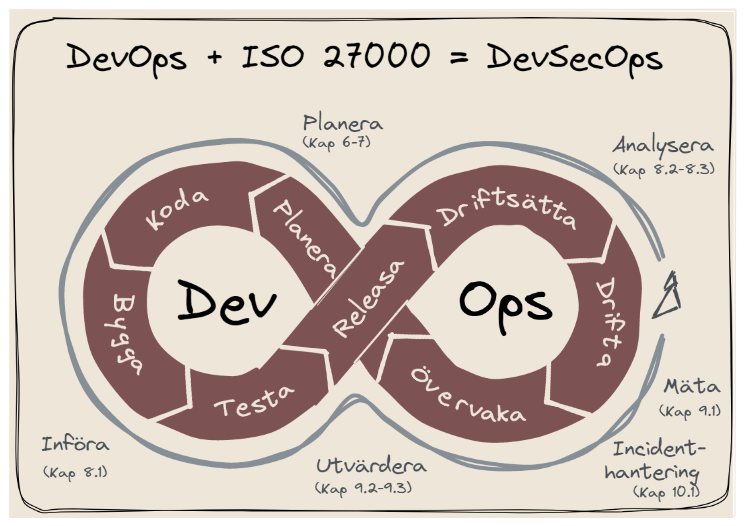
DevOps / DecSecOps och cybetsäkerhetslagen

DevSecOps är mindre definierat än SAFe. Detta gör en analys relaterat ISO 27001 svår. Här bredvid ser du var kapitlen i ISO 27001 ligger relaterat DevOps. IEC 61508 täcker alla faser i systemutveckling.

DevSecOps syftar till att utveckla och drifta säkra IT-system. ISO 27001 syftar till informationssäkerhet och  ISO 615008 syftar till funktionell säkerhet. I den här artikeln beskriv hur du bedriver säker utveckling

Läs om agilt arbete och säkerhet

DevSecOps med Safety and Security by Design, bryggan till modern mjukvaruutveckling

Vad blir resultatet? En exakt, funktionell kravspecifikation som sömlöst kan integreras i er DevSecOps-pipeline. Utan en gedigen arkitektur i botten blir DevSecOps bara kosmetika. Med vår metod skapar ni förutsättningarna för Continuous Compliance (kontinuerlig efterlevnad), där automatiserade säkerhetsverktyg i realtid kan bevisa att er kod och era underleverantörer (via SBOM) strikt följer uppsatta lagkrav innan något driftsätts.

Hur implementerar man DevSecOps enligt NIS2?

Många plattformar säljer DevSecOps som en mjukvara, men det är en metod. DevSecOps och "shift left" är i praktiken DevOps kombinerat med rigorösa standarder som ISO 27000 (informationssäkerhet) och IEC 61508 (funktionell säkerhet). Genom att integrera kraven från Cybersäkerhetslagen i utvecklingsprocessens alla faser, från planering till driftsättning och övervakning, syftar DevSecOps till att automatiskt utveckla och drifta bevisat säkra IT-system.

Safety & security by design, spårbart mot NIS2 och standarder.

Process för säkerhet genom utveckling, safety by design

Processen här för safety och security by design grundar sig på ISO 27001, ISO 27005, IEC 61508 och ISO 15288. Syftet är att definiera och sätta krav mot aktiviteter i processen för säker systemdesign. 
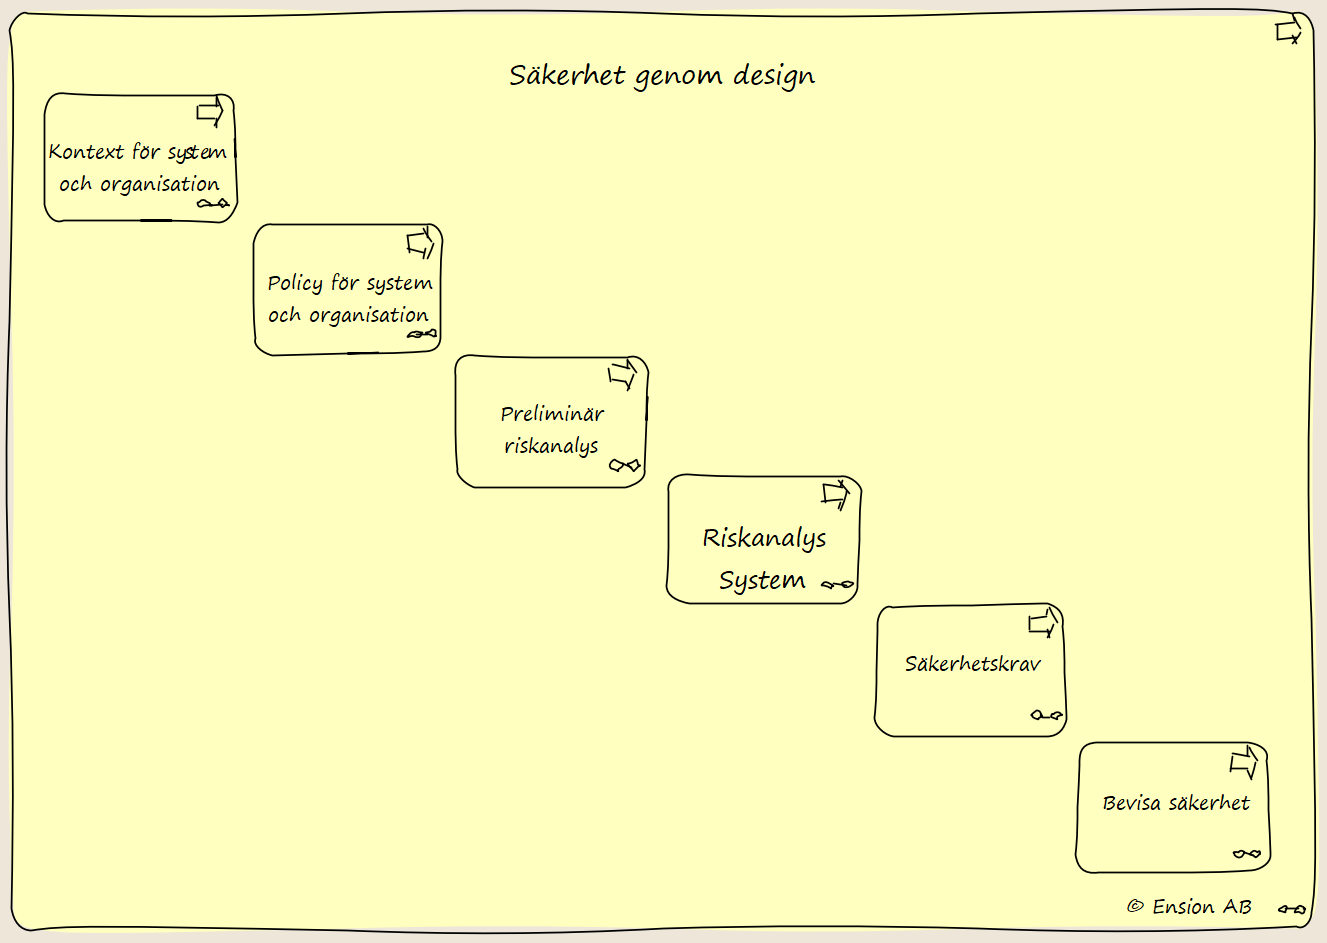
Security by Design enligt cybersäkerhetslagen

Säkerhet genom design skapar säkerhet vid ritbordet istället för efter att problem uppstått, bevisat säkra system. Processen för Security by Design har sex steg:

  1. Kontext för system och organisation
  2. Preliminär riskanalys, identifiera kritiska system
  3. Policy för system och organisation
  4. Riskanalys system och organisation
  5. Säkerhetsfunktioner med säkerhetskrav
  6. Bevisa säkerhet genom dokumentation och test.

Krav på riskhanteringsåtgärder enligt NIS2 Artikel 21

Enligt Artikel 21 ska verksamheter som träffas av NIS2 implementera tekniska, driftrelaterade och organisatoriska åtgärder utifrån ett allriskperspektiv. Åtgärder ska dessutom vara proportionerliga i förhållande till verksamhetens riskexponering. I modellform kan du beskriva lagen enligt nedan.
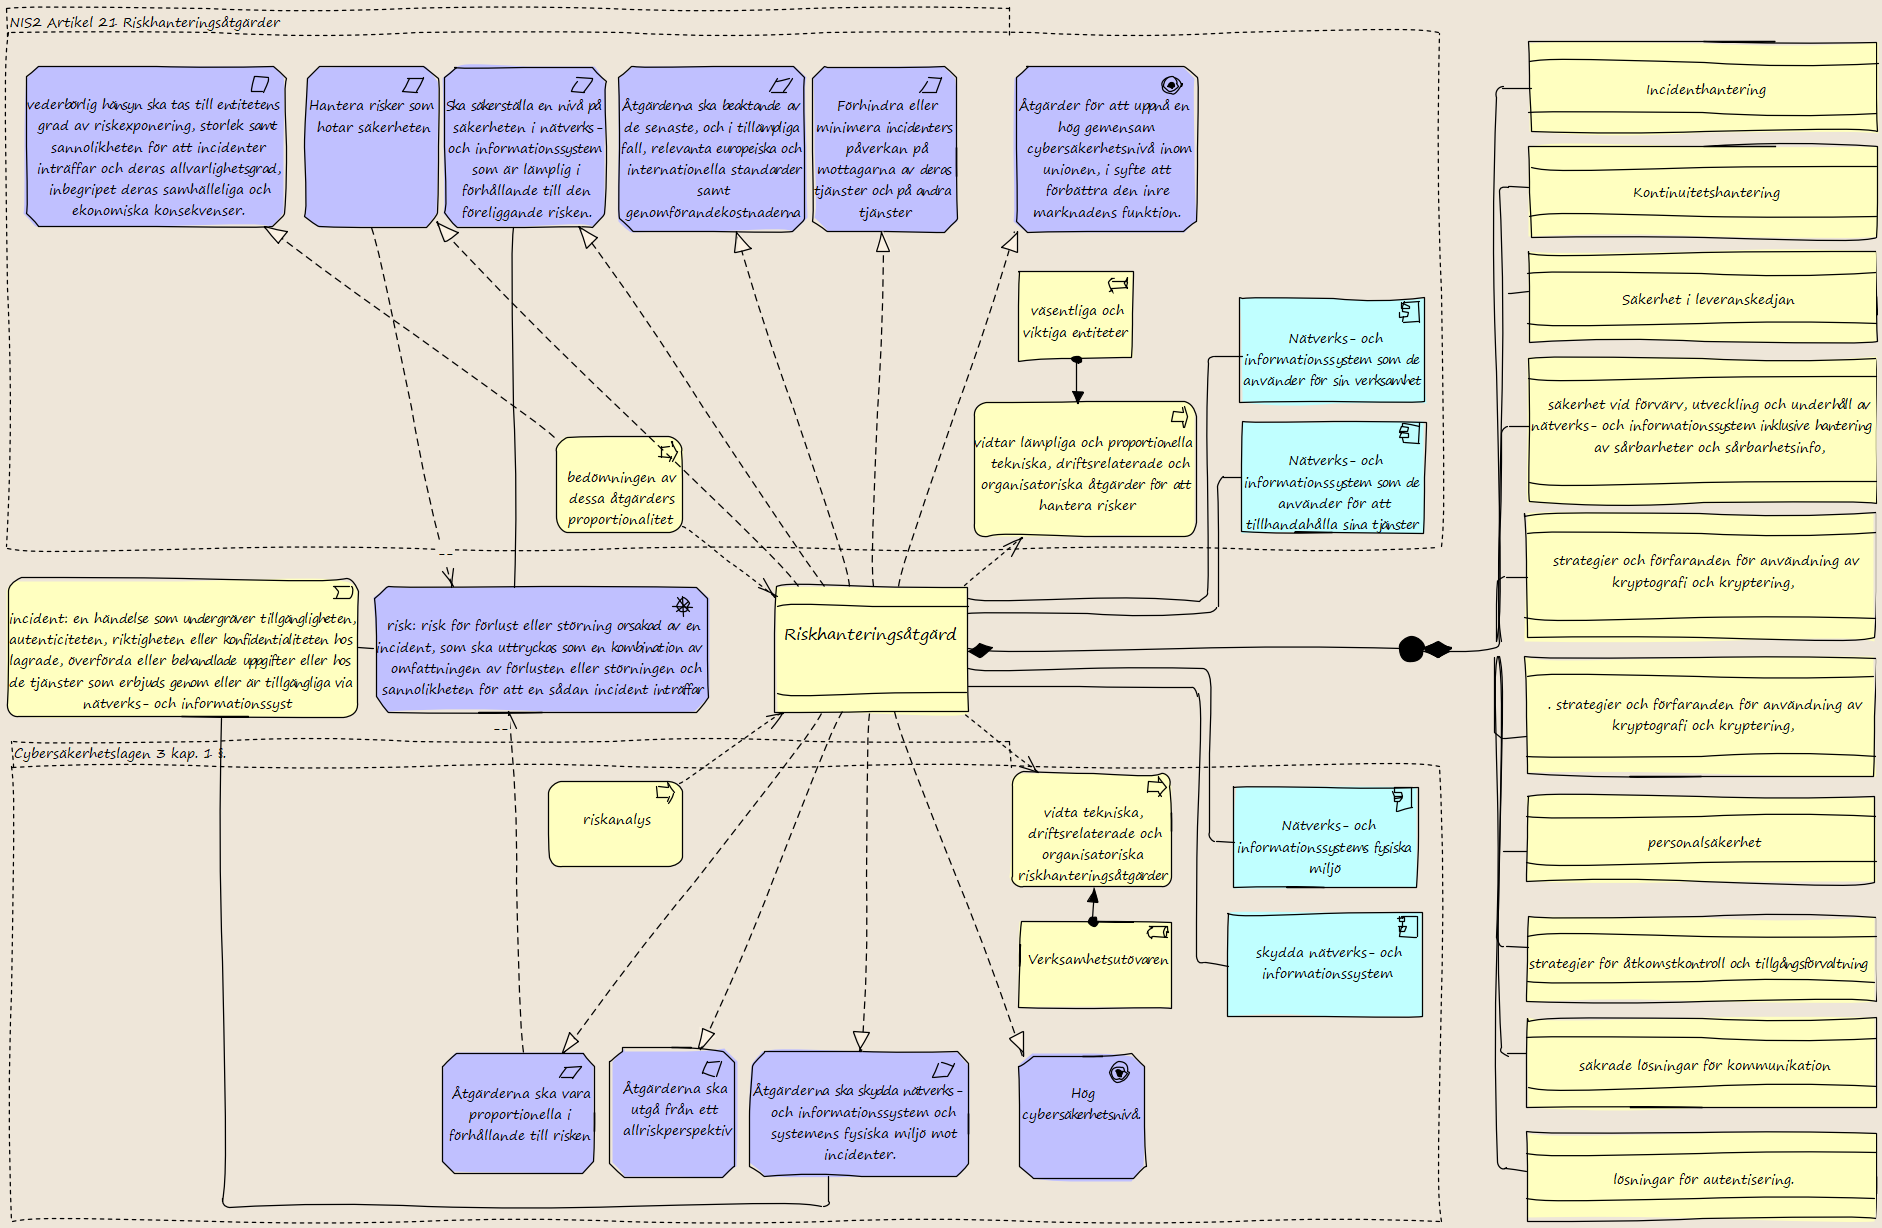
Security by Design enligt cybersäkerhetslagen

Problemet är att lagtexten säger vad som ska uppnås, inte vad ni ska göra på måndag. Och mellan lagen och måndagen ligger fyra regelverk till: MCFFS 2026:11 med ISO 27001 och 27002 samt genomförandeförordningen.

Ska du lyckas med safety & security by design krävs även IEC 61508. Ingen av dem hänvisar till de andra. MCFFS 2026:11 har 31 paragrafer om säkerhetsåtgärder utan en enda koppling till vilken av lagens tio åtgärder de genomför. Det löser Ension åt dig.

Inget av regelverken kräver IEC 61508 uttryckligen. Men både genomförandeförordningen och MCFFS 2026:11 kräver att etablerade metoder för säker utveckling följs, utan att säga vilka. För säkerhetskritiska system är IEC 61508 svaret, med sektorsstandarder som EN 50128 för järnväg och ISO 26262 för fordon. Lagstiftaren har lämnat frågan till branschen. Jag har valt IEC 61508 för att det är en moderstandard gjord för att specialisera.

För industriella styrsystem är motsvarigheten IEC 62443, som tar in cybersäkerhet i den värld 61508 byggde för funktionssäkerhet. MCFFS 2026:11 skiljer genomgående på it-segment och ot-segment men säger inget om vilka metoder som gäller för OT, där är 62443 svaret branschen redan gett.

Processen följer i huvudsak logiken i 62443-3-2: översiktlig riskbedömning, partitionering, detaljerad bedömning per del, sedan krav. Den tekniska detaljstyrningen saknas, zoner och conduits som modellobjekt, och Security Levels som styr kravmängden per zon. För en ren OT-implementation behöver processen kompletteras där.

Från strategi till bevis, spårbarhet mot NIS2 och standarder
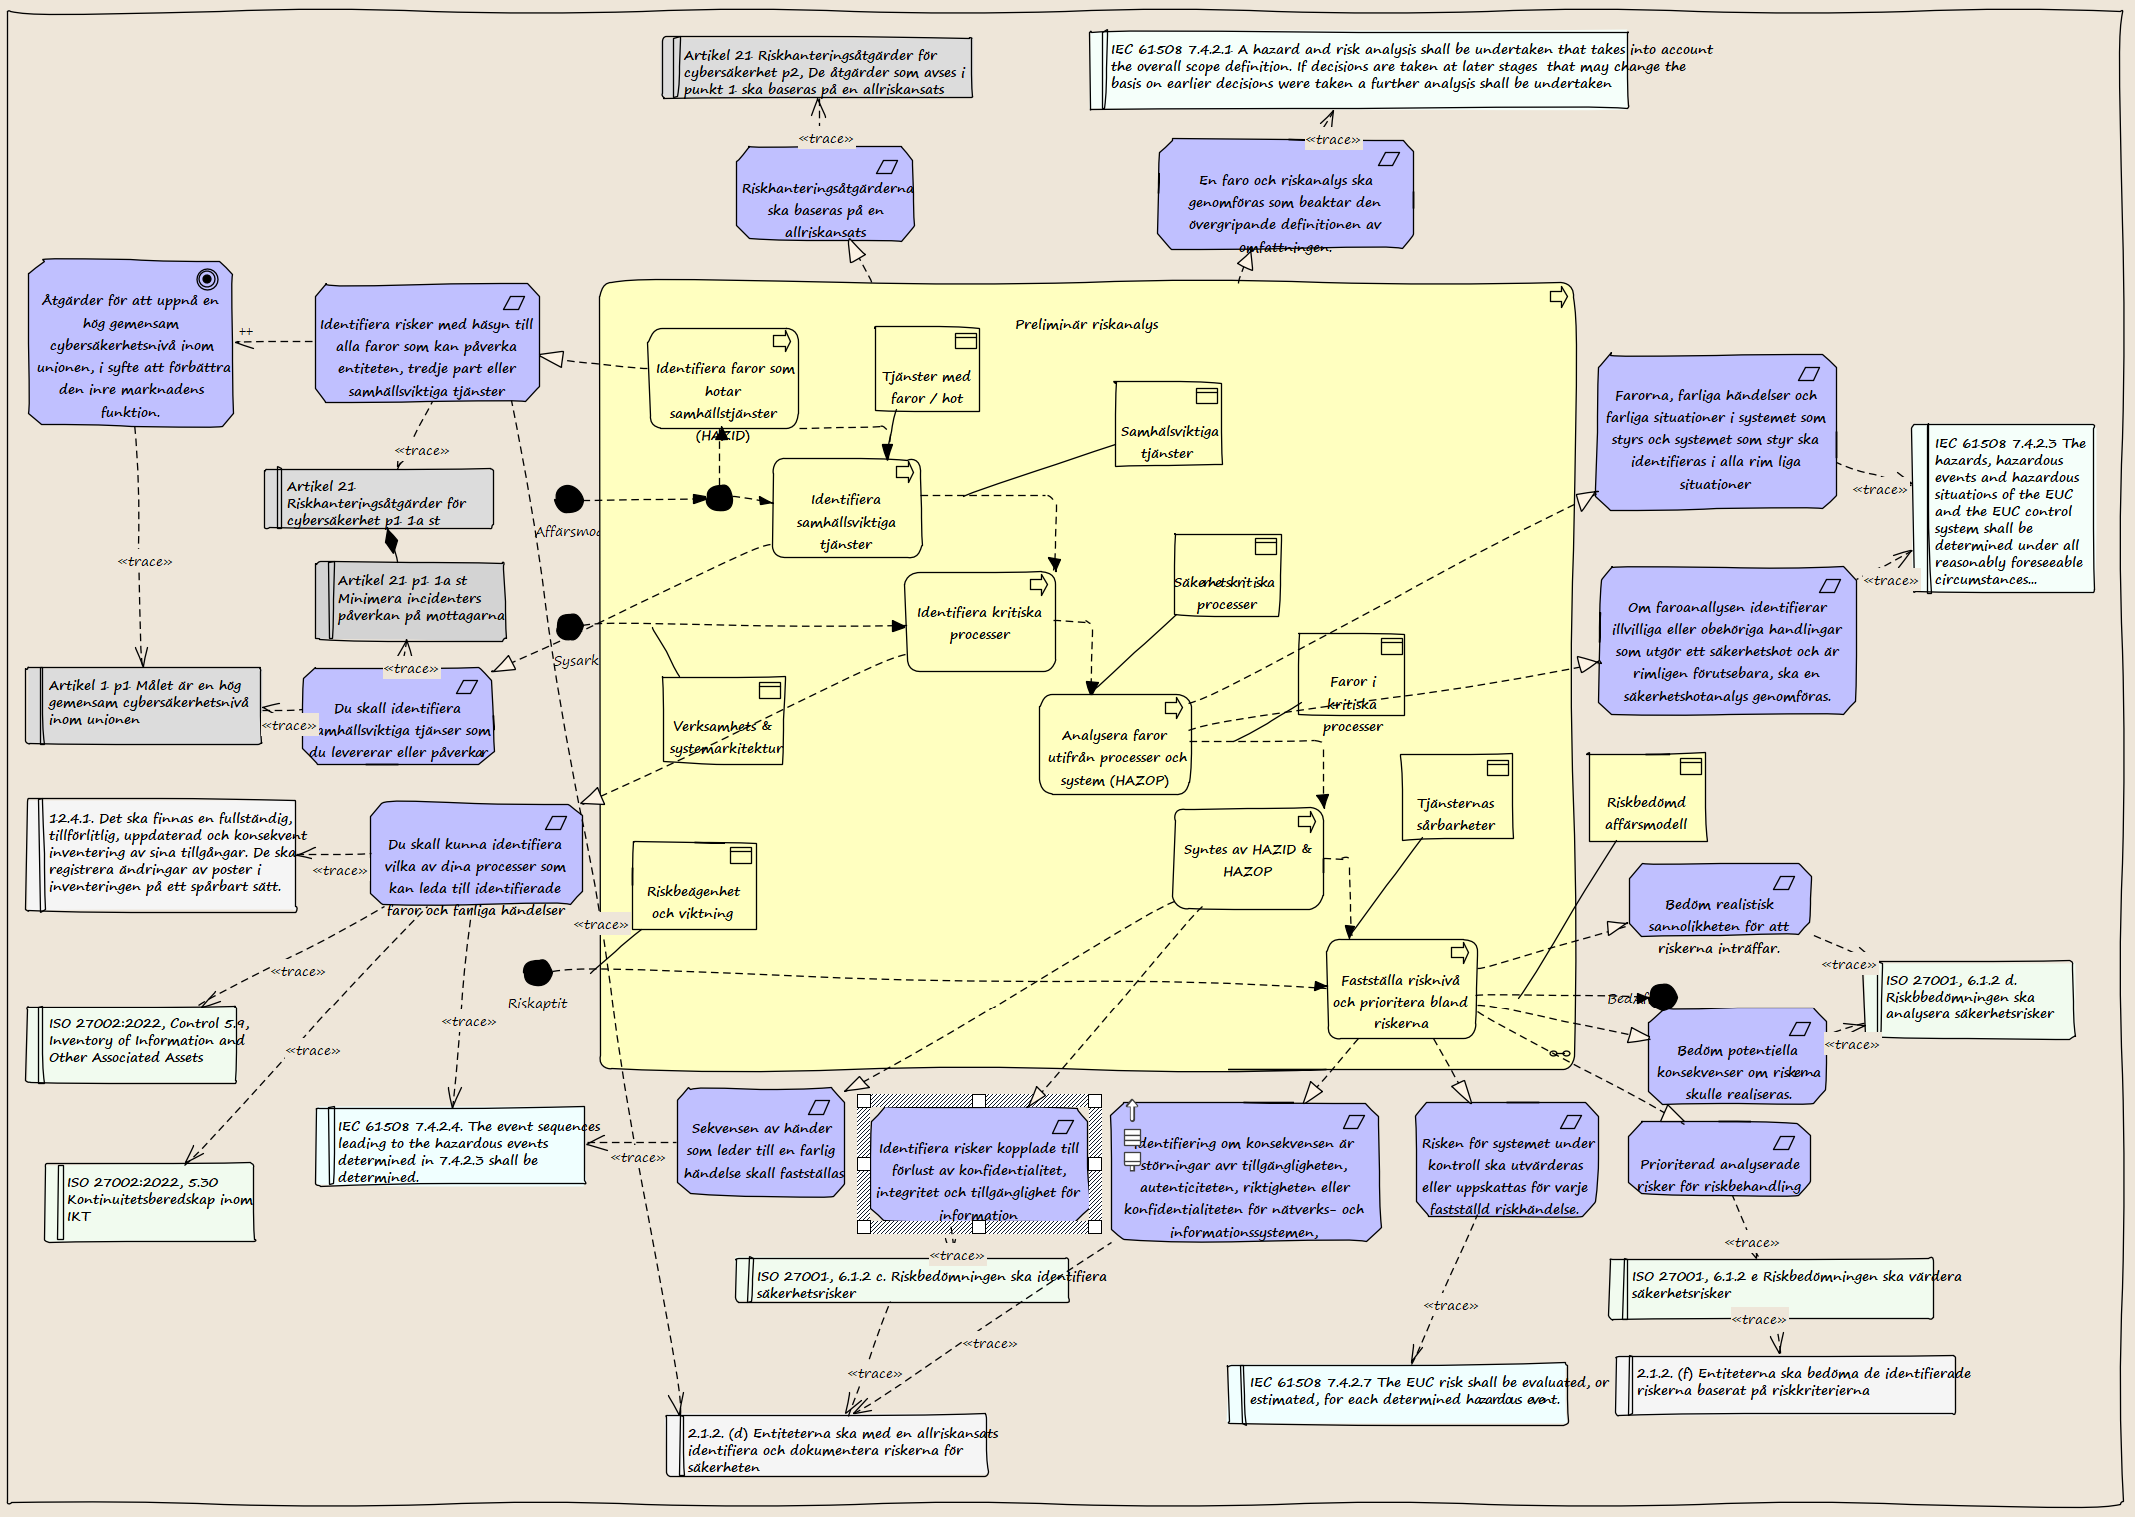
Security by Design enligt cybersäkerhetslagen

Hur säkerställer Ension då att processen möter kraven i NIS2, dess genomförandeförordningar, ISO 27001/27002 samt IEC 61508? Svaret är krav som hänger ihop åt båda håll: varje aktivitet i processen har ett krav på sig, och varje krav pekar på sin punkt i regelverken.

Här i bilden visas hur andra steget, preliminär riskanalys, spåras mot ur regelverken framanalyserade krav. Kraven, de lila rutorna, spåras sedan mot MCFFS 2026:11, standarder, NIS2 genomförandeförordning, cybersäkerhetslag och till slut NIS2, gröna och gråa rutor.

Processen är nedbruten i ett femtiotal aktiviteter. Bakom dem ligger flera hundra spårbara krav, var och en kopplad till sin punkt i NIS2, genomförandeförordningen, MCFFS 2026:11, ISO 27001, ISO 27002 eller IEC 61508.

Ensions spårbarhet innebär en obruten röd tråd från lag till process. Om du följer processen beskriven på denna site får du även en spårbarhet i resultaten: en modell i Archimate som bevisar din efterlevnad av NIS2.

  1. Alla dina säkerhetskrav och åtgärder går att spåra till ett lagkrav.
  2. Luckorna mot lagen syns.Ett lagkrav utan spår är ett gap.
  3. Beviset blir en biprodukt. Arbetar ni modellbaserat enligt beskrivningarna här genereras säkerhetsbeviset ur modellen i stället för att skrivas ihop i efterhand. Spårbarheten är något som redan finns.

1. Kontext för system och organisation
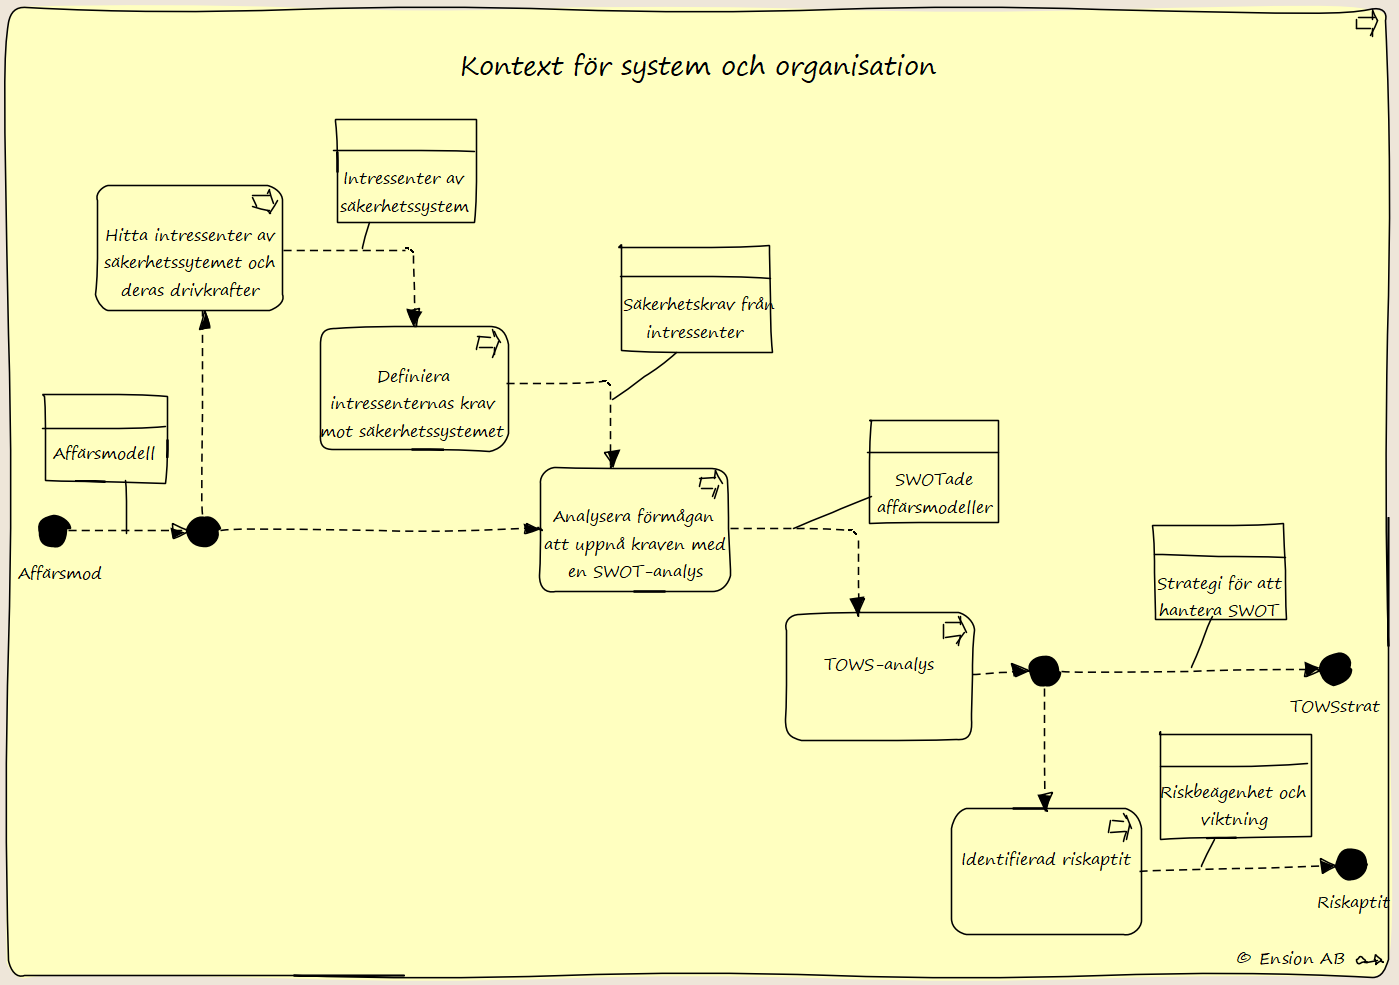
Cybersäkerhetslagen ställer indirekt krav påen process för kontextanalys enligt ISO27001

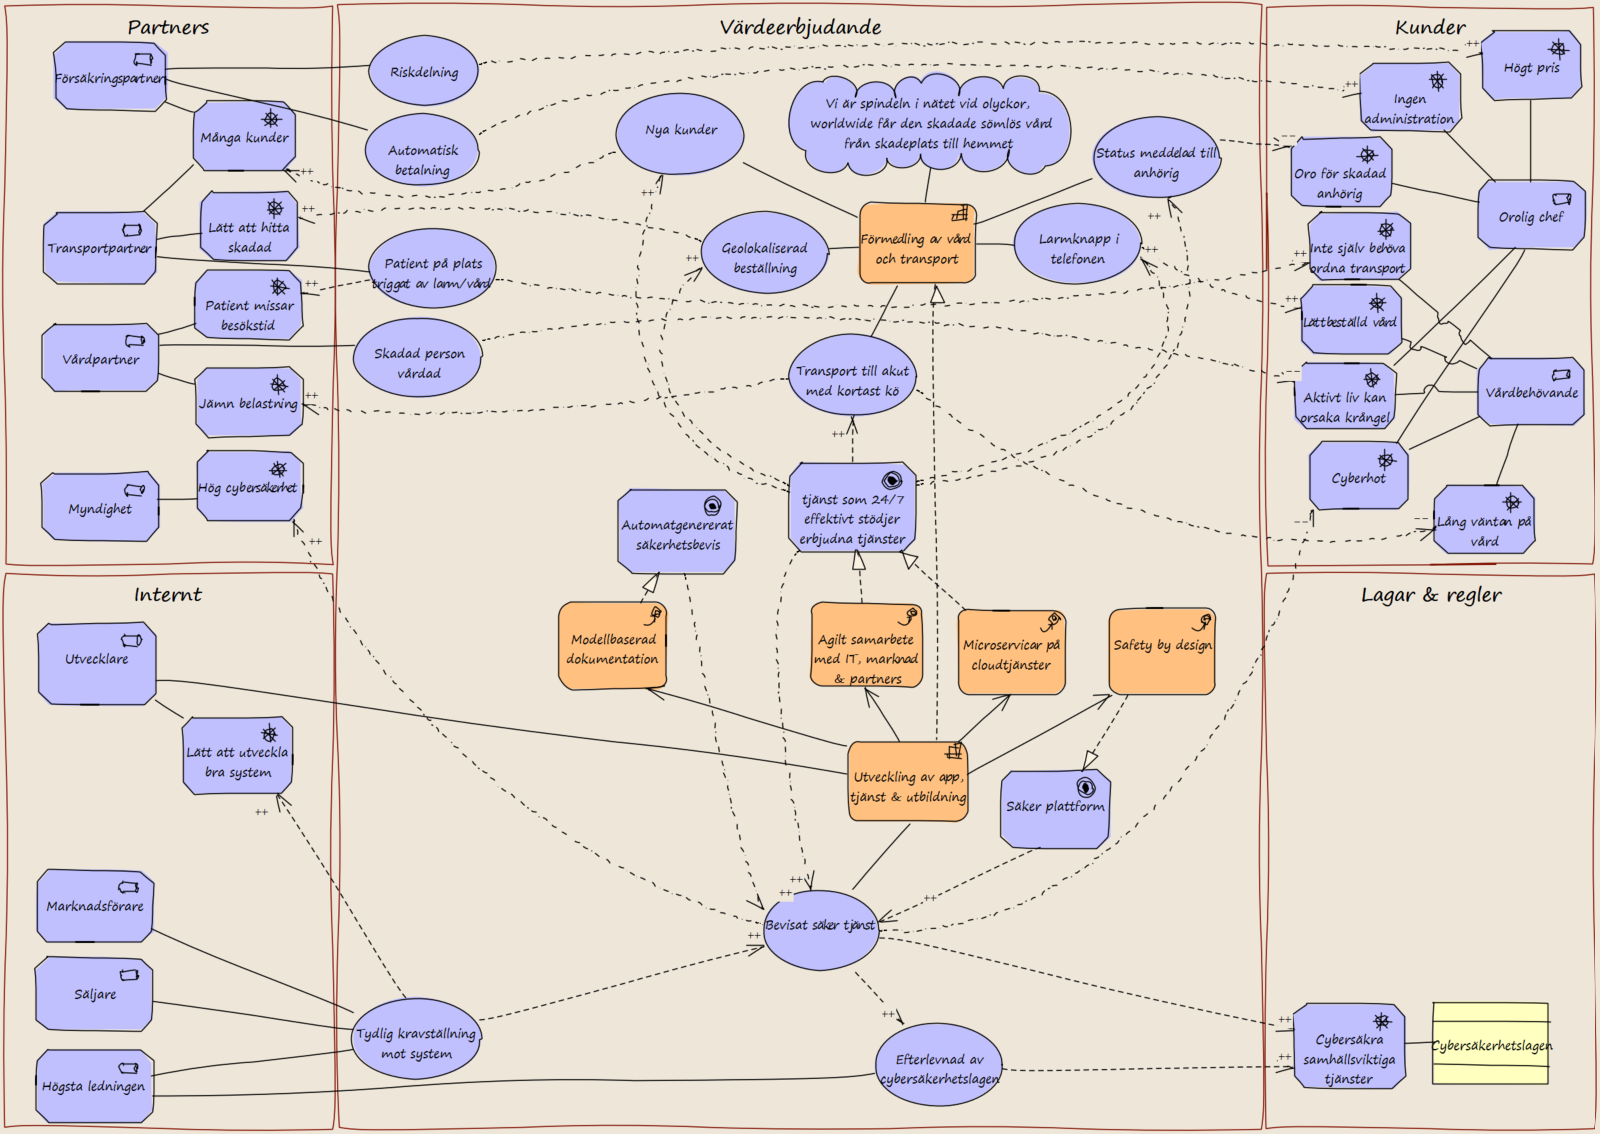
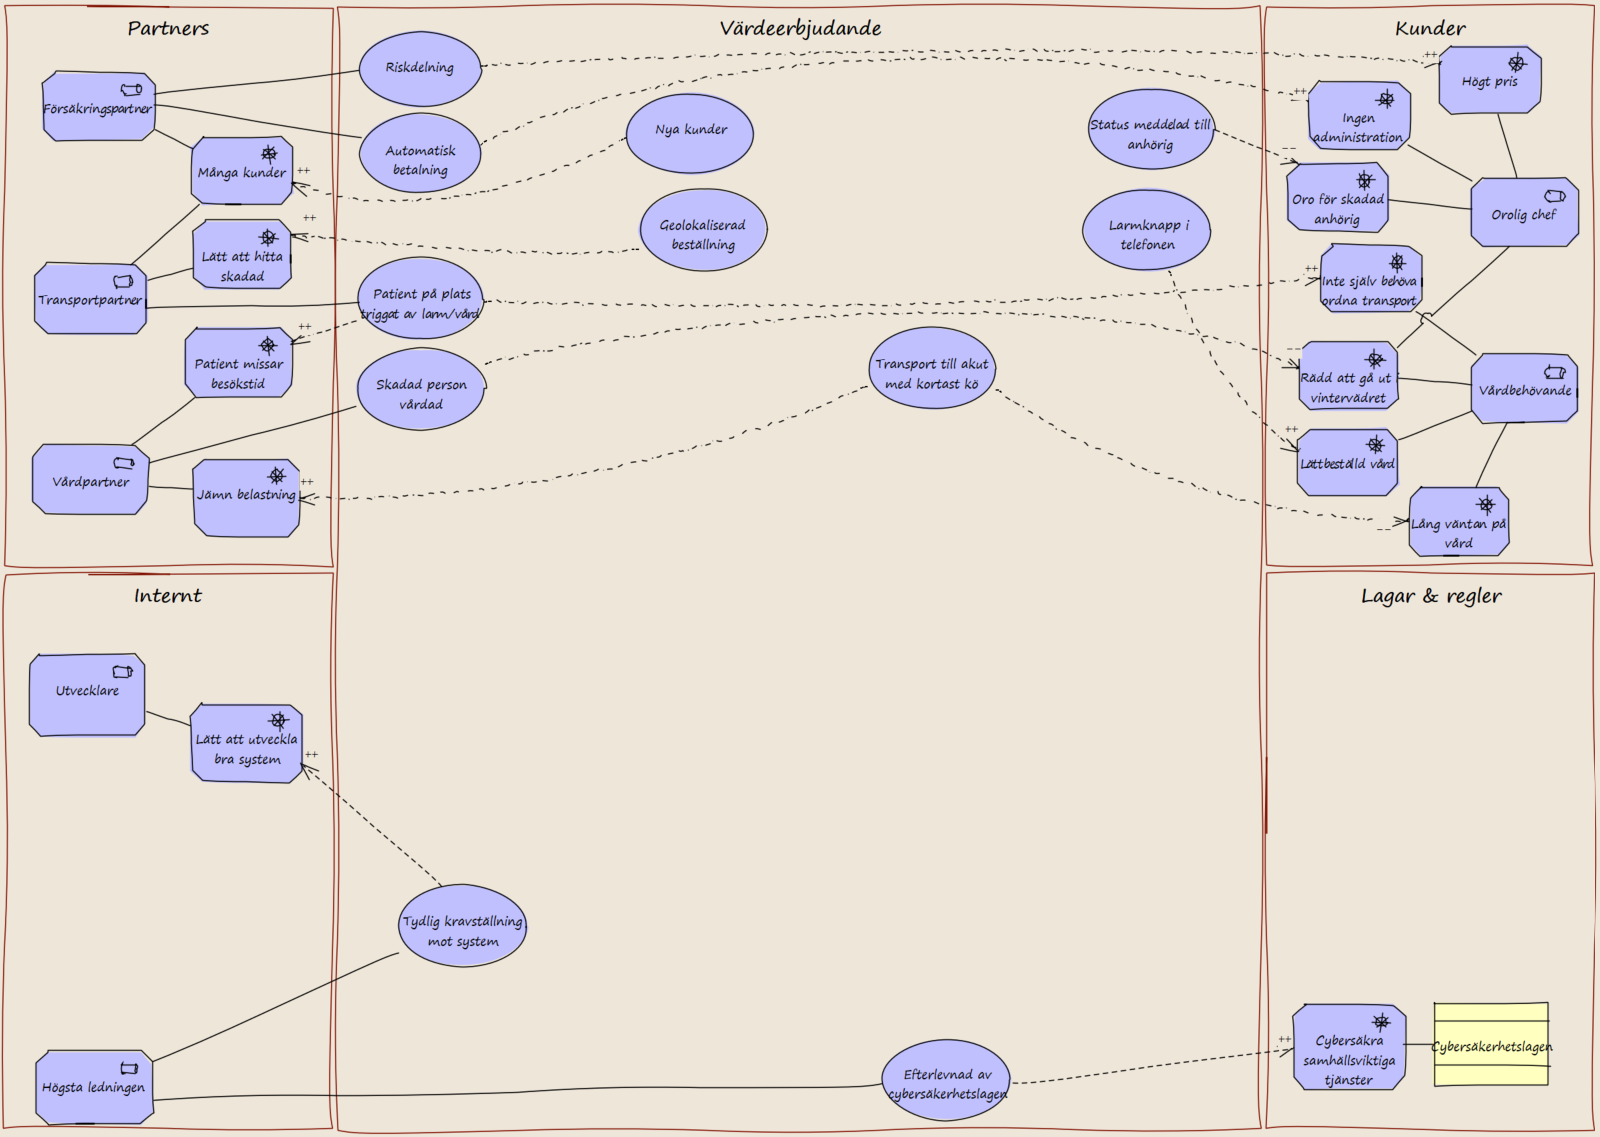
Första steget i Security by Design är att ta reda på vad som måste ha säker design. I detta tar du först reda på om du träffas av cybersäkerhetslagen. Grunden är ditt erbjudande. Detta är din kontext för cybersäkerhet.

I affärsmodellen kan du se vilka värden / tjänster som ditt företag erbjuder kunder och partners. Du kan även se hur dina partners nyttjar dem för att ni tillsammans ska leverera värden / tjänster till kunden.

2. Preliminär riskanalys
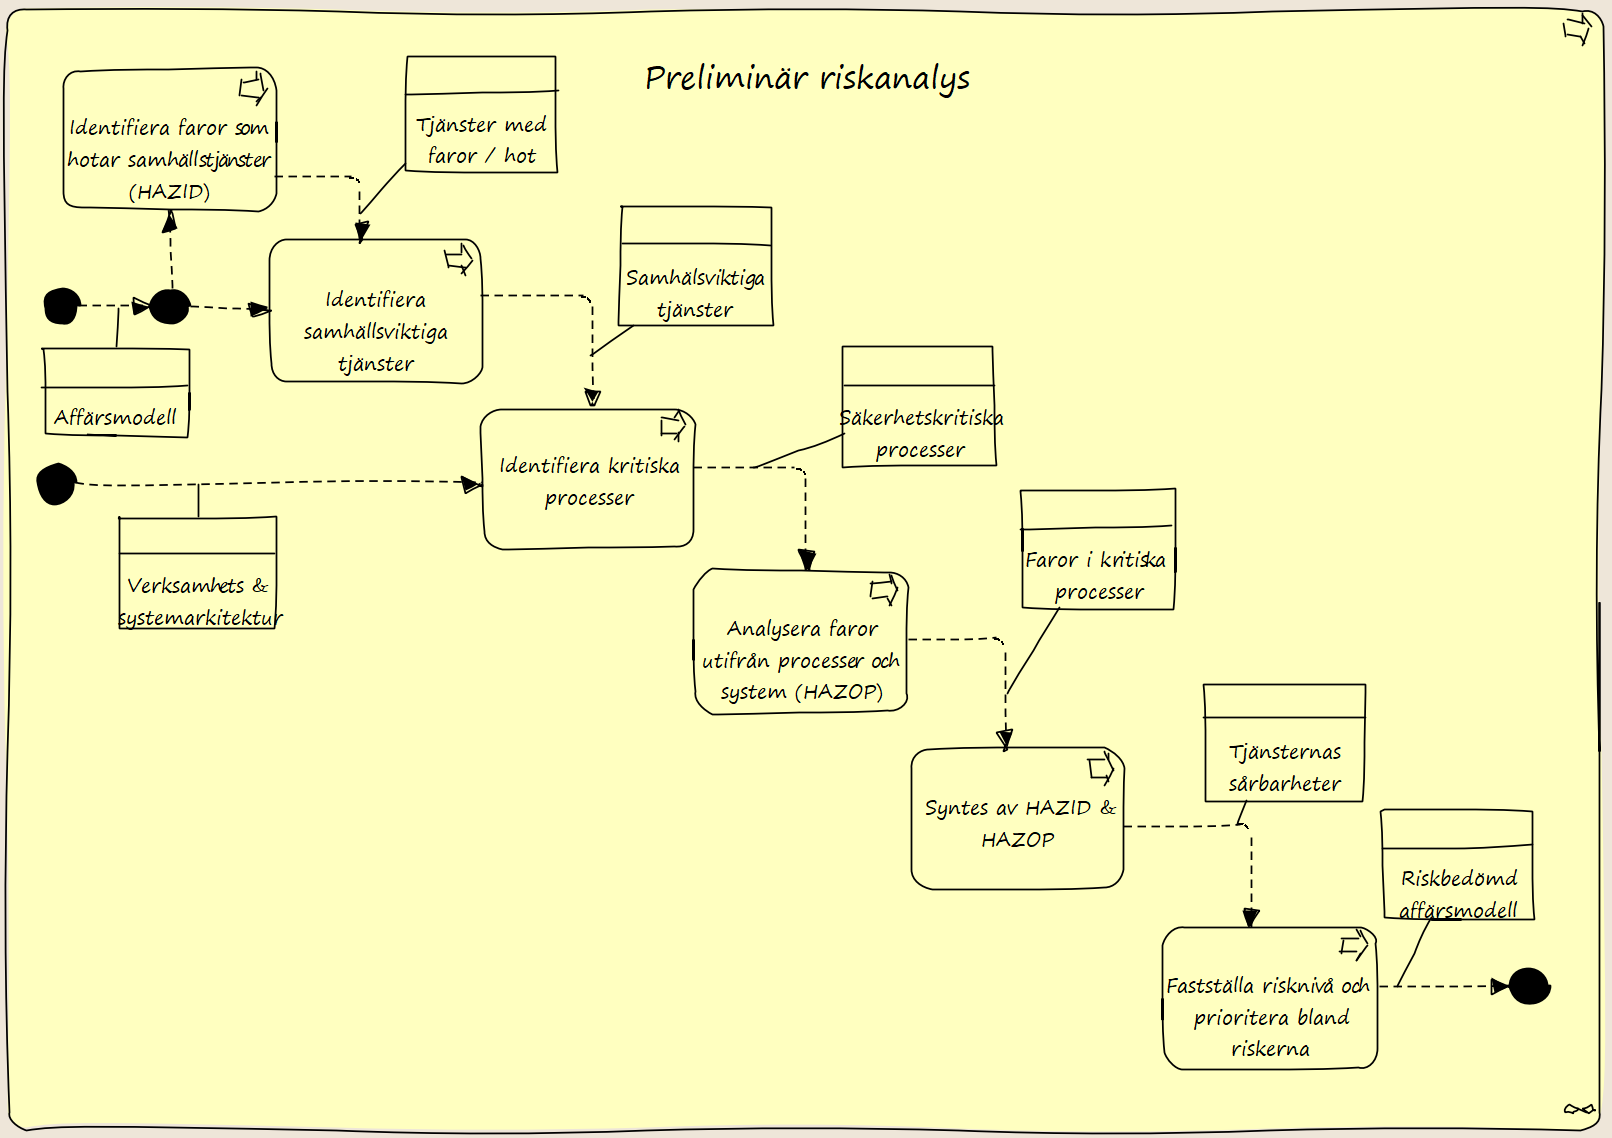
Cybersäkerhetslagens riskanalys av system och organisation

Den preliminära faro och riskanalysen skapar grunden för analys av om du träffas av cybersäkerhetslagen. Dessutom skapar preliminära riskanalysen tillsammans med övriga kontextanalysen grunden för säkerhetspolicy.

Indata till preliminära riskanalysen är affärsmodellen, värdekedjor, verksamhets och systemarkitektur. Resultatet av riskanalysen är prioriterade risker syftande till att skapa en säkerhetspolicy för effektiv riskhantering.

Skapa en preliminär riskanalys

3. Policy för system och organisation
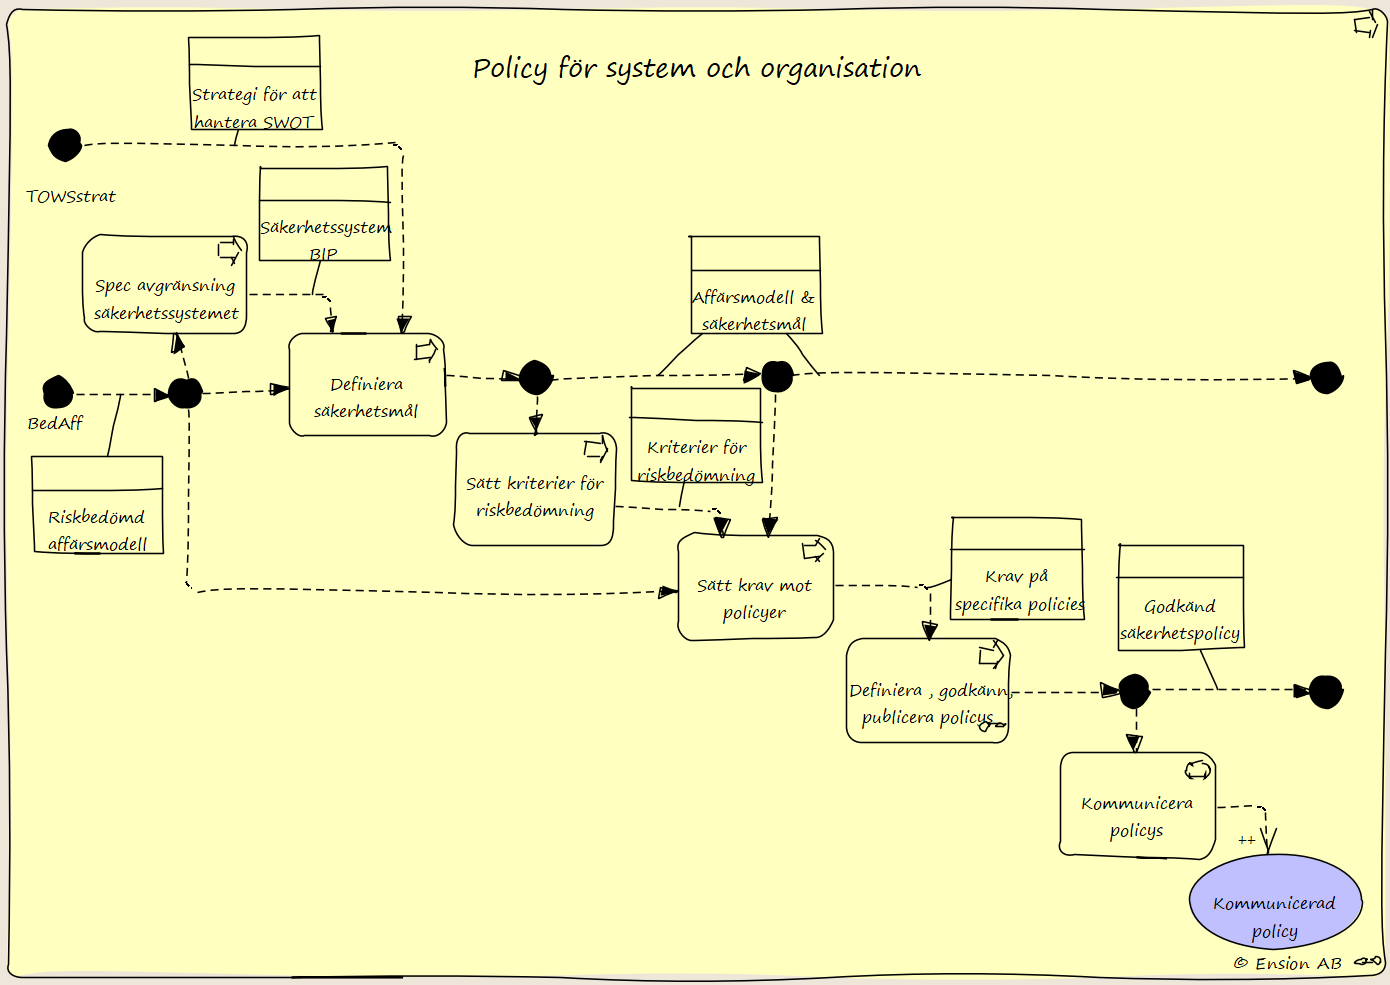
Cybersäkerhetslagens process för säkerhetspolicy

Strategier för säkerhet krävs i cybersäkerhetslagen med detaljerade krav i NIS2 genomförandeförordning.

I termer av ISO 27001 är det en säkerhetspolicy som krävs. Det som gjorts i genomförandeförordningen är att formulera om skrivningarna i ISO 27001. Dessutom har man rört ihop ISO 27001 och ISO 27002

Här är en process för att ta fram en säkerhetspolicy som följer cybersäkerhetslagen, ISO 27000 och IEC 61508.

Läs mer

4. Systemriskanalys
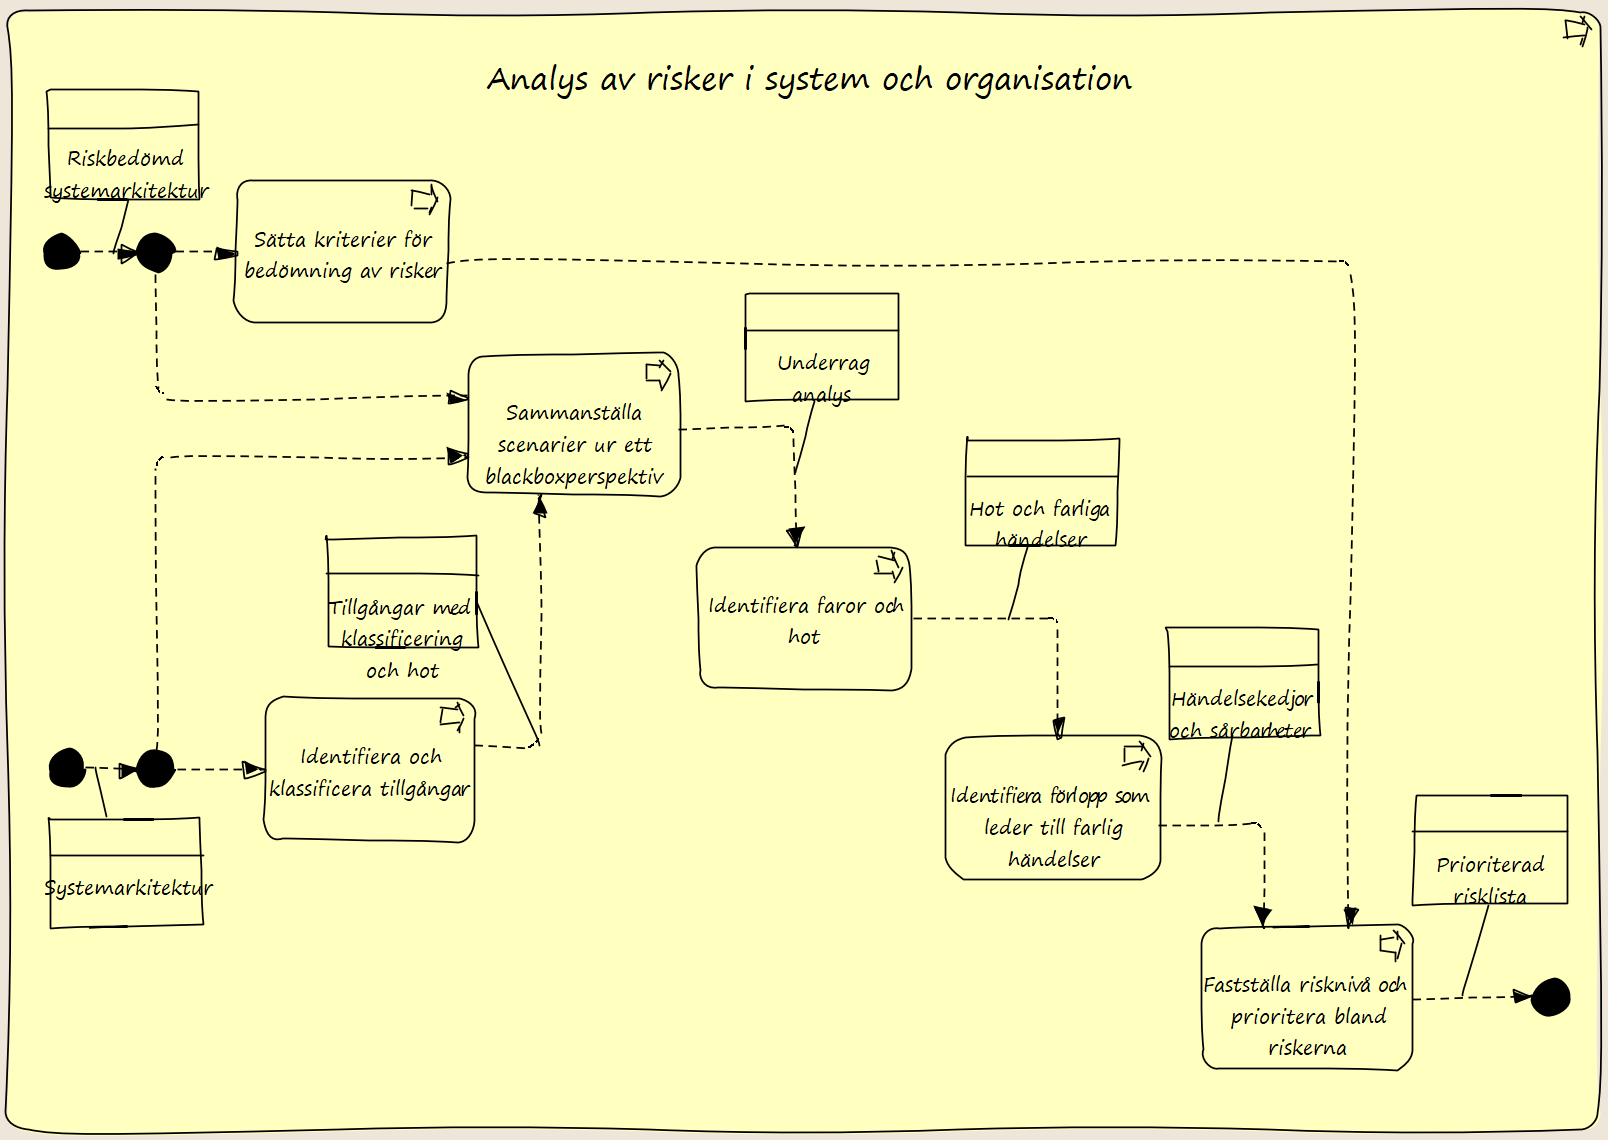
Cybersäkerhetslagens riskanalys av system och organisation

Systemriskanalys skapar grunden för sätta krav mot säkerhetsåtgärder i säkerhetssystemet, säkerhetskrav.

Systemriskanalys tar arkitekturarbetet med system och organisation som innput. Resultatet är prioriterade riskbedömningar som ska ligga till grund för arbetet med att hitta säkerhetsåtgärder och att sätta de säkerhetskrav som är nödvändiga.

Skapa riskanalys system / organisation

5. Säkerhetskrav
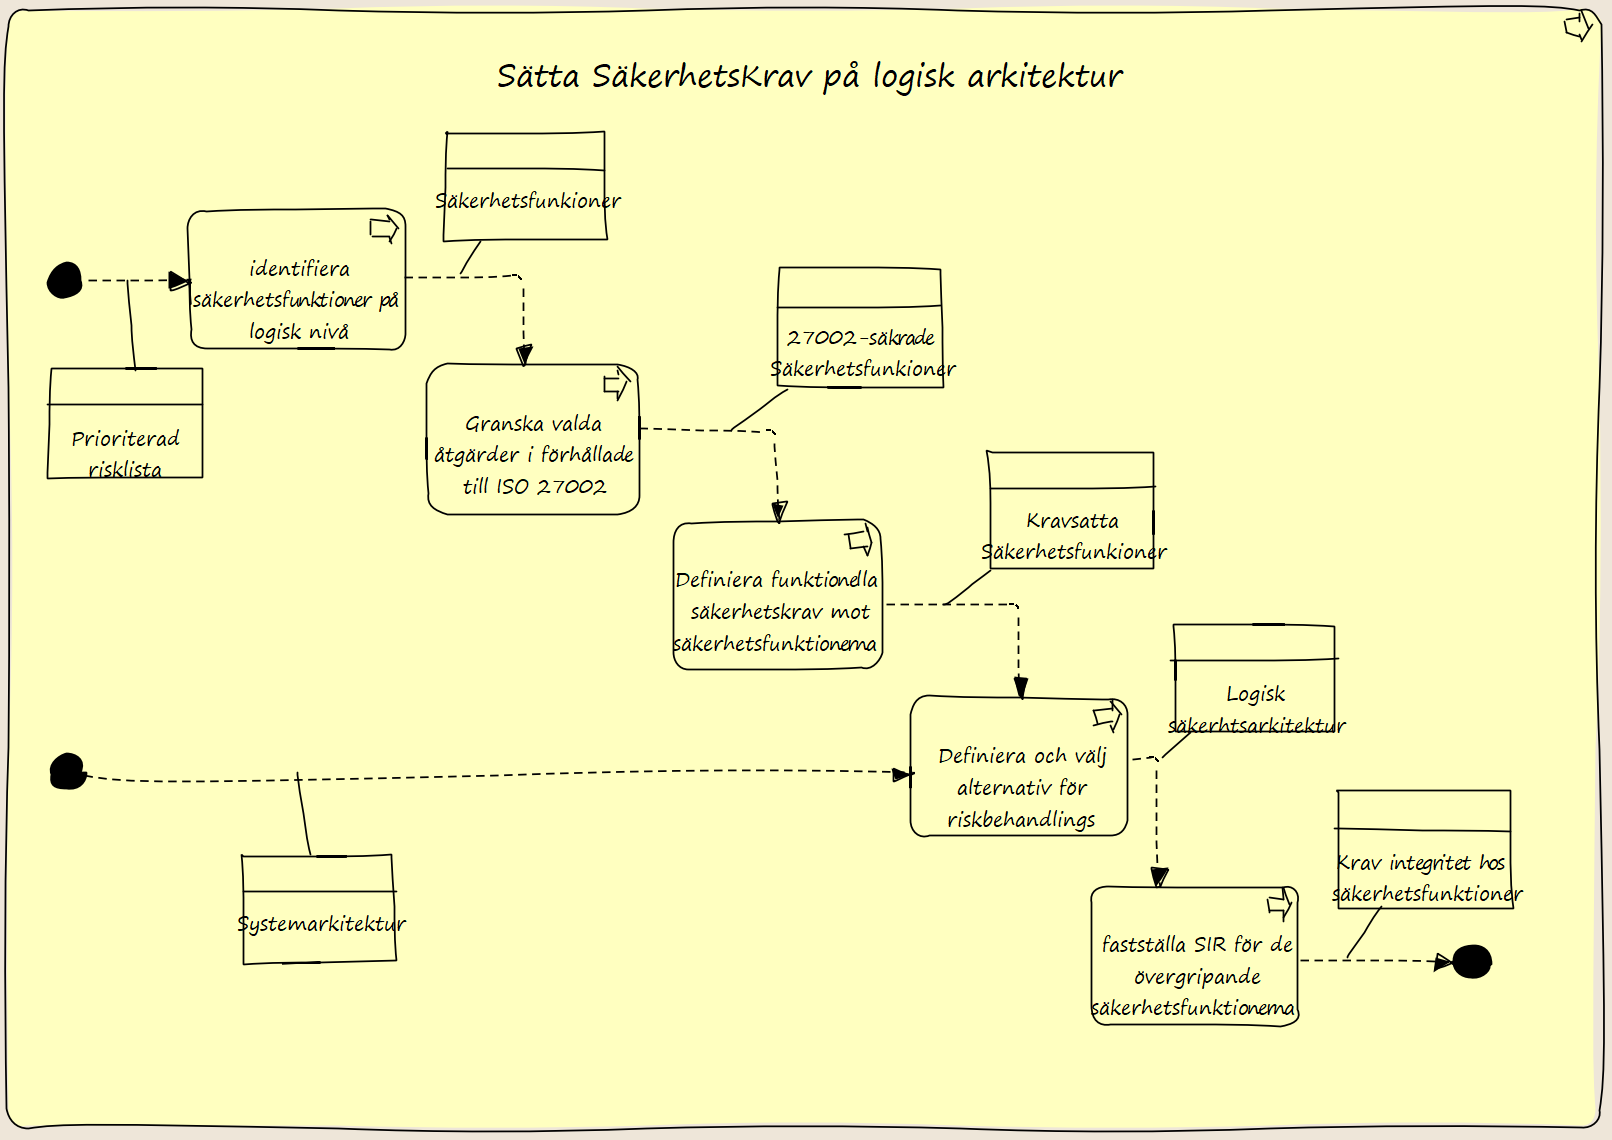
Kravställning mot säkerhetsfuntioner i enlighet med cybersäkerhetslagen

Säkerhetskrav är de regler och åtgärder som skyddar människor, egendom och information från skada.

Utgå från de farliga händelserna. För varje händelse bestämmer du säkerhetsfunktionen som ska hantera den och specificerar den med funktionella säkerhetskrav. Därefter härleder du kraven på det tekniska systemet, och verifierar att de är korrekta.

Arbetet görs i två steg: först logisk arkitektur, sedan teknisk. Genomförandeförordningen kräver analys av säkerhetskrav i båda.

SKAPA FUNKTIONELLA SÄKERHETSKRAV

6. Bevisad säkerhet, beviset på att du är cybervärdig
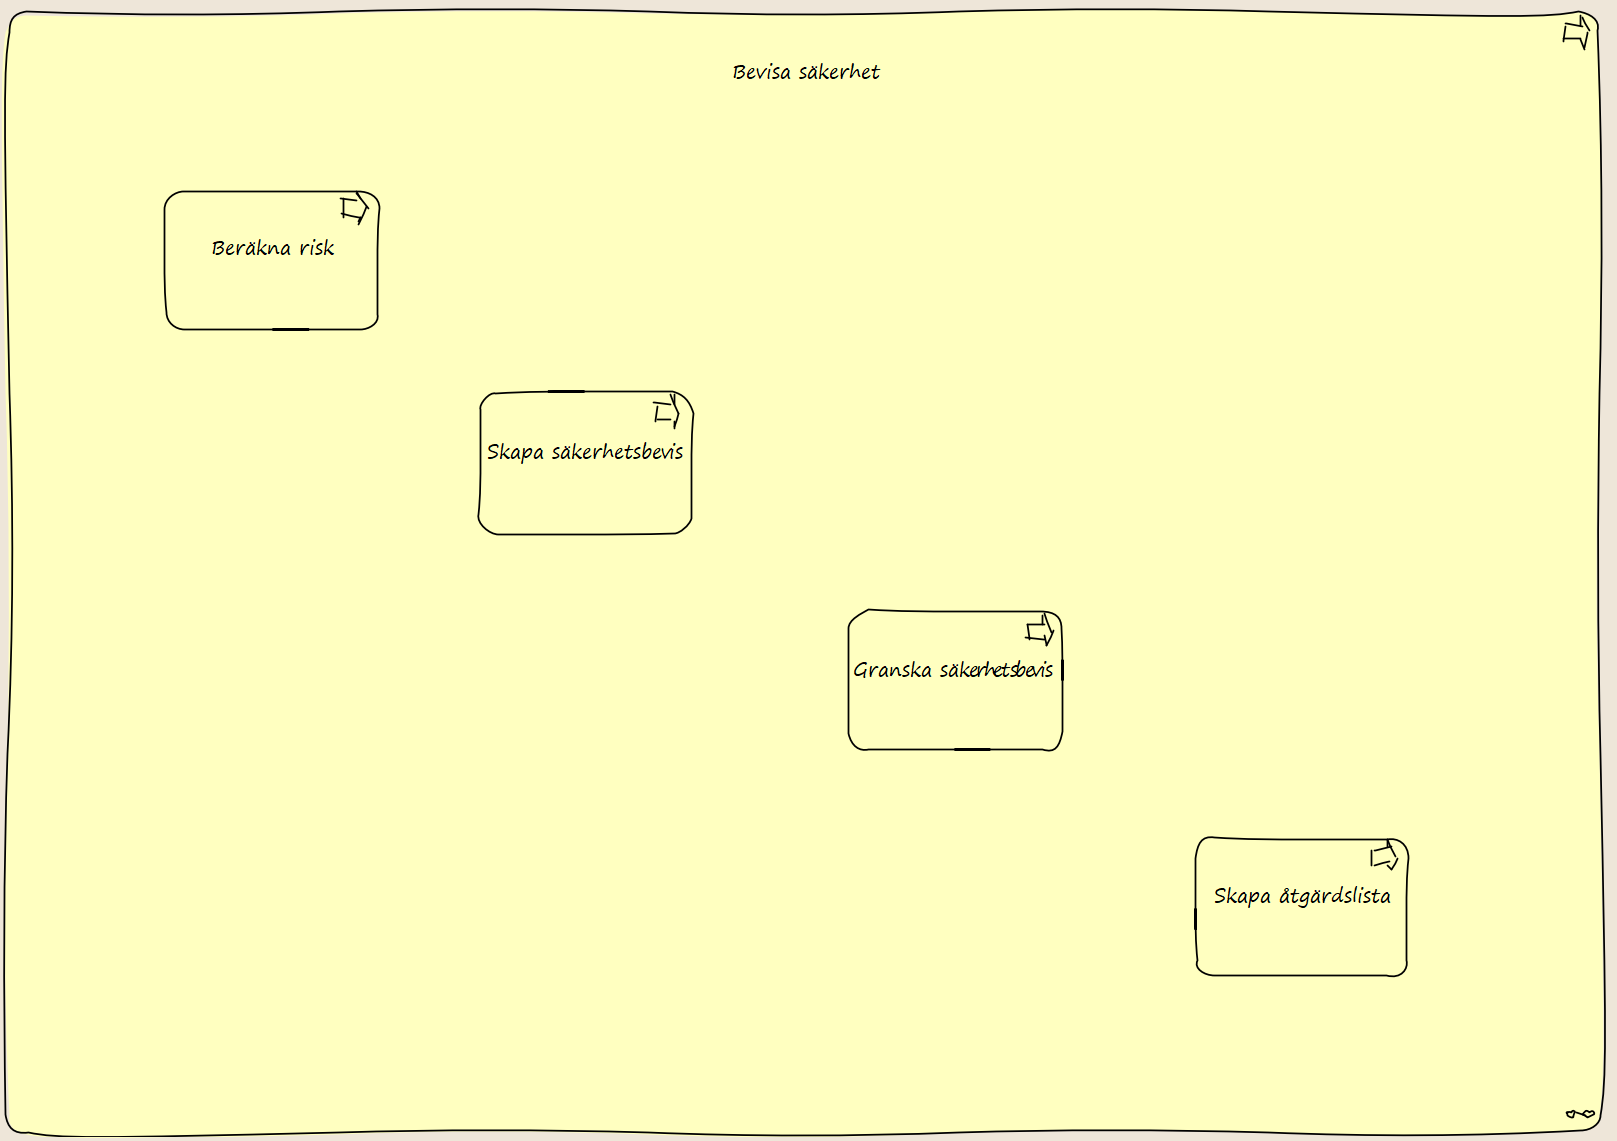
Process för att bevisa säkerhet och efterlevnad av cybersäkerhetslagen

Bevisat säkra system är en självklarhet i väldigt många branscher.  Bara byråkrati säger du, men säger du det när du ska kliva ombord på flygplanet nästa gång?

Bevis av säkerhet innebär att man visar att system och organisation är säker genom att sammanställa i designarbetet  producerad dokumentation. Har du som jag arbetat modellbaserat är det enkelt. Säkerhetsbevis genereras automatiskt ur modellen. Lätt om en plätt.

Läs Mer

Säkerhet vid utveckling är kontinuerlig förbättring
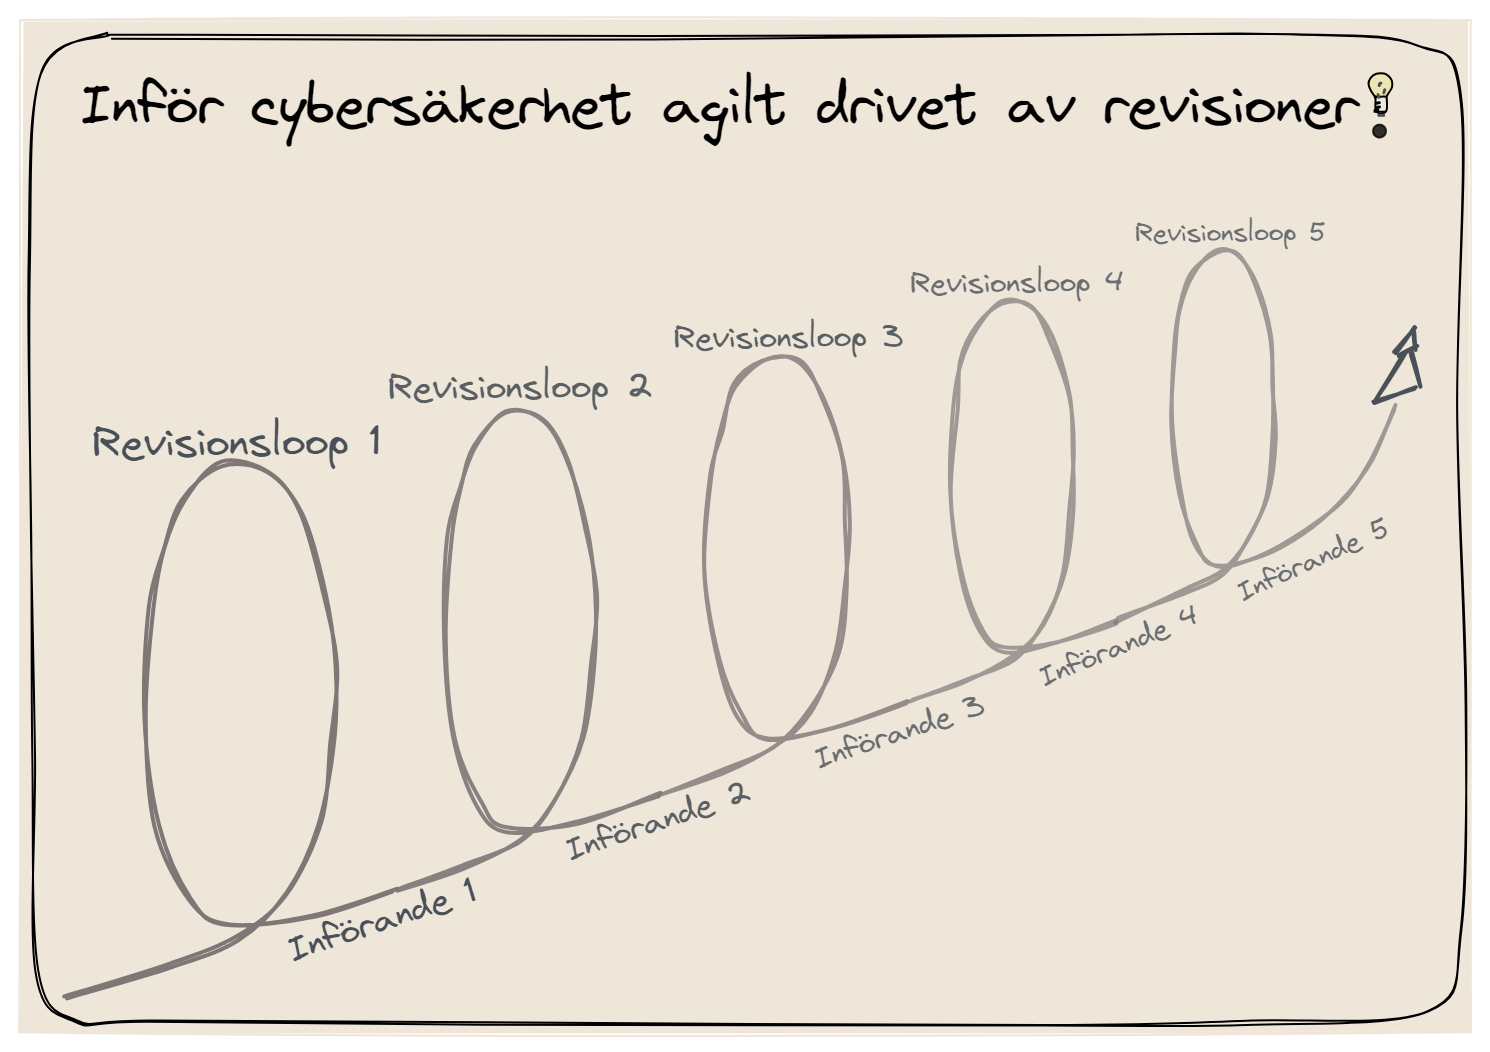
Säkerhet vid utveckling är kontinuerlig förbättring

Säkerhet är inte ett jätteprojekt utan ett kontinuerligt förbättringsarbete. Detta gäller även Safety By Design. Med kunskapen förbättrar du stegvis din designprocess.

Med kontinuerliga internrevisioner startar du högst upp i organisationen och lär dig krypa innan du kan gå. Här beskrivs hur du efter egen ambition i kontinuerliga förbättringscykler skapar bevisad säkerhet.

Läs Mer

FAQ: Safety & Security by Design i praktiken

  • 1. Vad innebär Safety & Security by Design rent konkret?

    Det innebär att säkerhetskrav (Security) och funktionssäkerhet (Safety) integreras som en kärnfunktion i systemets hela livscykel. Istället för att se säkerhet som en efterhandskonstruktion, blir det en del av arkitekturen från dag ett.

  • 2. Vad är den största skillnaden mellan Safety och Security?

    Safety skyddar människa och miljö från fel i systemet (t.ex. att ett bromssystem inte slutar fungera). Security skyddar systemet från externa angrepp (t.ex. att en obehörig tar kontroll över bromssystemet). I moderna uppkopplade system är de två sidor av samma mynt.

  • 3. Varför är det billigare att bygga rätt från början?

    Erfarenheten är att det är många gånger dyrare att rätta ett stort arkitekturfel i ett driftsatt system än att åtgärda det under designfasen. Genom att eliminera sårbarheter tidigt minimerar ni den tekniska skulden.

  • 4. Hur hänger V-modellen ihop med säker systemutveckling?

    V-modellen säkerställer spårbarhet. För varje krav på vänstersidan (design) finns en motsvarande kontroll på högersidan (verifiering). Det gör att ni kan bevisa att systemet faktiskt är så säkert som ni lovat kunderna och myndigheterna. Och, man kan vara agil i V-modellen.

  • 5. Vilka krav ställer NIS2 (Cybersäkerhetslagen) på systemutveckling?

    NIS2 ställer uttryckliga krav på säkerhet vid förvärv, utveckling och underhåll av nätverks- och informationssystem. Det innebär att organisationer som omfattas av lagen måste kunna visa upp processer för säker utveckling och sårbarhetshantering.

  • 6. Kan vi använda AI för att snabba upp utvecklingen och ändå vara säkra?

    Ja, men AI:n är en assistent, inte arkitekten. AI-genererad kod innehåller ofta sårbarheter. Genom att använda Security by Design sätter ni de arkitektoniska ramarna som AI-verktygen måste hålla sig inom, och mänsklig expertis verifierar resultatet.

  • 7. Vad betyder "Least Privilege" i designfasen?

    Det är en grundprincip som innebär att varje del av systemet bara har tillgång till den information och de funktioner som är absolut nödvändiga för dess uppgift. Detta begränsar skadan dramatiskt om en del av systemet skulle bli komprometterad.

  • 8. Hur påverkar "Supply Chain Security" vårt designarbete?

    Ett system är aldrig starkare än sin svagaste länk (ofta en underleverantör eller ett öppet källkodskomponent). Security by Design innebär att ni ställer krav på era leverantörers utvecklingsprocesser och har rutiner för att hantera sårbarheter i tredjepartskod.

  • 9. Hur mäter man "Cybervärdighet"?

    Det mäts genom regelbundna risk- och sårbarhetsanalyser, penetrationstester och genom att verifiera att systemet uppfyller de definierade säkerhetsmålen i V-modellen. Det är en kontinuerlig process, inte en engångshändelse.

  • 10. Hur kommer vi igång med Safety & Security by Design?

    Börja med att göra en kontextanalys och definiera era kritiska tillgångar. Ension hjälper er att sätta upp ramverket, utbilda ledningen och implementera de processer som krävs för att gå från reaktiv brandsläckning till proaktiv kontroll.
Denna sida har finansierats med bidrag från MSB och NCC-SE
Läs mer …Safety & Security by design, NIS2 efterlevnad DevSecOps

  • Träffar: 15727