
Riskhantering, hantera risker med säkerhetsåtgärder
Riskhantering skapar säkerhet. Interna och externa risker hanteras, preventivt och reaktivt, genom utveckling och drift. Riskhantering innebär riskanalys, säkerhetskrav och bevisad säkerhet. Riskhantering ger en säkerhetsplan.
Du vill ut på isen och njuta av vårsolen, men inte gå genom isen. Därför läser du israpporten och har ispik för kontrollera isen. Om du ändå plurrar tar du dig upp med isdubbar och livlina, du har torra kläder i en påse så du inte fryser hemvägen. Åtgärderna är preventiva som att lyssna på israpporten, detekterande, som att känna med ispiken eller korrigerande som isdubbar, livlina och torra kläder. Cybersäkerhetslagen ställer samma krav på riskhantering i cybersäkerhet.


Riskhantering identifierar och hanterar risker som kan hindra att du når dina mål. Men det är inte bara att reagera på hot. Samma analys hittar möjligheterna, och de för dig mot målet i stället för att bara skydda dig från att missa det.
I dagens komplexa omvärld behövs en riskhantering som ger en tydlig helhetsbild över verksamhetens risker och hur de påverkar varandra. Du behöver ett riskperspektiv när du analyserar cyberrisker och tänka varumärkesrisker identifierar bolagets ESG-risker.
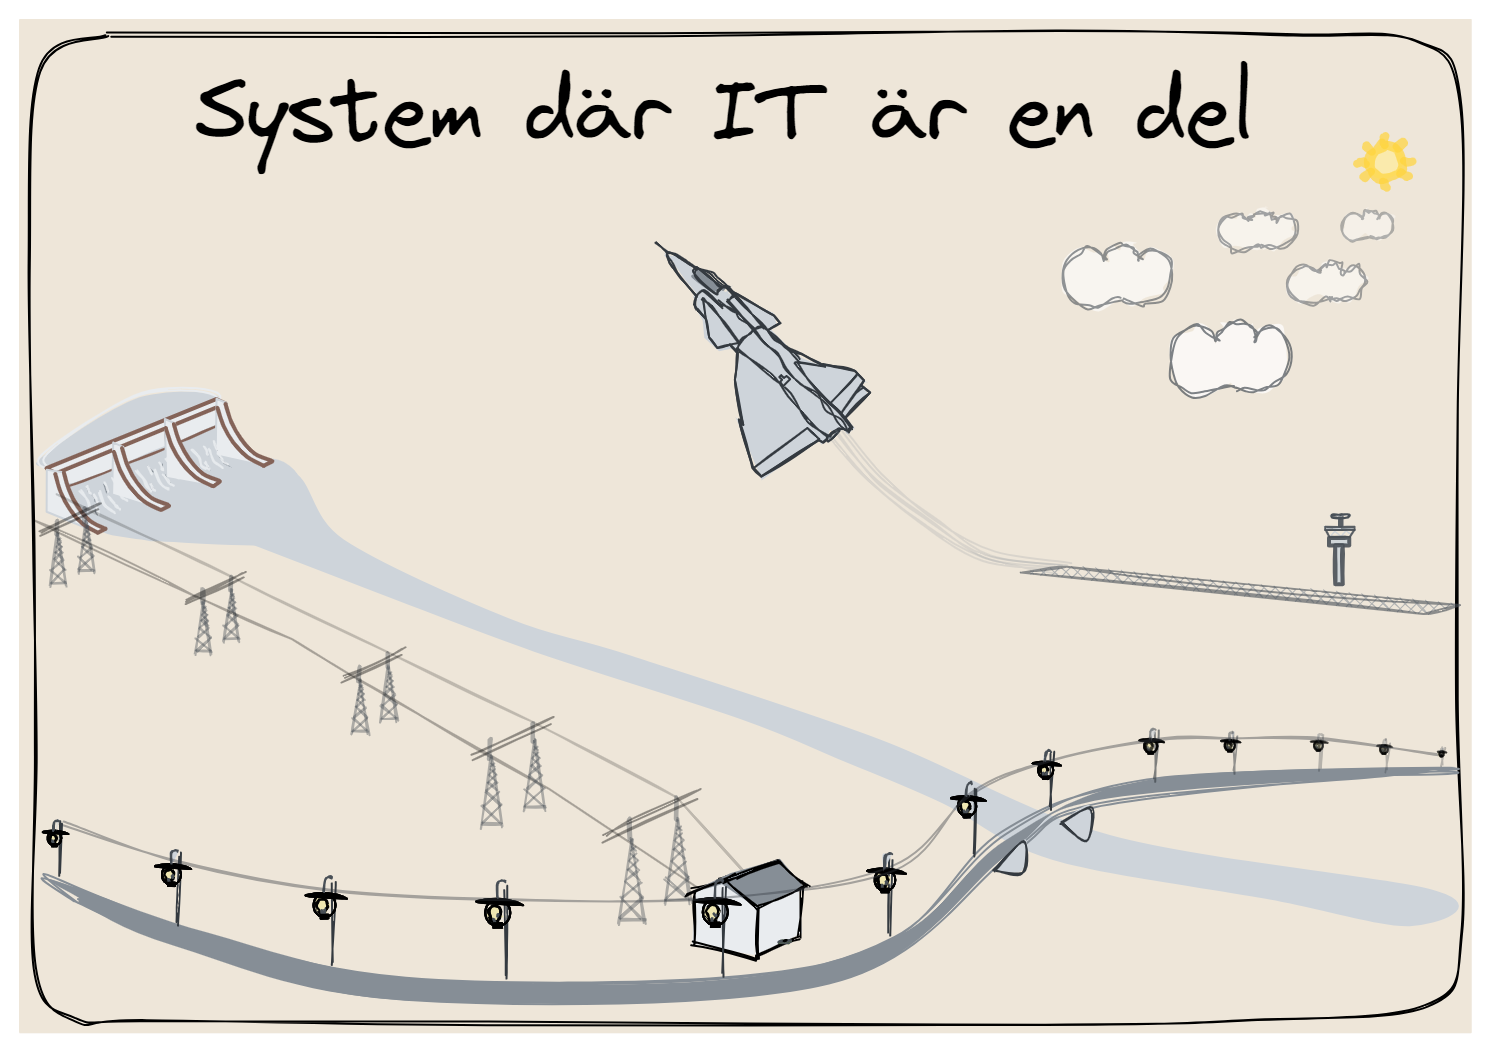
Både flygplan och elsystem består av IT och mekanik. Båda har IT-system för att styra, ett av delsystemen. Styrsystemet är vitalt för både elsystem och flygplan. För detta gäller luftfartslagen respektive cybersäkerhetslagen.
Enligt luftfartslagen är ett flygplan luftvärdigt som är konstruerat, tillverkat, utprovat, utrustat och underhållet samt har flygegenskaper så att flygsäkerhetens krav är uppfyllda. IT-systemen har sina krav i sina standarder.
För mig som pilot är det enkelt. I flygplanet finns IT. Hot mot IT-system ska riskhanteras så att inte olyckor skapas.
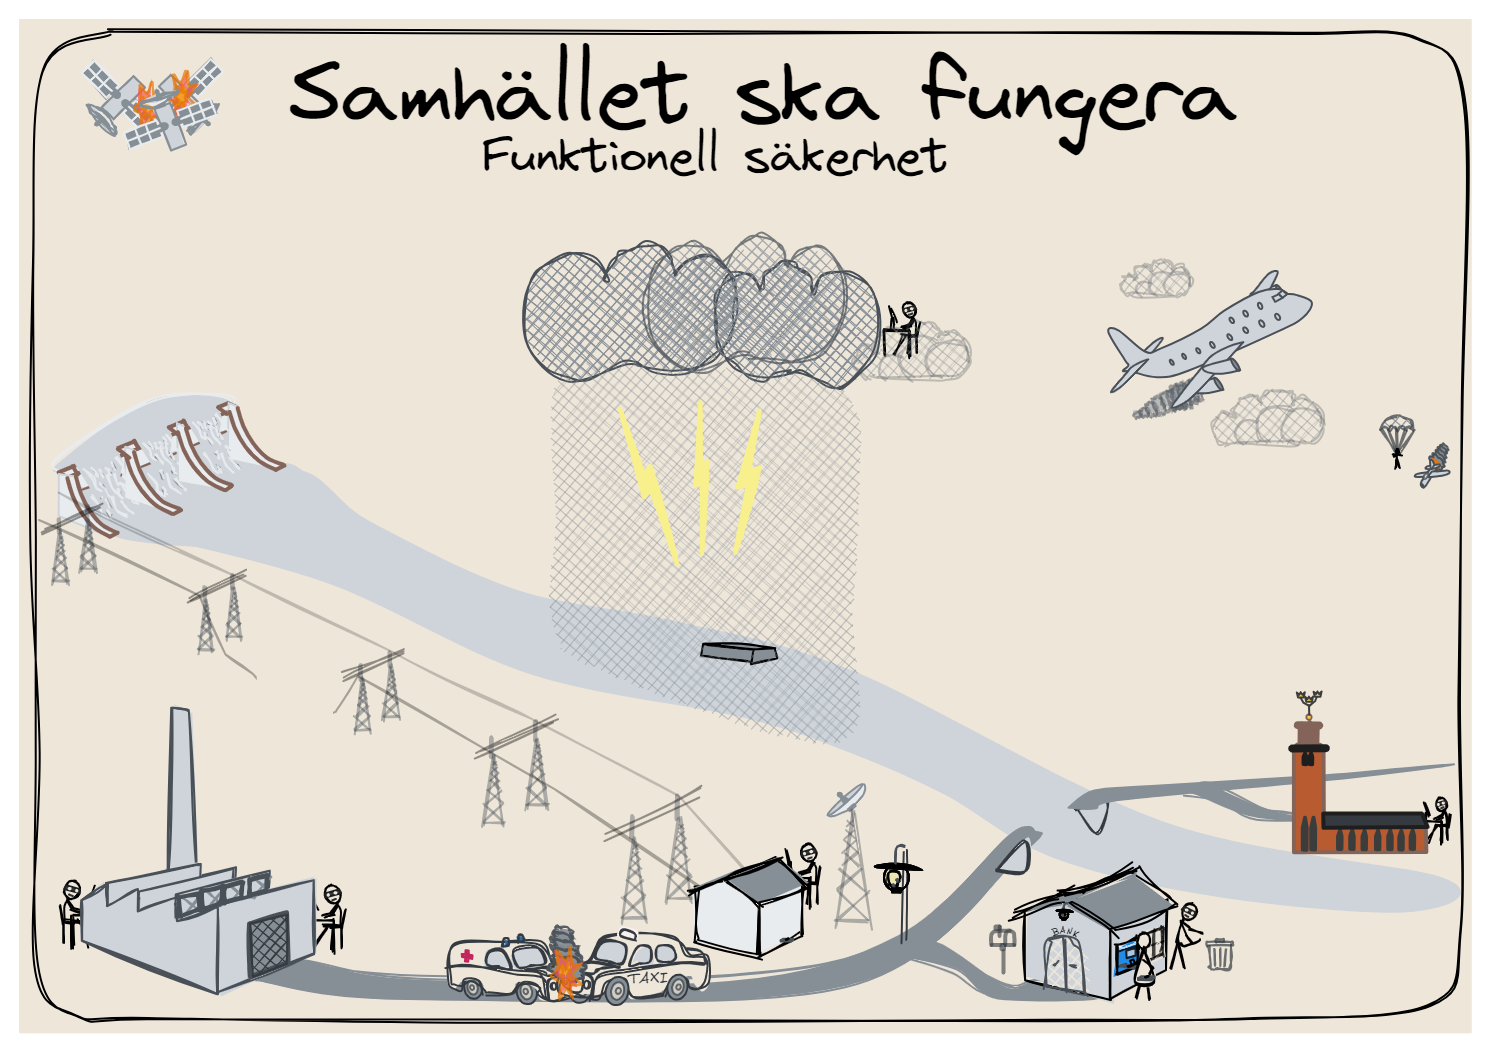
Riskhantering i funktionell säkerhet innebär att du ska göra allt för att systemet ska fungera, och, om det inte fungerar ska det fallera på ett predikterbart och säkert sätt.
Detta kräver riskhantering i alla livscykelfaser, hos både systemutveckling och operatör. För detta finns standarder. För system finns t ex IEC 61508 / IEC 62443. För operatören ISO 27001. Gör du båda använd båda.
Här beskrivs riskhantering ur de perspektiv som finns i ISO 27001 kapitel 6 och IEC 61508 kapitel 7.4-7.8.
Cybersäkerhetslagen kräver minst tio säkerhetsåtgärder, riskhanteringsåtgärder enligt NIS2. 2 kap. 3 §.
Säkerhetsåtgärderna ska säkerställa en nivå på säkerhet som är lämplig och proportionell i förhållande till risken att hög cybersäkerhetsnivå ej erhålls.
Cybersäkerhet är all verksamhet nödvändig för att skydda nätverks- och informationssystem, användare av dessa system och andra berörda personer mot cyberhot. Samhällsviktiga funktioner ska fungera.
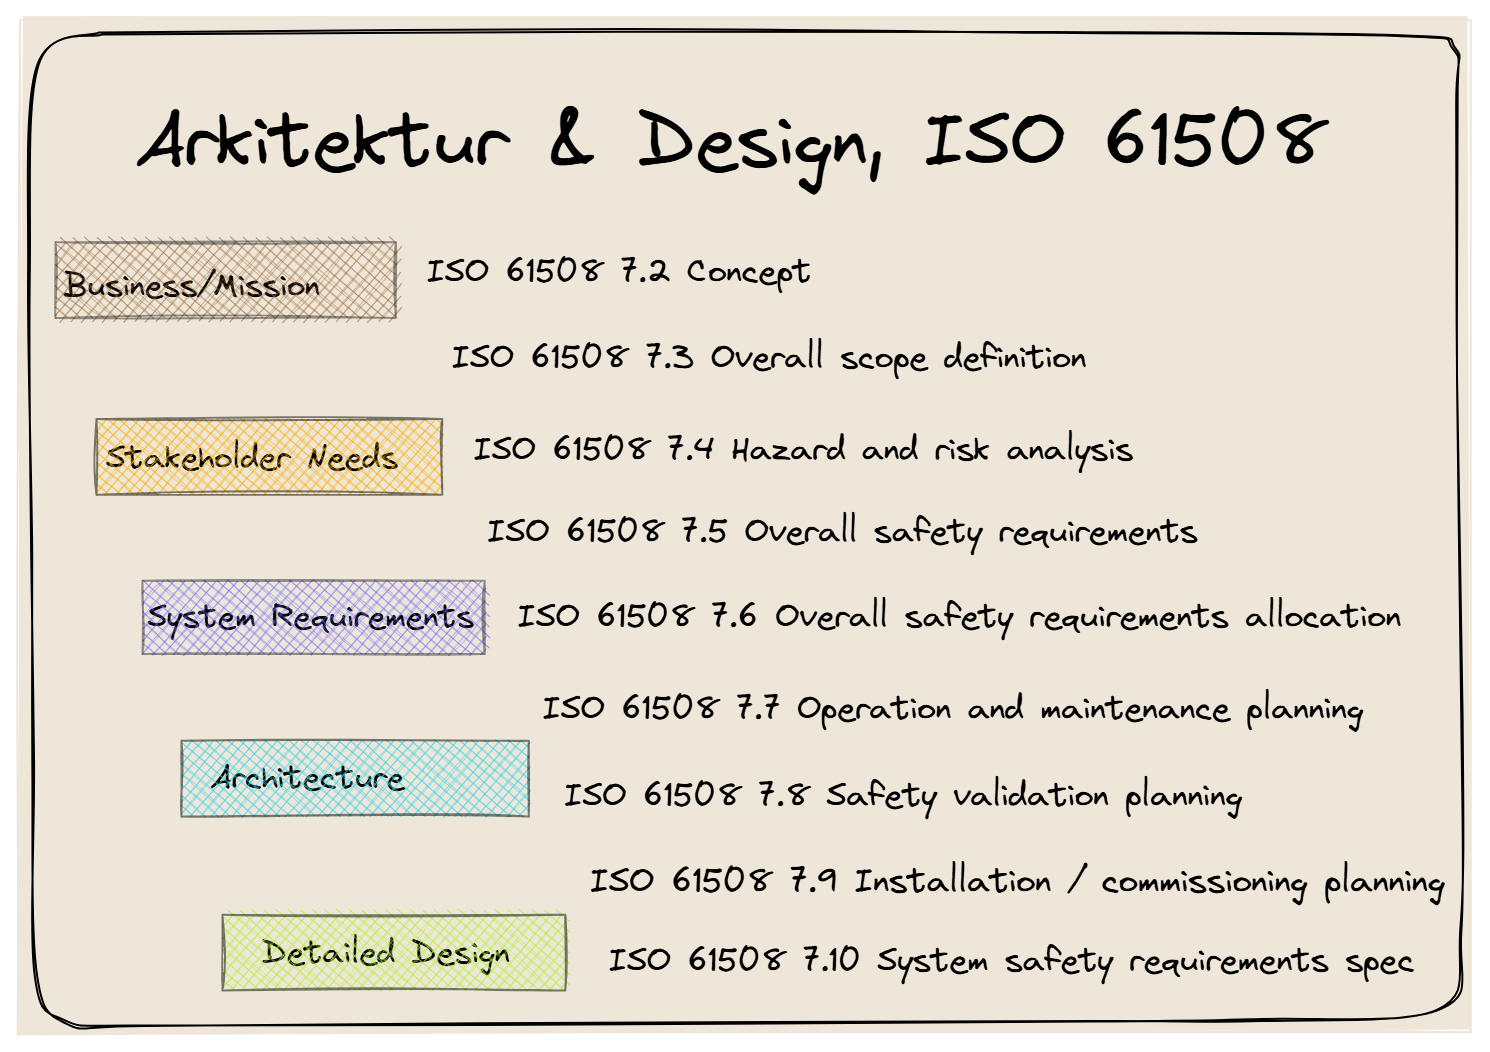
Standarderna ISO 15288 och IEC 61508 kompletterar varandra. ISO 15288 tillhandahåller det övergripande processen för ett systems hela livscykel. IEC 61508 specificerar hur funktionell säkerhet uppnås.
En "systemlivscykelprocess" enligt ISO 15288 omfattar alla aktiviteter från idé till avveckling. "Funktionell säkerhet" enligt IEC 61508 är den del av den övergripande säkerheten som beror på att ett säkerhetskritiskt system fungerar korrekt som svar på sina insignaler. Här adderas detta med ISO 27001 och cybersäkerhetslagen.
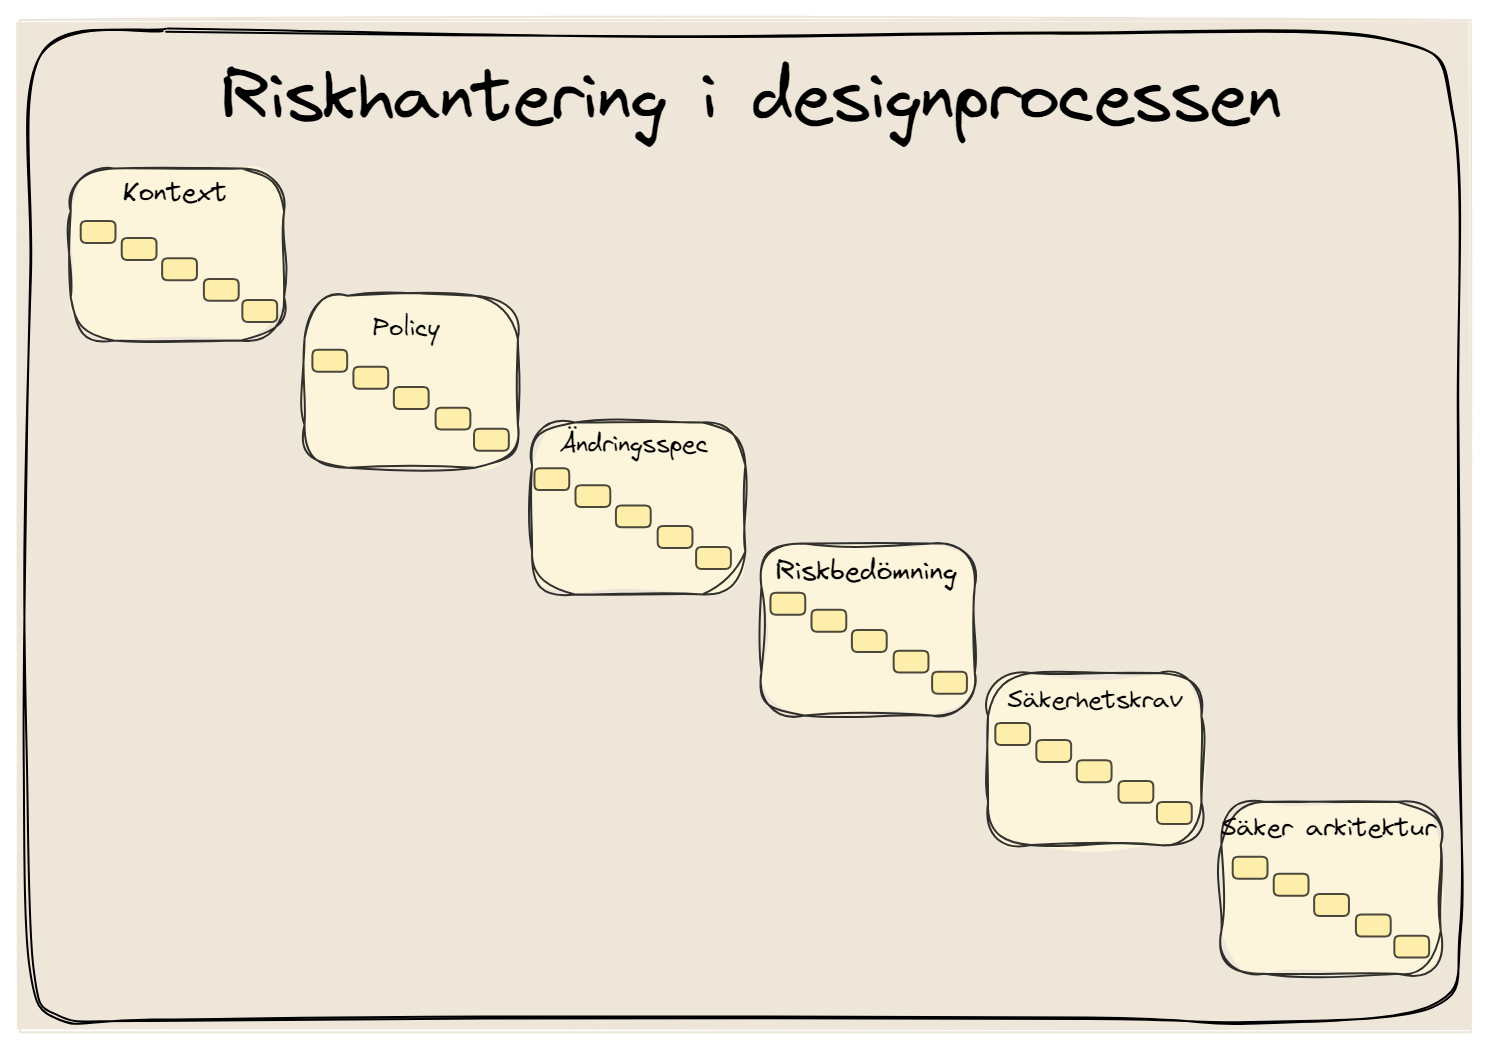
Cybersäkerhetslagen kan enkelt uttryckt beskrivas som ISO 27001 med krav på safety & security by design samt funktionell säkerhet. Här har krav från cybersäkerhetslagen, ISO 27001 och IEC 61508 lagts ihop i en process relaterad till systemprocessen i ISO 15288.
Den övergripande processen har följande huvuddrag: Kontext, Policy, ändringsspecifikation, riskbedömning, säkerhetskrav och säker arkitektur. Ension har byggt upp spårbarheten mellan kraven och den process som här beskrivs. Riskhantering är den centrala delen
Kärnan i säkerhetsarbetet är riskbedömningen. Systemriskanalysen utgår från den funktionella och logiska arkitekturen och hittar de risker som kan störa samhällsviktiga funktioner.
Systemriskanalysen är en av tre riskanalyser som görs i olika skeden med olika underlag. Den preliminära gjordes redan i kontextanalysen, och den sista görs i säkerhetsbeviset. Så skiljer sig de tre åt.
Systemriskanalysen slutade med en lista med risker. Nu ska säkerhetsåtgärderna hittas.
Det startar med att hitta nödvändiga säkerhetsfunktioner. Sedan definieras funktionssäkerhetskrav, kraven mot säkerhetsfunktionerna. Därefter bestäms kraven på integritet i säkerhetsfunktioner, hur säkra säkerhetsfunktionerna måste vara, Slutligen översätts detta till säkerhetsfunktioner på logisk nivå, hur systemet ska byggas i den logiska arkitekturen. För att säkra allt granskas åtgärder relativt ISO 27002.

Bevisat säkra system är en självklarhet i väidigt många branscher. Bara byråkrati säger du, men säger du det när du ska kliva ombord på flygplanet?
Bevis av säkerhet innebär att man visar att ett system, en algoritm eller en process är säker enligt vissa kriterier. Det handlar om att du följer best practice och visar att du följt detta.
Om ni inte kan bevisa att er verksamhet är säker, är den nog inte det. Att bevisa säkerhet är avgörande för efterlevnad av regelverk och bygga kundförtroende.