Cyberhot, traditionella hot och dålig systemdesign hotar funktionen hos samhällsviktig verksamhet. Finans, flyg, energiförsörjning och vård är bara några exempel. Ett totalstopp i järnvägstrafiken är inte acceptabelt.
Samhället har därför satt upp nya regelverk för att säkra funktion och hantera operativa risker. För cybersäkerhet är de mest framträdande cybersäkerhetslagen (NIS2) och Digital Operational Resilience Act (DORA).
För ledningen är policyn sättet att styra med högnivåkrav. Policyn för säkerhet i nätverks- och informationssystem ska komplettera affärsstrategin och beskriva principer och mål för hur säkerheten hanteras.
Ni som träffas av lagen har sannolikt redan en säkerhetspolicy. Den behöver ses över så att den uppfyller lagen, och den ska utformas efter ert sammanhang och er affär.
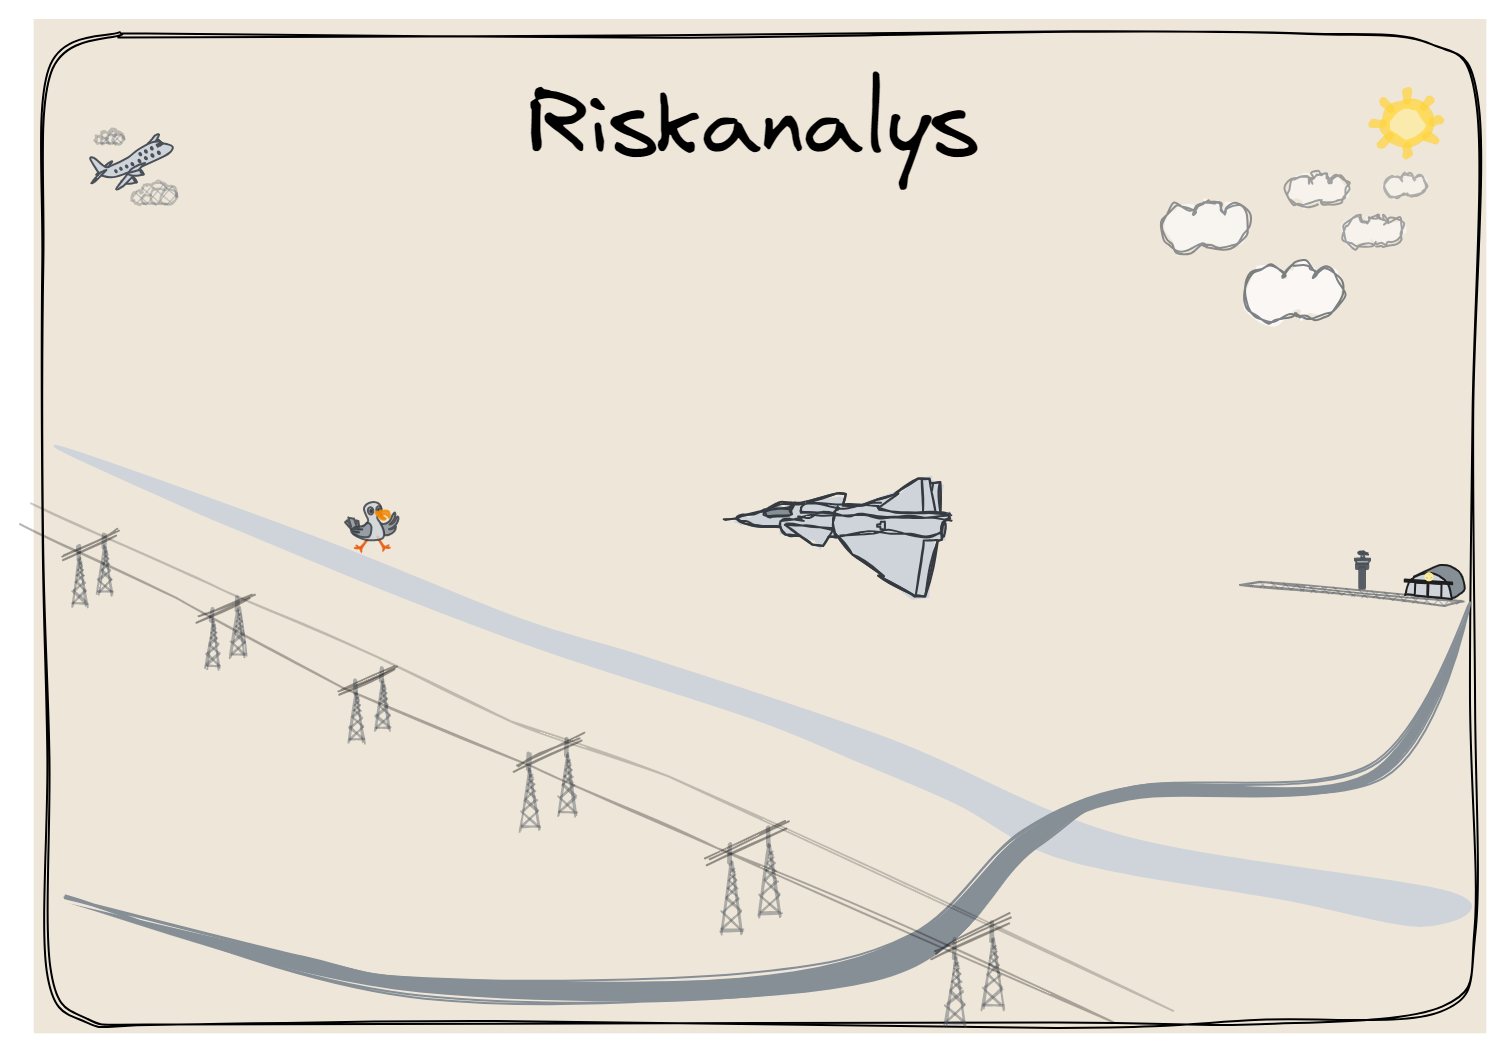
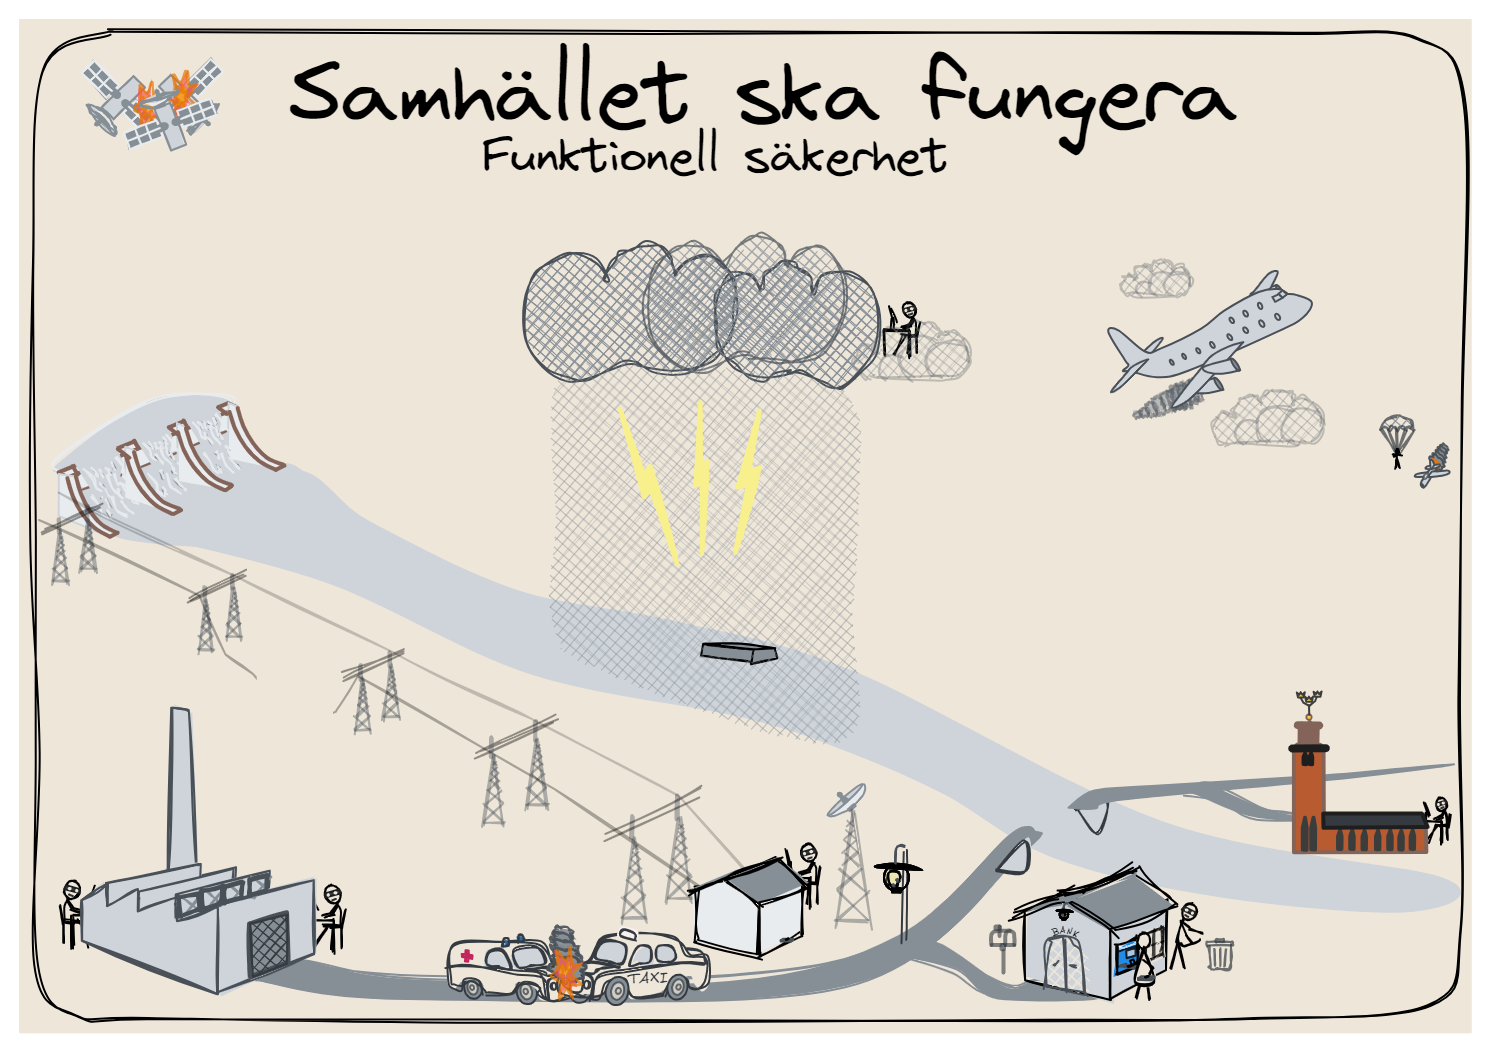
Vem står i centrum, måsen, viggen eller kraftledningen? Vad händer när planet kör in i ledningen?
Allriskansatsen tar hänsyn till alla risker i en given kontext. I cybersäkerhet skyddas systemen mot stöld, brand, systemfel och mänskliga misstag, allt som kan störa en samhällsviktig tjänsts funktion. Er affärsmodell är kontexten, och det är cyberriskerna mot den affären som analyseras.
För att veta att säkerhetssystemet fungerar måste det övervakas, mätas, analyseras och utvärderas. En intern revision tar reda på om ni uppfyller kraven — både era egna och de som kommer utifrån.
Här har ledningen ett stort ansvar. Hur ska ni annars kunna svara för cybersäkerheten om ni inte vet om åtgärderna fungerar? Och när ni tar reda på det får ni samtidigt veta att tjänsterna i kunderbjudandet fungerar.
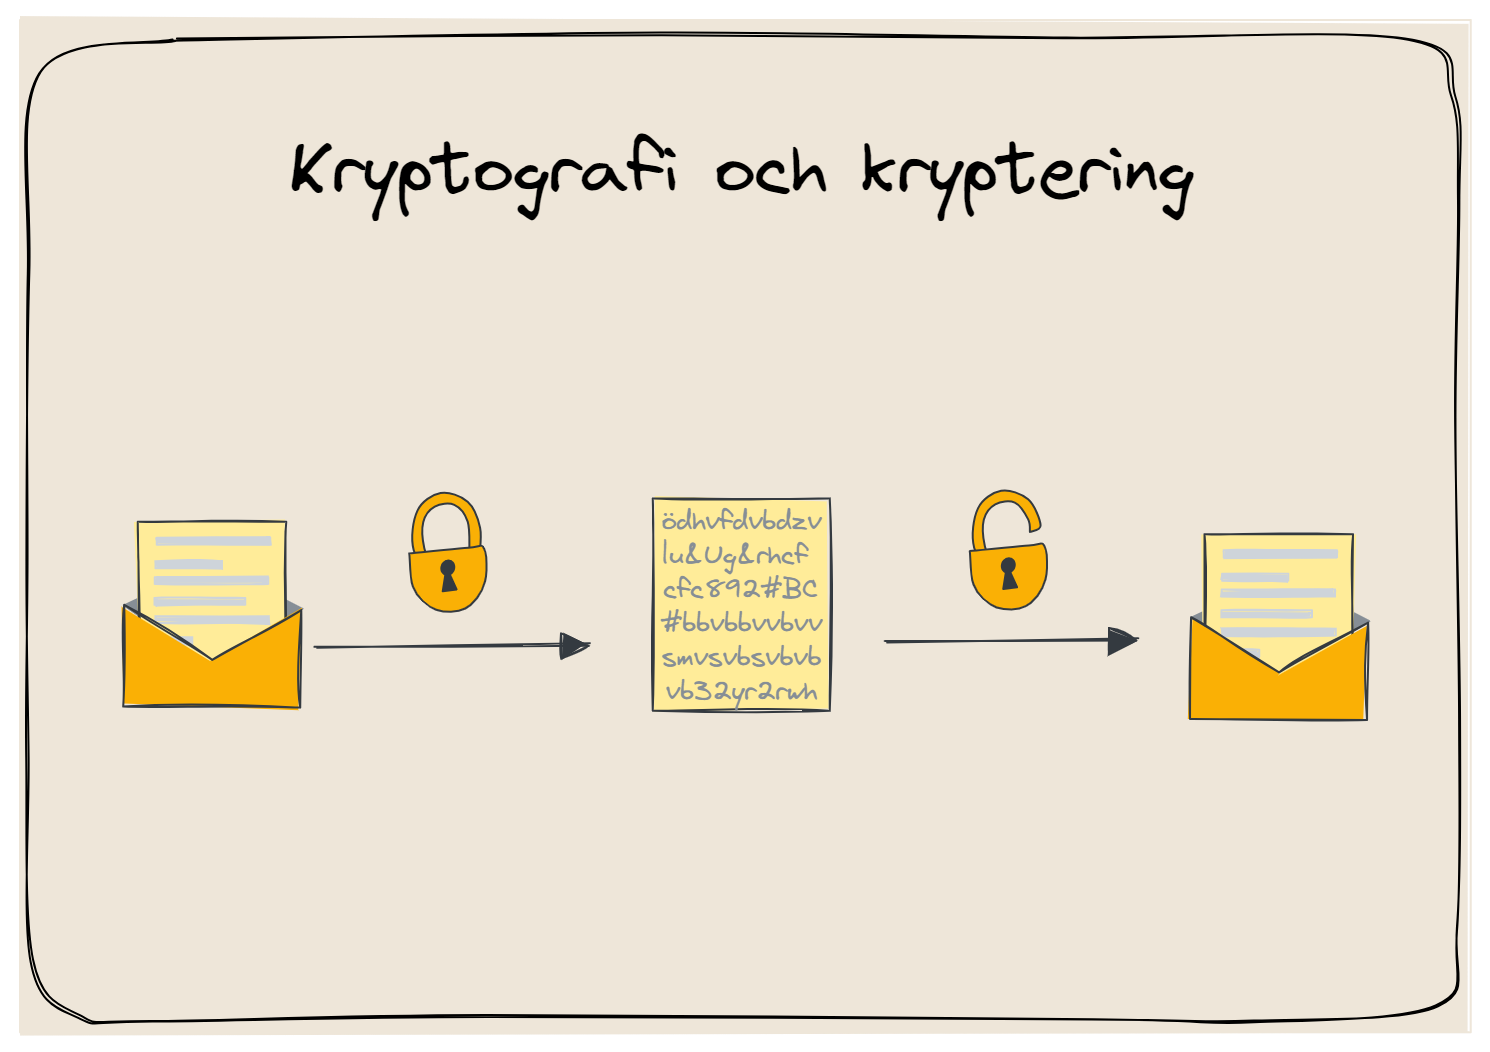
Kryptering gör information svårläslig för alla som inte ska kunna läsa den. Att affärshemligheter måste hållas hemliga är lätt att förstå.
Lagen kräver strategier och förfaranden för användning av kryptografi. En policy för kryptografi styr upp hur informationen ska skyddas.
Att läcka information oavsiktligt skadar kundförtroendet och affären.
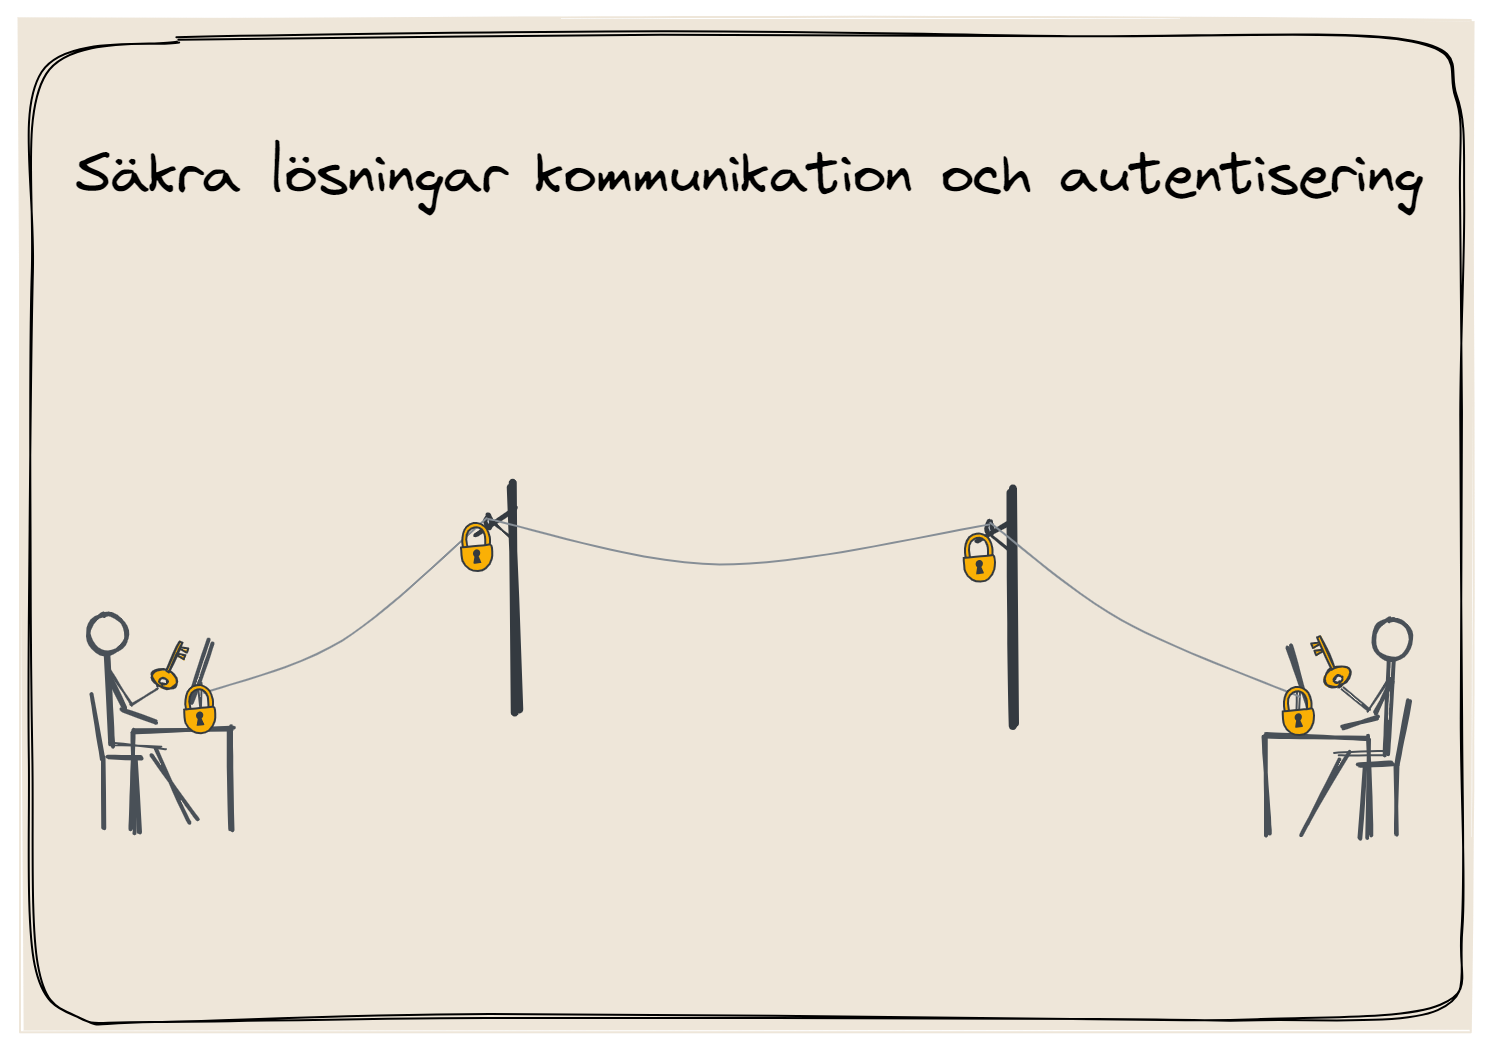
I det digitala samhället är kommunikation en förutsättning. Vi är vana vid att få kvitto från banken direkt efter ett köp, och mycket sådan kommunikation är nödvändig för att samhällsviktiga funktioner ska fungera.
Åtgärderna ska när så är lämpligt innefatta multifaktorautentisering eller kontinuerlig autentisering. Röst-, video- och textkommunikation ska vara säker, inklusive säkrade nödkommunikationssystem.

En IT-tillgång kan förenklat definieras som hårdvara, mjukvarusystem eller information. Tillgångshantering är processen att säkerställa att organisationens tillgångar registreras, används, underhålls och uppgraderas rätt.
För mig som pilot är det enkelt, viss information är hemlig t ex flygplanprestanda. Hemlig information kvitteras ut när jag börjar. Den ska användas i mitt arbete. Den rättas vid ändringar och lämnas in när jag slutar.
Ni i ledningen anvarar för att motsarande rutiner finns.
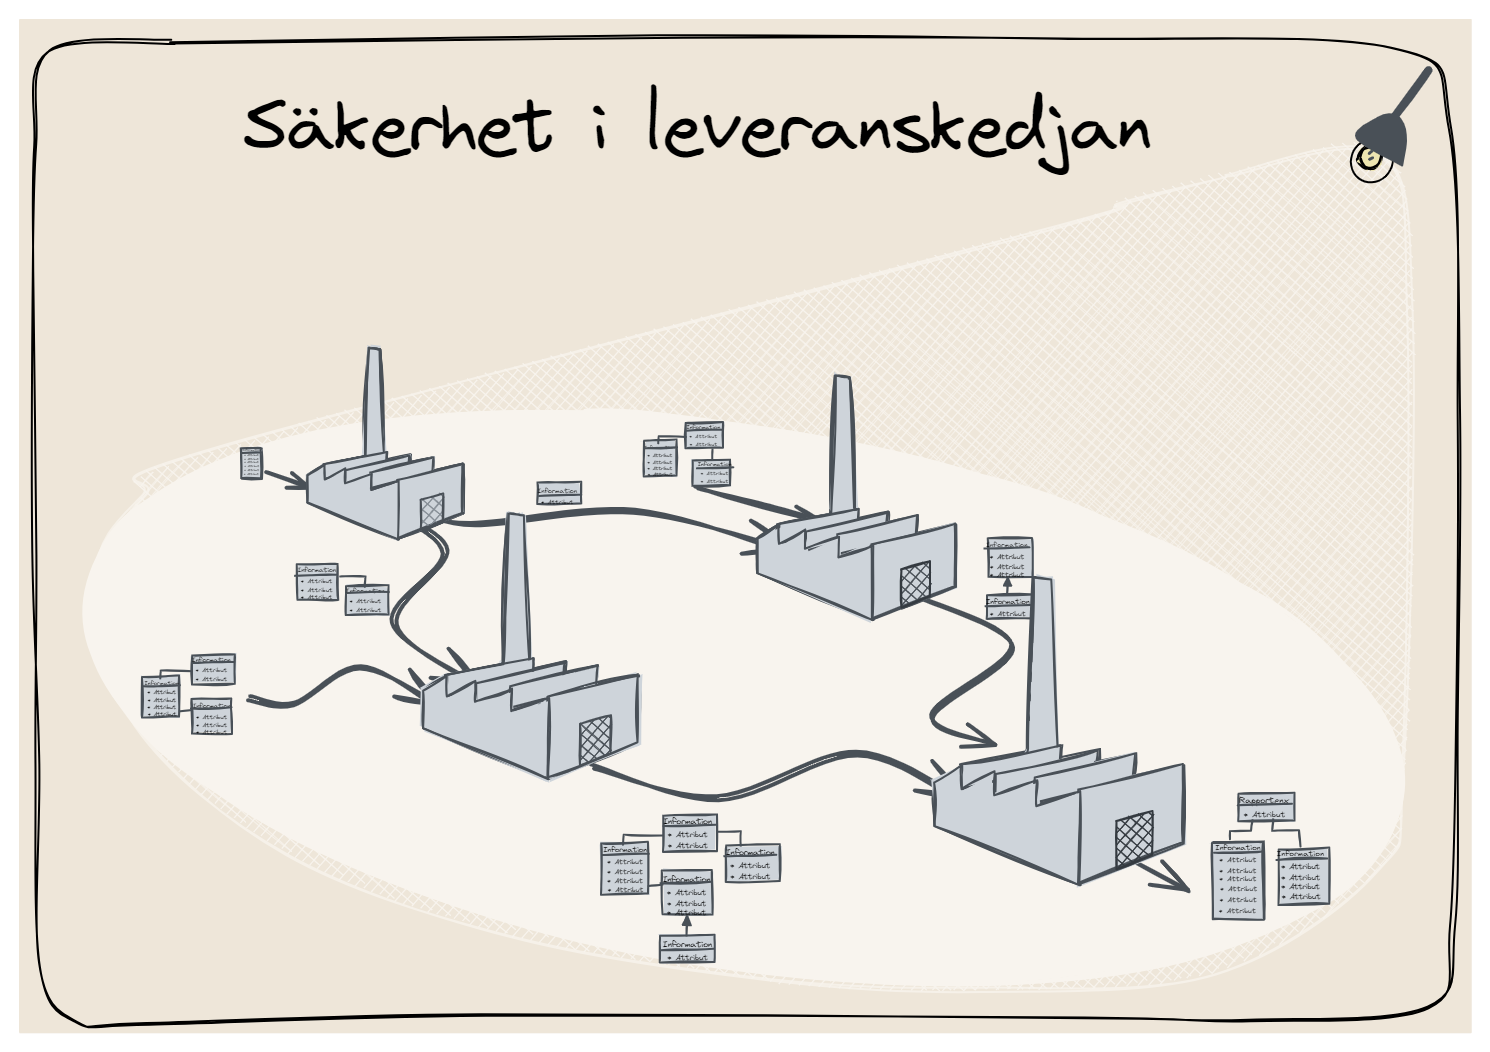
När ledningsgruppen kliver ombord på ett flygplan på Arlanda förutsätter ni att allt är säkert, planet från en tillverkare, motorerna från en annan.
Säkerhet i leverantörskedjan är samma sak. Leverantörerna ska ha cybersäkra tjänster och ni ska ha cybersäkra integrationer mot dem.
Kraven löser ni genom avtal och uppföljning. I avtalet måste det finnas krav ni kan verifiera, och villkor som reglerar vem som bär kostnaden om leverantören inte sköter sig.
Säkerhet i utveckling är en självklarhet inom flyg, järnväg, fordon och medicinteknik. Där finns standarder som oftast grundar sig på IEC 61508.
Säker utveckling, safety & security by design, bygger in säkerheten i arbetet, genom hela systemets livscykel.
Förvärv, utveckling, underhåll, underleverantörer. Säkerheten är aldrig starkare än den svagaste länken. Tänk på det: du ska flyga.
Det är här Ension syr ihop alla regler till en process
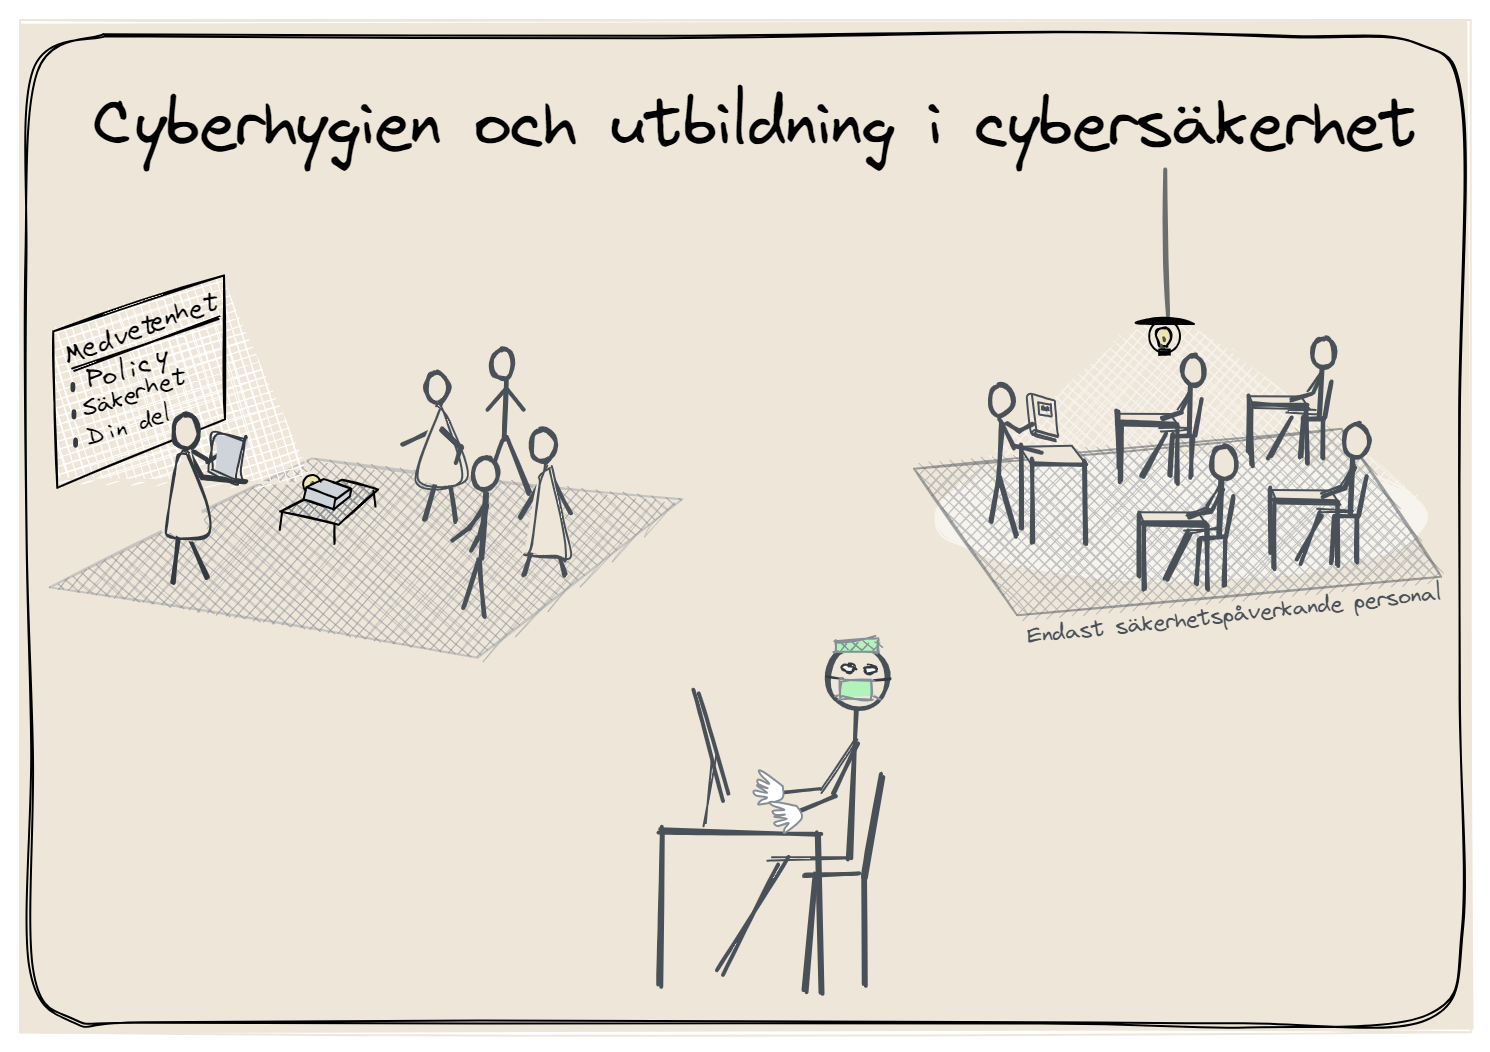
Cyberhygien är de metoder och rutiner som upprätthåller motståndskraft mot cyberhot: uppdatering av programvara, byte av lösenord, styrning av användarkonton.
Ledningen har ett stort ansvar att föregå med gott exempel, och ska skapa den säkerhetskultur som finns i flyget. Inom flyget uppmuntras alla att öppet rapportera misstag och avvikelser för att lära av dem, en princip som är minst lika viktig för att bygga ett starkt digitalt försvar.
All personal, inklusive leverantörernas, ska bakgrundskontrolleras. Sedan ska ni se till att de förstår och följer era säkerhetsregler. Ni ska varken ha spioner, sabotörer eller slarv.
Målet är att minska risken genom att alla bidrar, och att bara pålitlig personal ser känslig information.
För er i ledningen är det här bekant. Men ni måste säkra det i hela organisationen: forma en säkerhetskultur där säkerhet är allas angelägenhet.
Noaks datahall skyddar miljön för era tjänster. Systemen ska skyddas mot fysiska hot, vilket inkluderar säkra försörjningstjänster och skydd mot naturhändelser. Försörjningstjänster kan vara el eller vatten, naturhändelser skogsbrand eller översvämning.
Det kräver beredskapsplaner och att byggnader och utrustning säkras mot obehörigt tillträde.
Med det skapar ni kontinuitet och minskar skadekostnaderna. Kunder och intäkter säkras.
Incidenthantering är åtgärder som förebygger, upptäcker, analyserar, begränsar eller reagerar på en incident, och som får er att återhämta er från den.
För mig som pilot är det att ta hand om elfel eller motorstopp. Förberedelsen är checklistor och träning. Jag kan fortfarande motorstopp efter start utantill.
Som ledare måste du se till att rutinerna för incidentrapportering samordnas och införs.
Kontinuitetshantering handlar om att planera för att upprätthålla verksamheten på en tolerabel nivå.
I flygexemplet ligger fokus inte på flygplanet utan på att 250 passagerare ska från A till B. Precis som jag har en checklista för motorstopp har flygbolaget en plan för hotell, mat och transport.
För er i ledningsgruppen handlar det om att planera för händelser. Och om det fallerar: ta steget fram och agera, det är så förtroende byggs.