TPL_YOOTHEME_SKIP_TO_MAIN_CONTENT

Systemriskanalys cybersäkerhet: IT-arkitektur och hotanalys

Riskanalys gör du när vet vad du har tänkt göra och hur du tänkt göra detta. Du vet att du ska ut på fjället en dagstur, det är vinter, du måste upp på kaljället en bit. Vilka är riskerna, konskvens och sannolikhet?

Säkerhet ställer krav på arkitekturen. Din riskanalys du gör vid köksbordet resulterade i förändringar i din arkitektur: dunjacka, vinterkängor. Du har nog även undersöka riskerna mergenom att titta på väderprognosen. Okej säger du, exemplet har inte med teknik att göra (förutom väderprognosen som ju är samhällsviktig, tänker jag).

Din kontext i cybersäkerhet är inte en fjälltur. I cybersäkerhet är kontexten din affärsmodell och de samhällsviktiga tjänster den bidrar till. Men riskanalys för cybersäkerhet fungerar som din analys eller den för fjällturn. Hitta riskerna, dess konskvens och sannolikhet. Cybersäkerhet kräver rätt design, separation av befogenheter, kryptering, åtkomstkontroll och kontinuerlig övervakning. Liknande åtgärder som dina vinterkläder.

Riskanalys cybersäkerhet med exempel och mall

Den här artikeln berättar hur du med ritningarna i handen för hur du systematiskt identifierar och analyser de faror som kan uppträda för dina produkter och tjänster.

Jag vänder mig till dig som leder eller ska genomföra arbetet. Du ska förstå vad standardiserade metoder kan hälpa dig med och hur du följer cybersäkerhetslagen. Du får exempel, handledning och mallar.

Jag som skriver det här har gjort riskalys i alla mina uppdrag som stridspilot. Jag har också arbetat med riskanalys som metodchef vid utveckling av signalsystem.

Vad är riskanalys?

Riskanalys för informationssäkerhet ska hitta risker där information kan komma i fel händer, bli otillgänglig eller bli felaktig.

Riskanalys enligt cybersäkerhetslagen ska göra mer än så. Den ska identifiera och bedöma konsekvens och sannolikhet för risker som hotar säkerheten i era nätverks- och informationssystem, och den ska väga in incidentens påverkan på mottagarna av era tjänster och på andra tjänster. Konsekvenserna, eller allvarlighetsgraden som NIS2 skriver, ska inbegripa samhälleliga och ekonomiska konsekvenser.

Skillnaden är vem analysen görs för. Informationssäkerhetens riskanalys skyddar er information. Cybersäkerhetslagens skyddar den som är beroende av att er tjänst fungerar. Det är samma skillnad som mellan security och safety:

  • Security handlar om att skydda systemet från angrepp utifrån.
  • Safety handlar om att skydda människa och miljö från systemfel.

Cybervärdighet kräver båda.

Riskanalys ska säkra affärsmodellen, affärsdriven säkerhet

Riskanalysen ska utgå från affärsdriven säkerhet.

Riskanalysen är att hitta incidenter innan de inträffar, analysera risker, dess sannolikhet och konsekvens.

Syftet med riskanalys är att förhindra risken att system av människor och teknik inte fungerar som avsätt. Om systemet fallerar ska det fallera predikterbart och säkert.

En organisation ska fungera enligt affärsmodellen. Affärsmodellen innehåller organisation, kunder och partners. Den beskriver med tjänster hur värden skapas. Affärsmodellen med legal och teknisk kontext används för att identifiera skador kan uppstå på organisationen.

Cybersäkerhetslagens säkerhet är säkerheten att samhällsvinktiga tjänster alltid fungera

Regelverk med krav på säkerhet: Cybersäkerhetslagen, NIS2, DORA, AI, CER
 Cybersäkerhetslagen, NIS2, DORA, AI, CER säkrar att samhället fungerar

Syftet med NIS2 är att vidta åtgärder för att uppnå en hög gemensam cybersäkerhetsnivå, i syfte att förbättra den inre marknadens funktion. "Safety" och "security".

Safety (säkerhet) handlar om att skydda mot oavsiktliga händelser, olyckor eller fel. Fokus ligger på att minimera risker som kan leda till skada.

Security (säkerhetsskydd) handlar om att skydda mot  inre och yttre hot. Fokus ligger på att förhindra att någon eller något medvetet eller omedvetet orsakar skada.
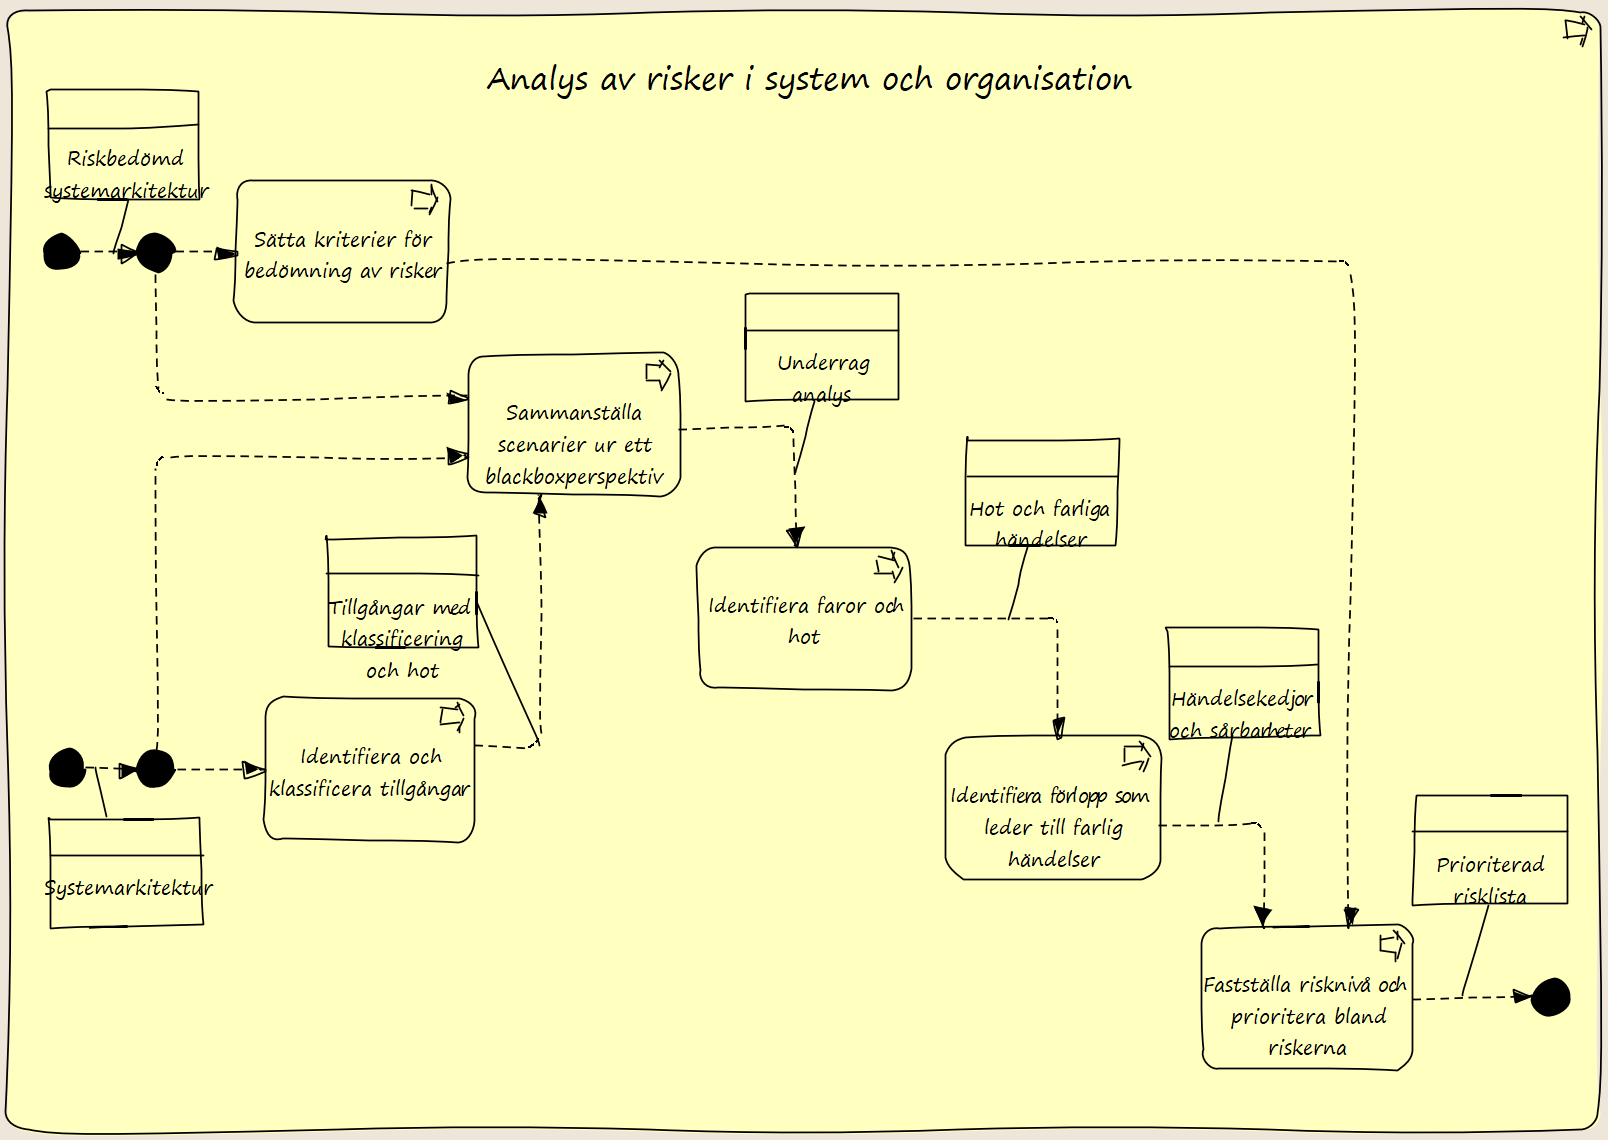
Metod riskanalys cybersäkerhet

Process för riskanalysen inom cybersäkerhet som efeterlever cybersäkerhetslagen

Riskanalys cybersäkerhet med hotanalys enligt cybersäkerhetslagen

Preliminära riskanalysen gjordes baserat på affärsmodell och processer. Nu har du i definierat funktionell och logisk arkitektur. Baserat på dessa görs en riskanalys så du kan definiera säkerhetsfunktioner och säkerhetskrav:

  1. Hitta arkitekturer för riskanalys
  2. Identifiera och klassificera tillgångar
  3. Identifiera och analysera hot
  4. Sammanställa scenarier ur ett blackboxperspektiv
  5. Identifiera förlopp som leder till farlig händelser
  6. Fastställs risknivå och prioritera riskerna.

Kriterier bedömning av risker inom cybersäkerhet

Riskanalysens riskbedömning sätter riskerna i en riskmatris med konsekvens och sannolikhet

Du har i den preliminära riskanalysen redan satt bedömningskriterier för riskbedömning. Här bredvid ser du rikbedömningen för exemplet gipsat.nu.

metoden för att prioritera riskerna är en anpassning av  "Weighted Shortest Job First" (WSJF) för att prioritera risker. Här kallas den "Weighted Prioritised Risk First".

Nu när du fått bättre systemkunskap kan det vara bra att se över dessa. Tänk på att inte ändra kriterierna för ofta, då blir det svårt att se förändringar över tiden.
1. Hitta Arkitektur för riskanalys cybersäkerhet

1.1. Bedömd säkerhetskritisk process

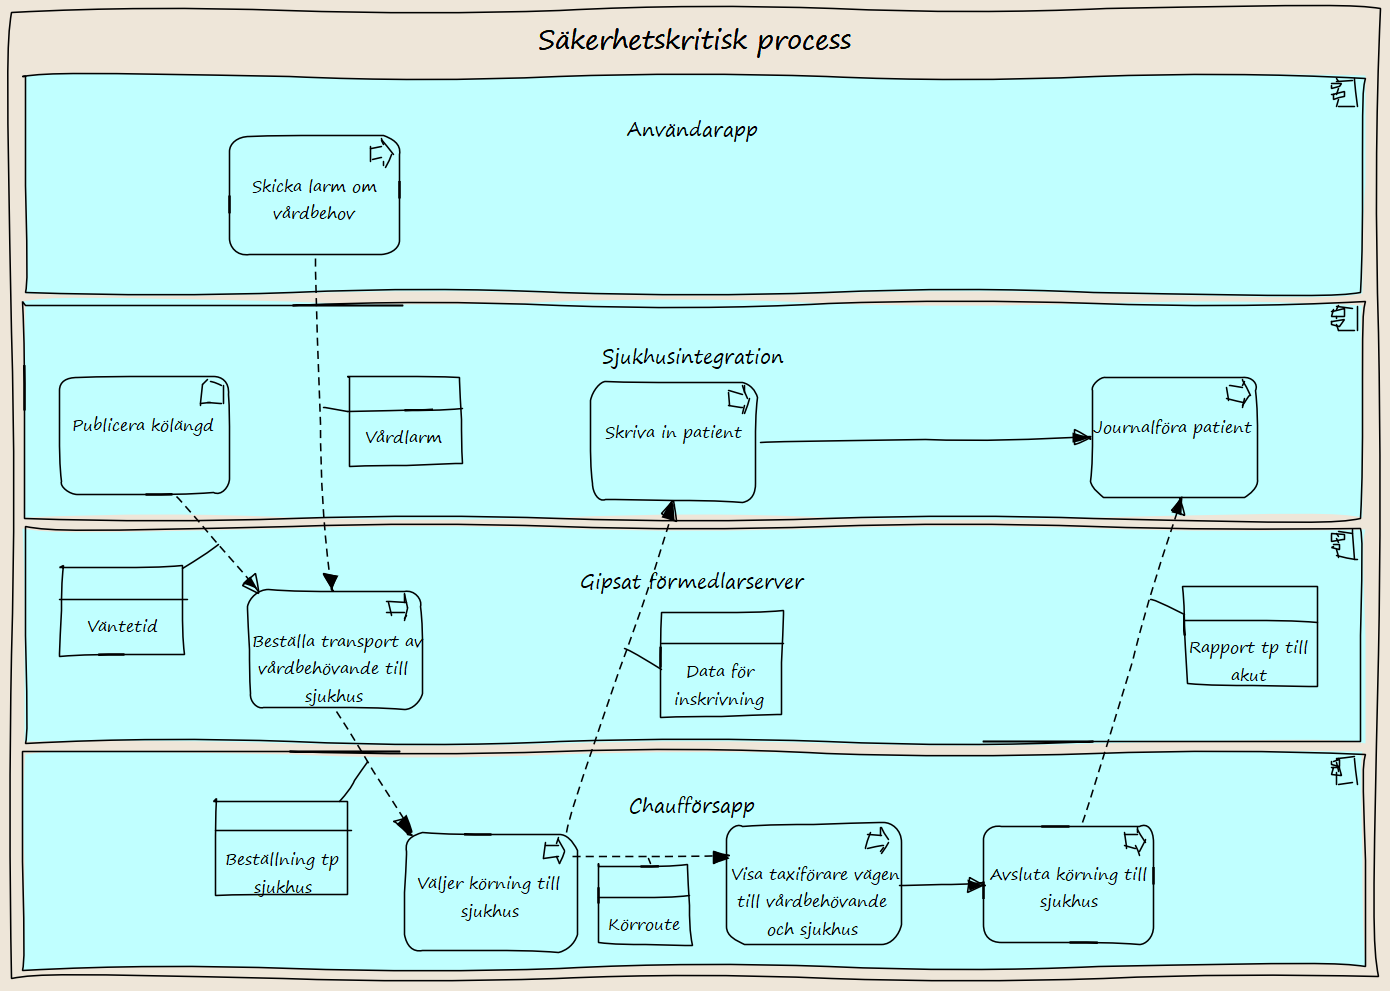
Säkerhetskritisk process för riskanalysen. Exempel gipsat.nu.

Den bedömda säkerhetskritiska processen på applikationsnivå togs fram i den preliminära riskanalysen. Detta baserat på de riker som hittas vid HAZID-analysen.

Vid riskanalys cybersäkerhet av system och organisation är detta grunden för att ta fram säkerhetskritisk funktionell arkitektur och säkerhetskritisk logisk arkitektur.

Processen visar hur den skadade först larmar i sin telefon. Larmet tas sedan om hand av Gipsat.nu som förmedlar körningen till taxibilar. En taxi tar körningen för att sedan plocka upp den skadade och köra till sjukhuset.

1.2. Bedömd säkerhetskritisk funktionell arkitektur

I arkitekturarbetet togs baserat på applikations- och verksamhetsprocesserna en funktionell arkitektur fram. På ett liknande sätt har den säkerhetskritiska funktionella arkitekturen nödvändig för att stödja den säkerhetskritiska processen fram.

Det är denna arkitektur som senare i enlighet med ISO 61508 kommer få nödvändiga säkerhetsfunktioner tillagda samt säkerhetskrav och krav på säkerhetsintegritet.

1.3. Bedömd säkerhetskritisk logisk arkitektur

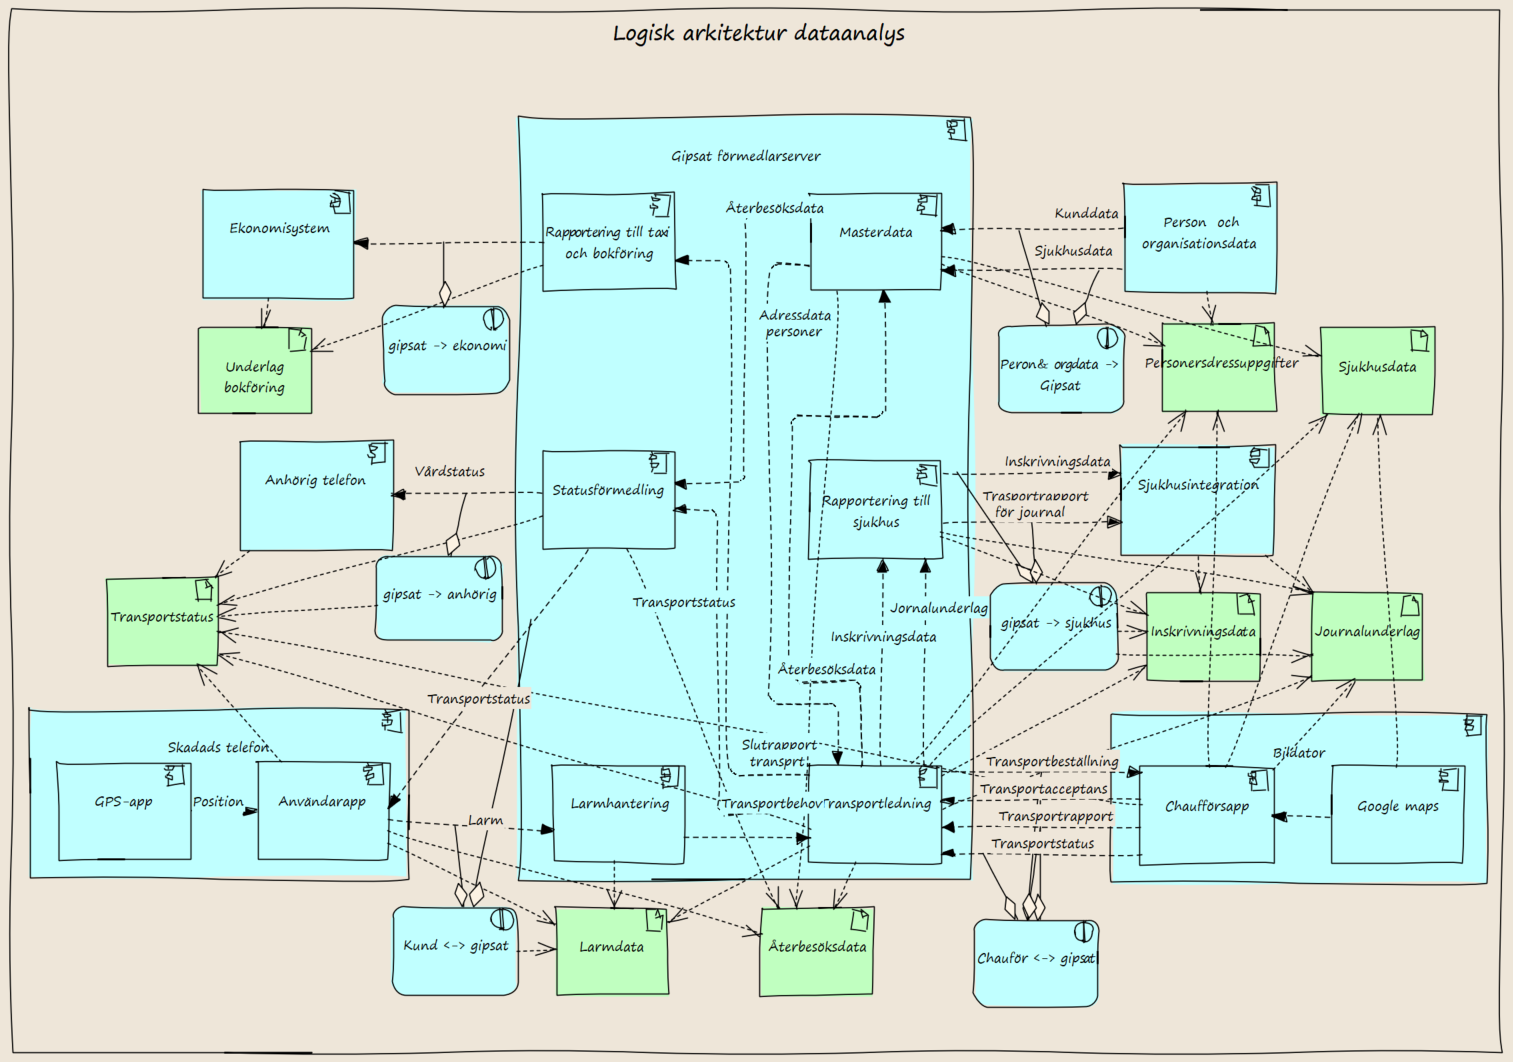
I sista steget ska den säkerhetskritaska logiska arkitekturen tas fram. Även detta gjordes i arkitekturarbetet då baserat på den funkionella arkitekturen. På ett liknande sätt tas den säkerhetskritiska logiska arkitekturen fram ur den säkerhetskritiska funktionella arkitekturen.

För exemplet Gipsat.nu står tranportledningssystemet i centrum. systemet 
2. Identifiera & klassificera tillgångar

2.2. De data som använd hittar du i informationsflödena

Informationstillgångar i en logisk arkitektur i exemplet gipsat.nu.

Det första du gör är att ta reda på vilka data som finns i den logiska arkitekturens objekt.

Skapa dataobjekt för varje information du hittar i den logiska arkitekturens flöden. Beskriv sedan

  1. Vilka Application Components behöver ha access till dataobjekten. Systemens informationstillgångar.
  2. Vilka Application Interactions behöver ha access till dataobjekten. Nätverkens informationstillgångar.

På detta sätt har du information i system och nätverk.
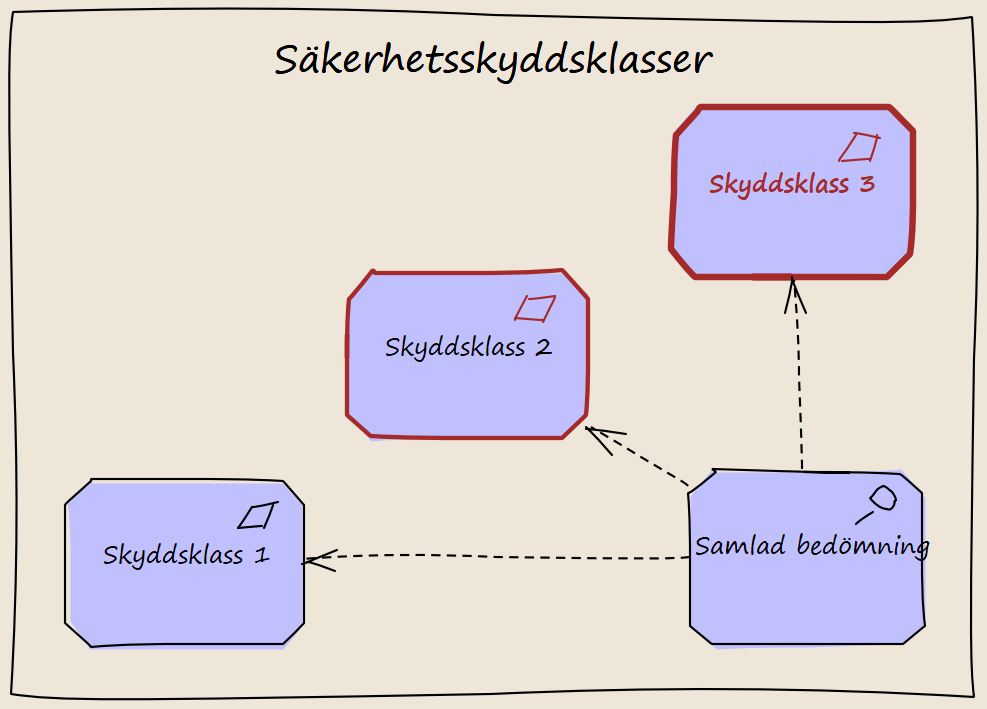
2.3. Säkerhetsskyddsklasser specificerar hur skyddsvärd informationen är

Säkerhetsskyddsklasser i riskanalys informationssäkerhet

Klassificeringen är en bedömning, dokumentera den. Grunden är vilken skada som kan uppstå om uppgifterna röjs, förvanskas eller blir otillgängliga. Tänk på att aggregering och ackumulering i bedömningen.

  • Aggregering innebär att det ur de samlade uppgifterna går att härleda ny information.
  • Ackumulering är en större samling av många liknande uppgifter, exempelvis ett  patientregister.

Klassificeringen görs enligt Cybersäkerhetslagen eller säkerhetspolisens vägledning Informationssäkerhet om ni träffas av säkerhetsskyddslagen.
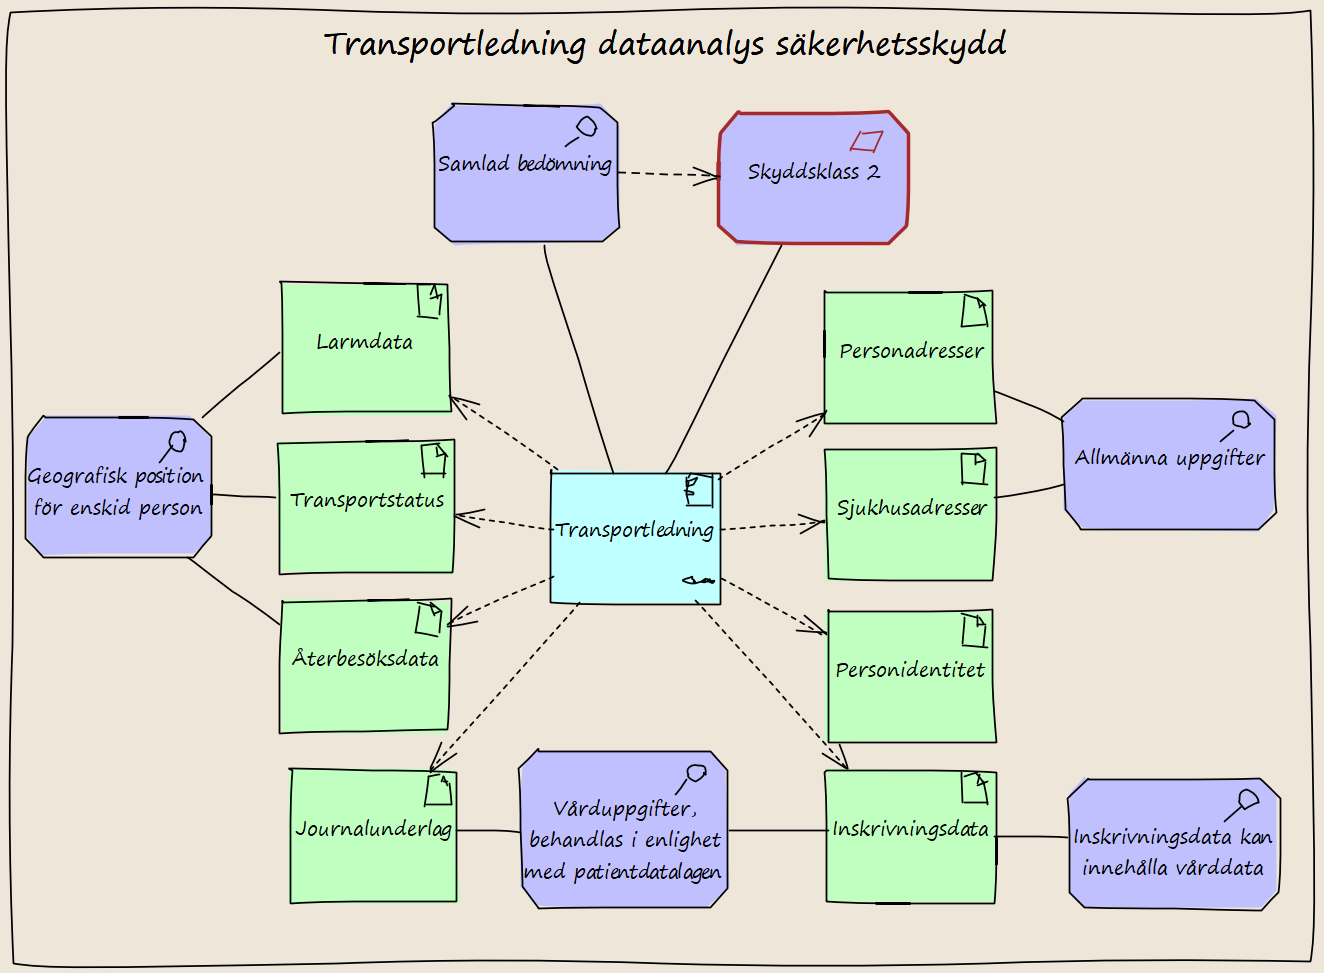
2.4. En bedömning av systemets dataanvändning ger Säkerhetsskyddsklassen

Analys av informationstillgång för att sätta säkerhetsskyddsklass

Informationstillgångarnas skyddsvärde är målet med det här kapitlet.

Arbeta ett delsystem i taget. Bedöm först varje dataobjekts skyddsvärde, gör sedan en sammanvägd bedömning av delsystemets samlade informationsinnehåll, och sätt en klass för delsystemet.

Den sammanvägda bedömningen är sällan ett medelvärde. Ett delsystem som innehåller ett enda känsligt objekt bland tjugo triviala ska klassas efter det känsliga, aggregeringen kan dessutom påverka helheten.

3. Identifiera och analysera hot

3.1 Cyberhot, vilka är hoten och hur vanliga är de

De 10 största hoten. Sammanställt våren 2025 från Cyber Magazine och Check Point.

1. Social ingenjörskonst och nätfiske

Vill åt: inloggningsuppgifter, eller att någon kör angriparens kod åt honom.

Vägen in: ett meddelande som ser ut att komma från någon mottagaren litar på. Angriparen behöver ingen teknisk sårbarhet — han lånar en människas förtroende.

Tre varianter med olika målsökning. Bred utskickning träffar vem som helst. Riktad utskickning, spjutfiske, bygger på att angriparen först läst på om mottagaren och skriver något personligt relevant. Valfiske går på ledningen, där både informationen och betalningsviljan är större.

För hotanalysen: varje roll med behörighet är en möjlig ingång. Fråga vem i era kedjor som kan luras att göra något, och vad den personen kommer åt.

2. Ransomware

Vill åt: pengar, genom att göra er verksamhet obrukbar tills ni betalar.

Vägen in: oftast en nedladdad fil eller en opatchad sårbarhet. Koden sprider sig internt innan den utlöses, ofta dagar eller veckor senare, så att så mycket som möjligt krypteras samtidigt.

För hotanalysen: fördröjningen är det viktiga. Angreppet upptäcks när det redan är överallt, och säkerhetskopior som varit åtkomliga från det infekterade nätet kan vara krypterade de också.

3. Sårbarheter i molnet

Vill åt: data eller åtkomst, genom konfigurationsfel snarare än genom att bryta sig in.

Vägen in: öppna lagringsutrymmen, API:er utan behörighetskontroll, för breda rättigheter. Sårbarheterna har ökat kraftigt i takt med att verksamheter flyttat dit.

För hotanalysen: ansvaret är delat mellan er och leverantören, och gränsen är ofta otydlig. Fråga vem som äger konfigurationen i varje molntjänst ni använder.

4. Internet of Things (IoT) Attacker

Vill åt: enheter att använda som språngbräda, eller själva funktionen enheten styr.

Vägen in: enheter som sällan uppdateras, har standardlösenord och står utanför den vanliga it-förvaltningen. Antalet växer, och med edge computing flyttar allt mer beräkning dit.

För hotanalysen: i Gipsat-fallet är kundens telefon en sådan enhet. Ni äger inte den, ni kan inte uppdatera den, och den är ändå ingången till hela kedjan.

5 Avancerade beständiga hot (APTs)

Vill åt: information över tid, oftast spionage.

Vägen in: varierar. Det utmärkande är inte metoden utan tålamodet — angriparen stannar kvar i systemet i månader utan att märkas, och anpassar sig efter era skydd.

För hotanalysen: antagandet att ett angrepp är en händelse håller inte här. Fråga vad någon skulle kunna göra i era system under ett halvår utan att ni märkte det.

6. Insiderhot

Vill åt: varierar — pengar, hämnd, eller ingenting alls.

Vägen in: redan beviljad behörighet. Insidern behöver inte ta sig in, och hon vet var skydden sitter.

Det vanligaste är dock inte illvilja utan misstag. Mänskliga fel orsakar fler incidenter än avsiktligt sabotage.

För hotanalysen: insidern är den som kan kombinera. I Vårdkaos-scenariot är det insidern som både ger sjukhusen samma adress och öppnar planeringssystemet — en gemensam orsak till två kedjor som annars ser oberoende ut.

7. Skadlig programvara

Vill åt: beror på koden. Stjäla data, kryptera, spionera, eller bara finnas kvar.

Vägen in: kräver oftast att någon kör den, vilket är varför den nästan alltid kombineras med något av hoten ovan. Filfri skadlig kod som bara finns i minnet blir vanligare, eftersom den är svårare att upptäcka.

För hotanalysen: skadlig kod är sällan hela kedjan utan ett led i den. Fråga vad den gör efter att den kommit in, inte bara hur den kom in.

8. DoS- och DDoS-attacker

Vill åt: att er tjänst slutar fungera.

Vägen in: fler förfrågningar än ni kan svara på, ofta från ett botnät av kapade maskiner. Angriparen behöver aldrig komma in i systemet.

För hotanalysen: två saker. Det drabbar tillgängligheten direkt, vilket är den egenskap cybersäkerhetslagen bryr sig mest om. Och det används ibland som skärm för något annat, medan alla tittar på trafiken händer det verkliga någon annanstans.

9. Man-in-the-middle (MITM)-attacker

Vill åt: informationen mellan två parter, eller möjligheten att ändra den på vägen.

Vägen in: ett osäkrat nät, en komprometterad åtkomstpunkt, ett certifikat som inte kontrolleras. Båda parter tror att de talar direkt med varandra.

För hotanalysen: det som ändras på vägen är farligare än det som avlyssnas. En beställning där adressen ändrats ser ut som en giltig beställning.

10. Leveranskedjeattacker

Vill åt: era system, genom någon ni litar på.

Vägen in: en leverantörs programvara, uppdatering eller API. Angreppet sker innan produkten når er, och ert eget skydd är irrelevant.

För hotanalysen: detta är hotet er egen analys inte räcker till för. Fråga vilka leverantörer som har kod eller åtkomst i era säkerhetskritiska flöden, och vad ni faktiskt vet om deras säkerhetsarbete. NIS2 artikel 21.2 d handlar om precis detta.

Hoten utvecklas snabbt, och kommer sällan ensamma. Angrepp är ofta hybridattacker där flera hot kombineras. Det är därför analysen följer kedjor och inte enskilda hot.

Leveranskedjan är vägen som drabbar många. När ligan REvil bröt sig in hos leverantören Kaseya drabbades omkring 1 500 indirekta kunder. I Sverige fick Coops butiker stänga, även Apotek Hjärtat, St1 och SJ påverkades. Ingen av dem hade en relation till angriparen.

Alla hot kommer inte utifrån. I valet ptember 2026 registrerades förtidsröster på fel väljare, orsakat av ett tekniskt fel i Valmyndighetens system. Systemet fungerade men röster sparades, bara på fel person. 

Sverige sticker ut i Europa i antalet angrepp. Här bredvid finns de tio vanligaste hottyperna sammanställda som underlag till hotanalysen.

3.2. Arbetet från den preliminära risknalysen

Gå igenom först igenom hoten ovan och försök även hitta andra hot som kan skada dig, dina kunder eller tjänster.

Lägg in hoten som i diagrammet här bredvid. I centrum lägger du din logiska arkitekturen med de  data som ditt system hanterar. Det kan vara bra att som här starta med ett diagram.

försök sedan hitta händelsekedjor som hoten kan nyttja.

4. Scenarier ur blackboxperspektivet

4.1. Utifrån den preliminära risknalysen och hotanalysen skapar du scenarier

Intressentanalys ur ett säkerhetsperspektiv
Kravanalys säkerhetskrav

I den preliminära riskanalysen gjorde du en HAZID-analys när du analyserade verksamheten ur ett sett utifrån. I mallen är erbudandet i mitten med händelserna runt.

Nästa steg var att du analysera din verksamhet utefter systemprocesserna med en HAZOP-analys. Med detta fångade du hur fel i processen kunde skapa faror. I mallen är processen i mitten med händelserna runt.

Sedan kopplades HAZID och HAZOP ihop, HAZIDOZOPA. Slutlgen bedömdes risknivån med riskerna placerade i en riskmatris. efter sannolikhet och konsekvens
4.2. Skapa scenarier utifrån från angriparens perspektiv

Att ta fram scenarier ur ett "black box"-perspektiv inom cybersäkerhet innebär att man fokuserar på vad en angripare kan uppnå, snarare än hur de gör det. Detta tillvägagångssätt är värdefullt för att identifiera potentiella konsekvenser och brister i säkerheten, även om man inte känner till alla interna detaljer i systemet.

Du ska när du skapar scenarierna både tänka utifrån safety och security, säkerhet och säkerhetsskydd.

  • För safety/säkerhet ska du tänka utifrån vad som du vill ska fungera, affärsmodell och samhällsviktiga tjänster. Du kan i din design göra allt för att dessa fungerar.  
  • För security/säkerhetsskydd ska ska du tänka utifrån hot, hotens mål och tillgångar, vem vill ha vad. Du kan påverka att hoten inte kommer åt dina tillgångar och att hotens mål inte går att uppfylla.

Tänk som angriparen. Tänk först på vad ett hot vill uppnå och hur hotet nyttjar hotagenter  inte på hur de kommer dit. Det finns hot och hotagenter

Skapa scenarier som täcker olika typer av tillgångar och angreppsmål. Använd kreativitet för att tänka utanför boxen och identifiera oväntade scenarier. Se även till att scenarierna är realistiska och relevanta för organisationens verksamhet.

4.3. Nu är det dags skapa scenarier. Lets go all in med AI:

Scenarier i hot och riskanalys cybersäkerhet med hjälp av AI

Nu ska du skapa scenarier baserat på ditt tidigare arbete. Här kan du använda AI för fantasi och kommunikation:

  1. Beskriv scenariot som en liten historia.
  2. Ta beskrivningen och lägg i t ex Gemini och be verktyget att skapa en historia runt din text.
  3. Använd ett bildgenereringsvektyg för att skapa en bild av din berättelse.
  4. Använd din textuella beskrivning för att t ex med NotebookLM skapa en podd om scenariot.

4.4. Scenarier för gipsat.nu
Vårdkaos vid hybridattack

Scenario för hot och riskanalys cybersäkerhet: Vårdkaos vid hybridattack

En hybridattack sker mot Gipsat.nu, vårdens uber:

  • Alla sjukhus ges samma fysiska adress så alla körningar av skadade hamnar på samma sjukhus.
  • Planeringssystemet hos sjukhuset som de skadade kommer till är hackat så det är underbemannat
  • Kundernas telefoner har en malware så att telefonerna larmar utan att kunden tryckt på knappen.

Resultat: Överbalastat sjukhus och falska vårdkörningar.
Attack i leverantörskedjan

Scenario för hot och riskanalys cybersäkerhet: Leverantörsattack

Gipsat.nus API-leverantör för vårdinformation, HealthConnect Solutions, drabbas av en attack. Skadlig kod i deras API:er gör att angripare kan få åtkomst till och potentiellt manipulera patient- och transportdata hos Gipsat.nu. Ovanlig API-trafik och prestandaproblem upptäcks, vilket leder till en säkerhetsgranskning som bekräftar komprometteringen hos leverantören.
Överbelasningsattack

Scenario för hot och riskanalys cybersäkerhet: Överbelastningsattck

Gipsat.nu utsätts för en omfattande DDoS-attackför globalt att störa deras verksamhet.

Initialt blev apparna svårtillgängliga. Interna system registrerade extremt hög trafik,  en DDoS-attack från ett botnät identifierades. Cyberattacken ledde till att kärnfunktioner slutade fungera under lång tid.

Konsekvenserna var att skadade inte kunde larma och transportas. Driftstoppet hotade patientsäkerhet, orsakade ekonomiska förluster och skadade ryktet.

5. Förlopp till farliga händelser från yttre hot och inre misstag

5.1. Knyt ihop funktionell arkitektur med händelsekedjor från preliminär riskanalys.

Riskanalys av funktionell arkitektur startar utifrån preliminär riskanalys
Preliminära riskanalysens händelser knyts mot funktionell analys

I diagrammet bredvid har den funktionella arkitekturen satts i cetrum och händelsekedjorna från HAZIDOZOPAN i den preliminära riskanalysen längst ut.

Knyt först den funktionella arkitekturen med händelserna. Det gör du genom att granska relationen mellan den funktionella arkitekturen och processerna i  diagrammet 

I nästa steg ska du där det saknas koppling mellan händelsekedjor och funktionell arkitektur skapa händelser som knyter befintliga händelsekedjor och funktionell arkitektur
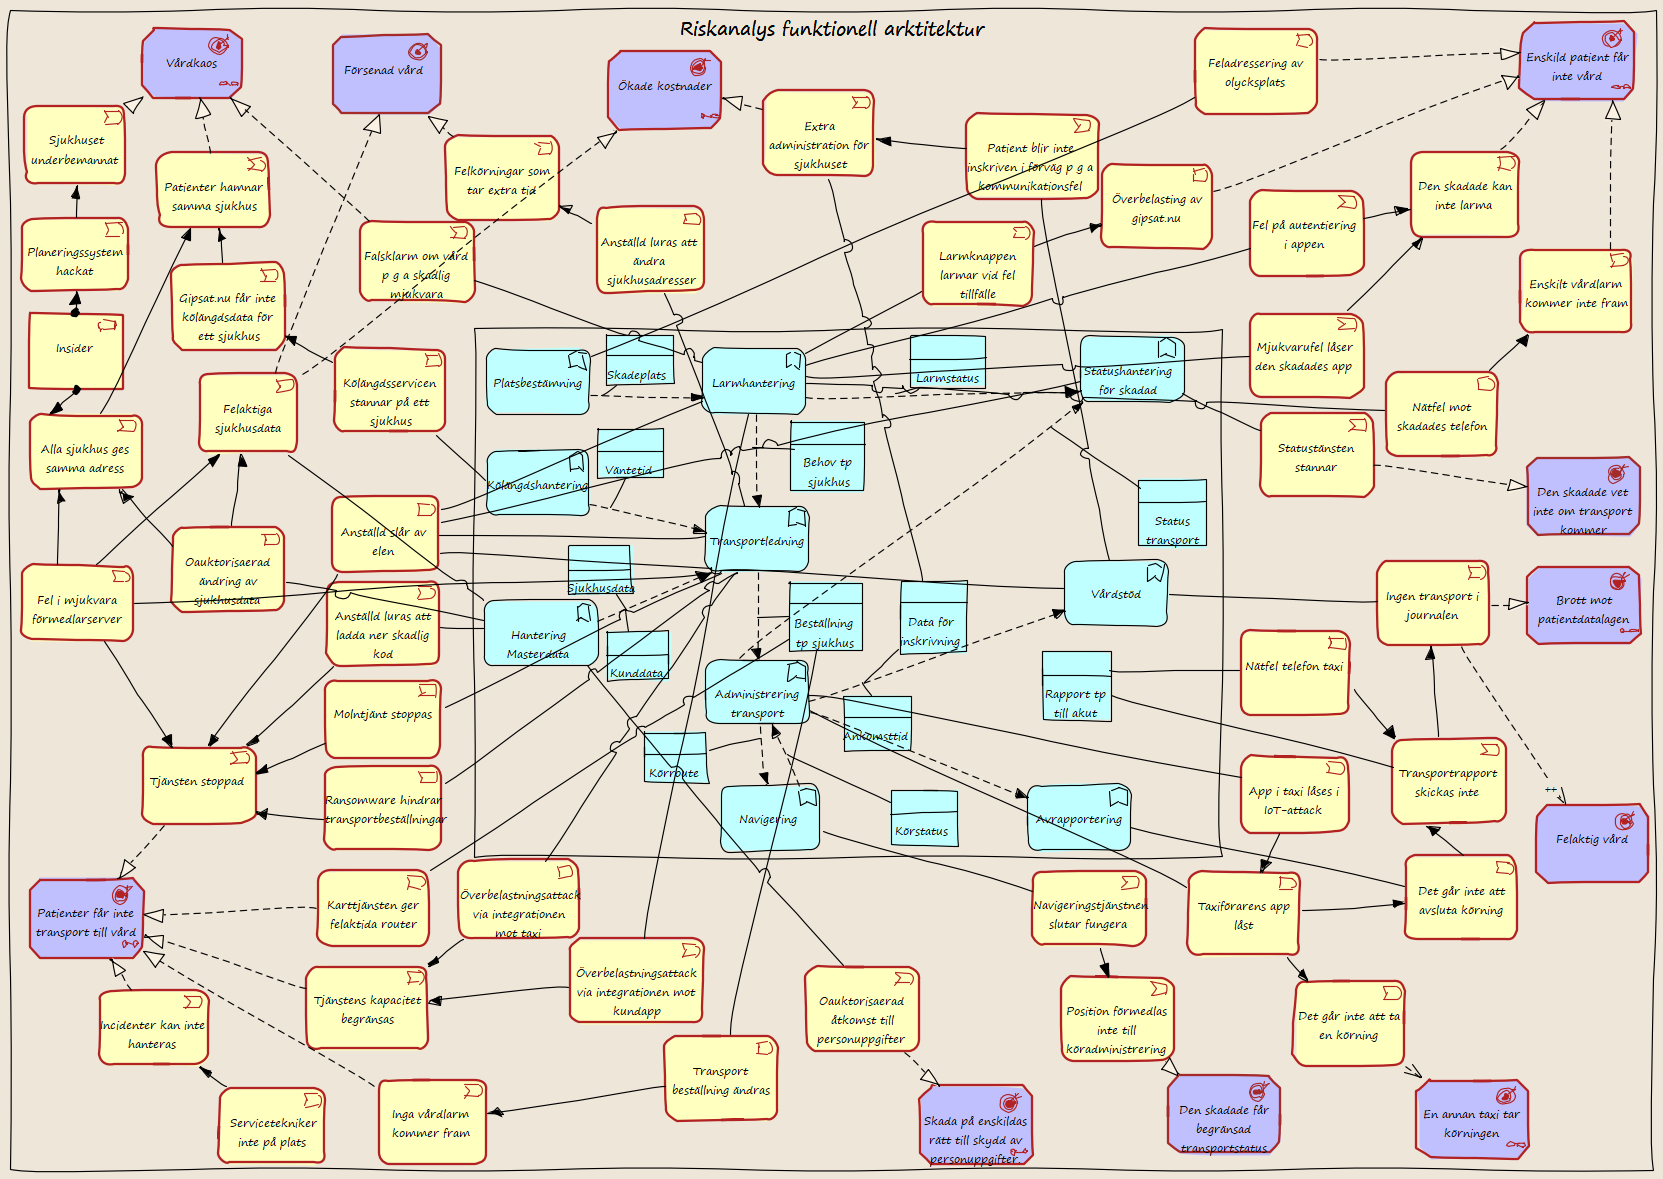
5.2. Riskanalys av funktionell arkitektur med hotanalys inlagd.

Riskanalys och hotanalys mot funktionell arkitektut

Använd samma mall som i prelimnär rikanalys. Byt kontext genom att placera funktionella arktekturen i cenrum. Lägg till de farliga händelserna från hotanalysen. Analyserar sedan vad du missat i din tidigare riskanalys. Och se till att du fått med dig alla händelser. Använd framtagna scenariena för att få igång hjärnorna. 

Ett ytterligare sätt att hitta farliga händelser är att ta beskrivningen av den funktionella arkitekturen och be AI som t ex ChatGPT eller Gemini att hitta farliga händelser.

Farliga händelser hittade med AI

Dessa händelser kan uppstå i olika delar av systemet:

Platsbestämning:

  • Felaktig positionering: Om platsbestämningsfunktionen ger felaktig information om den skadades position kan det leda till att taxin dirigeras till fel plats, vilket orsakar betydande tidsfördröjning.
  • Förlorad GPS-signal: Om GPS-signalen tappas och systemet inte har en tillräckligt bra alternativ metod för positionering kan den skadades plats bli okänd.
  • Manipulerad position: I ett worst-case scenario skulle en illvillig aktör kunna manipulera positionsdata, vilket leder resurser i fel riktning eller förhindrar att hjälp når den skadade.

Larmhantering:

  • Missat larm: Om larmet från den skadade inte tas emot av systemet (på grund av tekniska fel, nätverksproblem etc.) kommer ingen transport att initieras.
  • Falsklarm: Även om inte direkt farligt för en specifik skadad, kan ett stort antal falsklarm binda upp resurser och därmed fördröja hjälpen till de som verkligen behöver den.
  • Felaktig larmdata: Om viktig information i larmet (t.ex. typ av skada, specifik platsdetalj) går förlorad eller förvrängs kan det påverka hur transportledningen hanterar ärendet.

Transportledning:

  • Felaktigt sjukhusval: Om algoritmen för sjukhusvalet är defekt eller baseras på inaktuell data (t.ex. felaktig kölänsinformation) kan den skadade skickas till ett olämpligt sjukhus, vilket kan försämra vårdkvaliteten och öka transporttiden.
  • Ingen tillgänglig taxi: I situationer med hög belastning kan det hända att ingen av de närmaste taxibilarna är tillgänglig eller accepterar transportbeställningen inom en kritisk tidsram.
  • Felaktig dirigering: Om transportledningen skickar felaktig information till taxin om den skadades plats eller destination.
  • Systemfel i transportledning: Om systemet för transportledning kraschar eller får allvarliga fel kan det leda till att inga nya transporter kan organiseras eller att pågående transporter inte kan följas upp korrekt.

TransportAdmin (i Taxibil):

  • Missad transportbeställning: Om taxiförarens enhet inte tar emot transportbeställningen på grund av tekniska problem.
  • Felaktig acceptans: Om föraren av misstag accepterar fel transport eller om systemet registrerar en felaktig acceptans.
  • Navigationsfel: Om integrationen med navigationsfunktionen är bristfällig och felaktiga rutter visas.
  • Kommunikationsfel: Om taxiföraren inte kan kommunicera med transportledningen (t.ex. för att rapportera ankomst eller problem).

Navigering (i Taxibil):

  • Felaktig rutt: Om navigationssystemet genererar en felaktig eller ineffektiv rutt på grund av kartdatafel eller systembuggar.
  • Förlorad navigationssignal: Om GPS-signalen tappas och föraren inte har tillräckligt bra alternativ kan det leda till att de kör vilse.
  • Inaktuell kartdata: Om kartdata är gammal kan det leda till att föraren inte kan hitta rätt adress eller att vägar har ändrats.

Vårdstöd:

  • Fördröjd informationsöverföring: Om information om den skadade och beräknad ankomsttid inte når sjukhuset i tid kan det försena förberedelserna och därmed vården.
  • Felaktig informationsöverföring: Om viktig information förvanskas eller går förlorad under överföringen till sjukhuset kan det leda till felaktiga medicinska beslut.
  • Otillgänglighet: Om sjukhusets system för att ta emot information från vårdstödsfunktionen är nere kan det leda till informationsbrist vid ankomst.

Statushantering skadad:

  • Felaktig statusuppdatering: Om statusen för den skadade inte uppdateras korrekt kan det leda till förvirring och felaktiga antaganden om hur hjälpen fortskrider.
  • Ingen återkoppling till skadad: Om den skadade inte får någon bekräftelse på att larmet mottagits eller att hjälp är på väg kan det öka oron och potentiellt leda till ytterligare (onödiga) larm.

Avrapportering:

  • Förlorad rapportdata: Om information som dikteras av taxiföraren går förlorad eller inte kan överföras korrekt till vårdstöd och andra system.
  • Felaktig rapportering: Om taxiföraren lämnar felaktig eller ofullständig information i rapporten kan det påverka uppföljningen och analysen av händelsen.

Kommunikation anhörig:

  • Ingen eller fördröjd information: Om anhöriga inte får relevant information om transportens förlopp kan det leda till onödig oro och potentiella försök att ingripa som kan störa processen.
  • Felaktig information: Om felaktig information om t.ex. ankomsttid eller sjukhus kommuniceras till anhöriga.
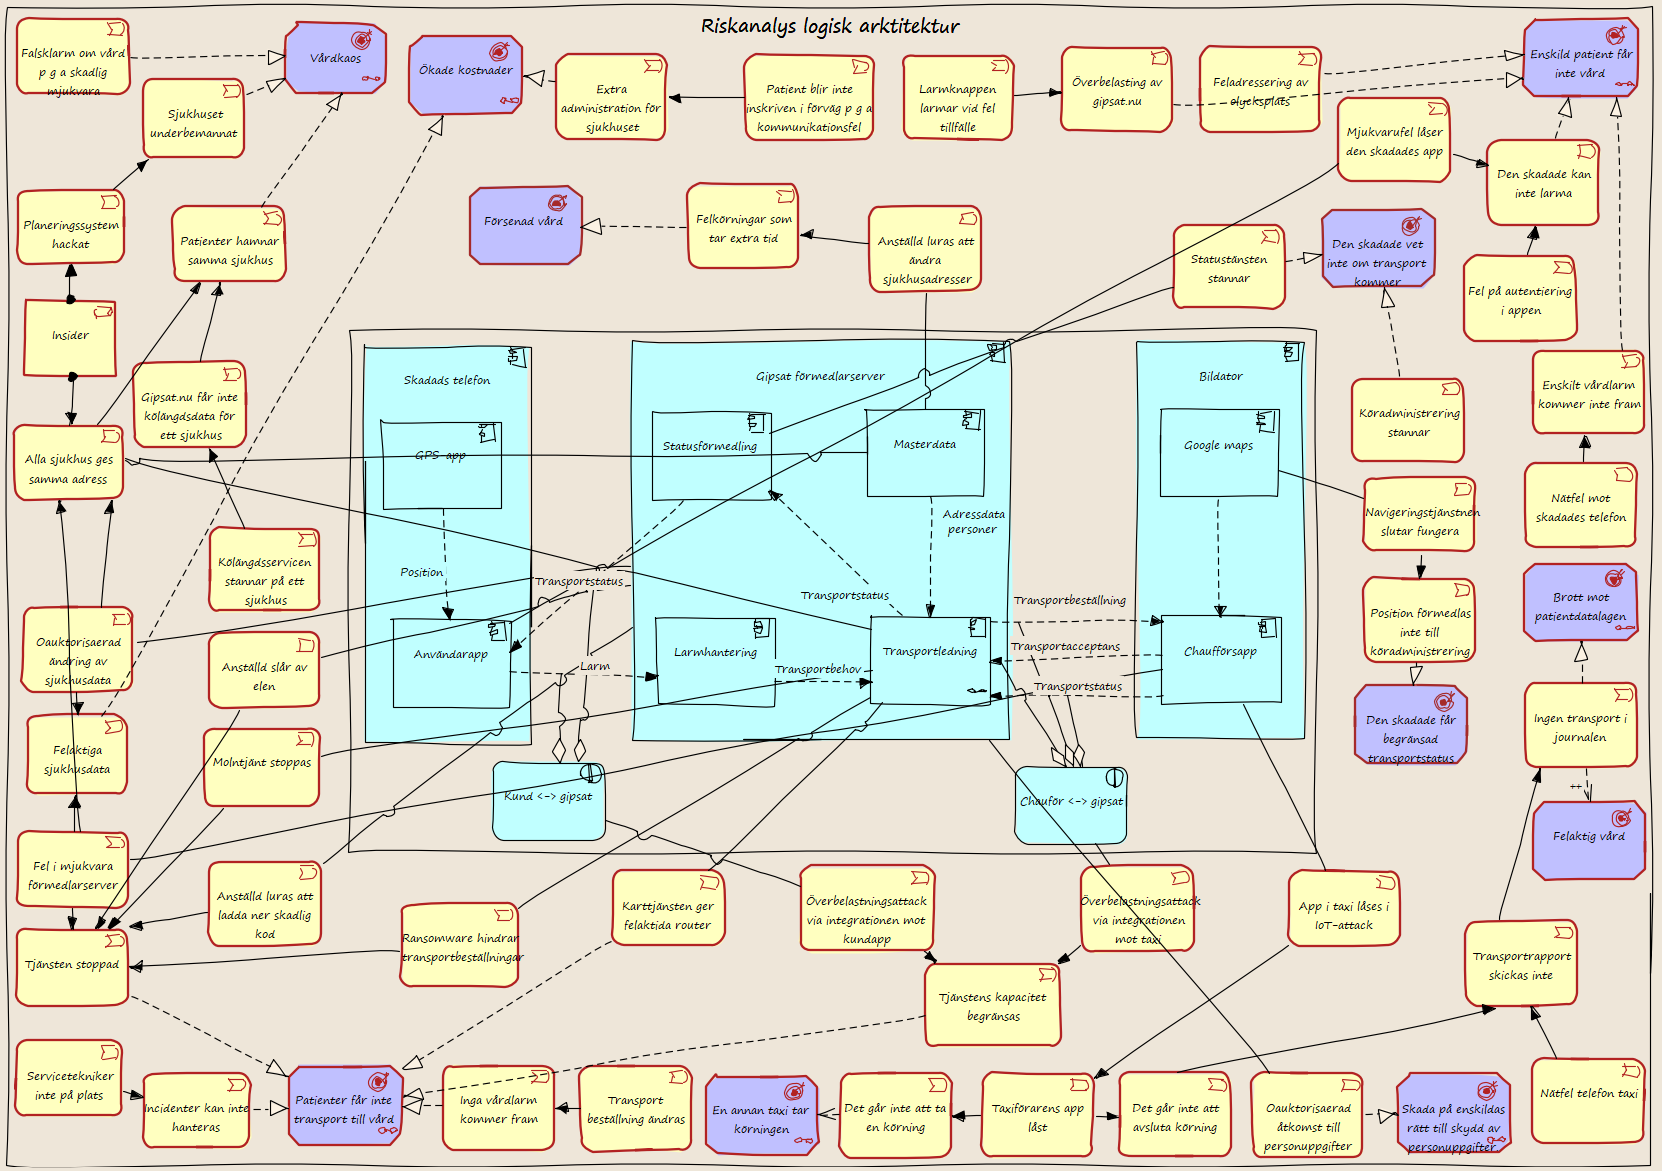
5.3. Riskanalys cybersäkerhet av logisk arkitektur.

Riskanalys cybersäkerhet av logisk arkitektur

Sista steget i riskanalys cybersäkerhet är att lägga in resultatet av riskanalysen av den funktionella arkitekturen i ett diagram med den logiska arkitekturen i mitten.

Du kan nu analysera om det är farliga händelser du saknar eller om det är element i den logiska arkitekturen som missats på något sätt i analysen.

Du har nu ett bra utgångsläge för att sätta säkerhetskrav mot arkitekturen. I mallarna har du ändrat kontexten i centrum. Från affärsmodellens erbjudande, över affärs och systemprocesser till funktionell och logisk arkitektur.
6. Fastställ risknivå prioritera risker

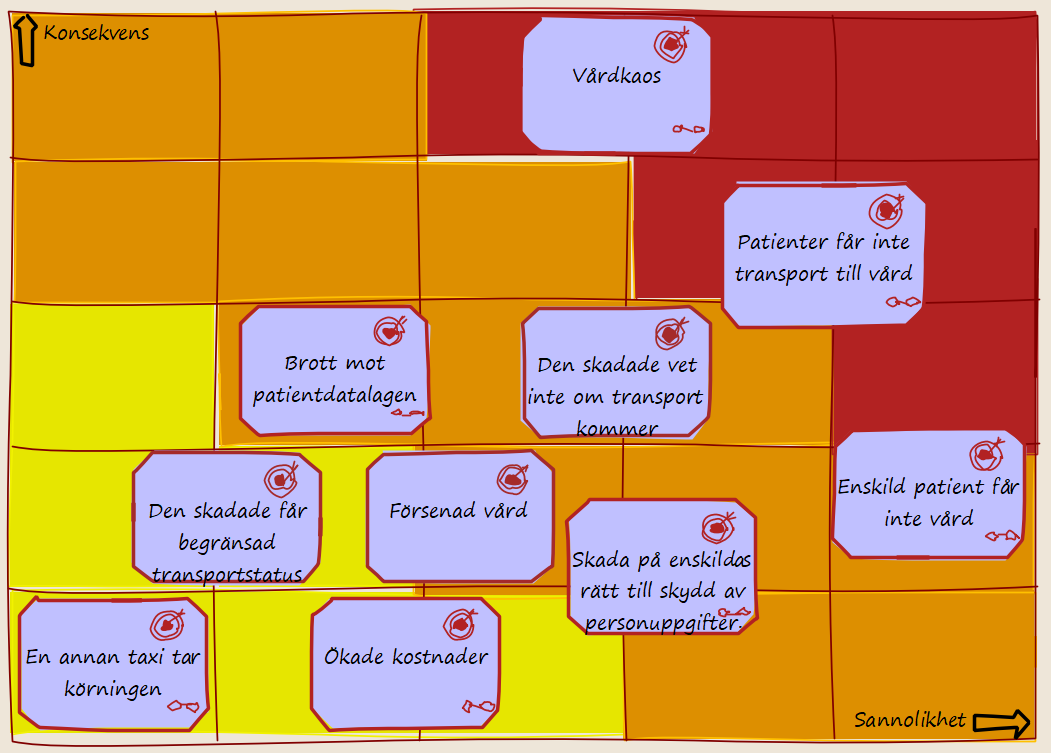
6.1. Bedöm sannolikhet för och konsekvens i en riskmatris

Riskmatris med konsekvens & sannolikhet för riskbedömning av riskanalys cybersäkerhet

Riskerna är identifierade med händelsekedjan för faliga händelser samt konsekvenserna av detta. Nu ska du för varje risk beskriva allvrlighetskraden av konsekvenserna samt sannolikheten för att risken inträffar.

För varje risk, genomför en grundläggande bedömning för att förstå dess potentiella konsekvenser inom de fyra definierade områdena.

Ett sätt att prioritera riskerna är att anpassa "Weighted Shortest Job First" (WSJF) för att prioritera risker. "Weighted Prioritised Risk First" beskrivs nedan.

6.2. Definiera Bedömningskriterier för att en helhetsbedömning av riskerna

För varje risk, bedöm dess potentiella påverkan på följande områden enligt en tydlig skala (t.ex., 1-5 där 1 är minimal påverkan och 5 är maximal påverkan):

  • Risker för Samhällsviktiga Tjänster (SVT - NIS2):

    • Hur allvarligt skulle denna risk påverka organisationens förmåga att leverera samhällsviktiga tjänster enligt NIS2-direktivet?
    • Skala: 1 (Ingen/minimal påverkan på SVT) till 5 (Total avbrott/allvarlig störning av SVT).
  • Risker för Personlig Integritet (PI - GDPR):

    • Hur stor är risken att denna händelse leder till brott mot GDPR och påverkar individers personliga integritet?
    • Skala: 1 (Ingen/minimal risk för GDPR-brott) till 5 (Hög risk för omfattande GDPR-brott och betydande påverkan på individers integritet).
  • Risker för Kundernas Nöjdhet (KN - Kunderbjudande):

    • Hur negativt skulle denna risk påverka kundernas upplevelse av organisationens produkter eller tjänster och deras övergripande nöjdhet?
    • Skala: 1 (Ingen/minimal påverkan på kundnöjdhet) till 5 (Mycket negativ påverkan som leder till betydande missnöje och potentiellt kundbortfall).
  • Risker för Minskade Intäkter (MI - Organisationens Intäkter):

    • Hur stor är risken att denna händelse direkt eller indirekt leder till minskade intäkter för organisationen (t.ex., avbrott i tjänster, böter, förlorade affärer)?
    • Skala: 1 (Ingen/minimal risk för minskade intäkter) till 5 (Hög risk för betydande intäktsbortfall).

6.3. Beräkna Riskprioriteringspoäng

Viktning:

    • Tilldela vikter till varje kriterium baserat på deras relativa strategiska betydelse för organisationen. Summan av vikterna bör vara 100%.
    • Exempel på vikter (kan anpassas):
      • SVT (NIS2): 35%
      • PI (GDPR): 30%
      • KN (Kunderbjudande): 20%
      • MI (Organisationens Intäkter): 15%
  • Poängberäkning:

    • För varje identifierad risk, beräkna en total riskprioriteringspoäng med följande formel:

    Riskprioriteringspoäng = (SVT-poäng * SVT-vikt) + (PI-poäng * PI-vikt) + (KN-poäng * KN-vikt) + (MI-poäng * MI-vikt)

    (Använd de decimala motsvarigheterna för vikterna, t.ex., 35% = 0.35)

4. Prioritera Riskerna:

  • Rangordning:
    • Rangordna alla identifierade risker baserat på deras beräknade riskprioriteringspoäng i fallande ordning.
    • Risker med högre poäng anses vara mer prioriterade och bör hanteras tidigare.

5. Åtgärdsplanering:

  • Fokus på högst prioriterade risker:
    • Utveckla detaljerade åtgärdsplaner för de risker som har fått de högsta prioriteringspoängen.
  • Resursallokering:
    • Allokera resurser (tid, budget, personal) baserat på riskprioriteringen för att effektivt minska eller eliminera de mest kritiska hoten.

Exempel:

Låt oss anta att vi har tre identifierade risker (R1, R2, R3) och följande bedömningar (skala 1-5) och de tidigare definierade vikterna:

Risk SVT-poäng PI-poäng KN-poäng MI-poäng Riskprioriteringspoäng Prioritet
R1 4 5 3 2 (4*0.35) + (5*0.30) + (3*0.20) + (2*0.15) = 1.4 + 1.5 + 0.6 + 0.3 = 3.8 1
R2 3 2 4 5 (3*0.35) + (2*0.30) + (4*0.20) + (5*0.15) = 1.05 + 0.6 + 0.8 + 0.75 = 3.2 2
R3 1 1 2 1 (1*0.35) + (1*0.30) + (2*0.20) + (1*0.15) = 0.35 + 0.3 + 0.4 + 0.15 = 1.2 3

I detta exempel skulle Risk 1 (R1) prioriteras högst för åtgärder, följt av Risk 2 (R2) och sedan Risk 3 (R3).

Fördelar med Metoden:

  • Fokuserad på viktiga områden: Metoden säkerställer att riskbedömningen och prioriteringen är direkt kopplad till de områden som är mest kritiska för organisationen (NIS2, GDPR, kundnöjdhet, intäkter).
  • Viktning för strategisk anpassning: Genom att justera vikterna kan organisationen anpassa prioriteringen efter sina specifika strategiska mål och prioriteringar.
  • Tydlig och kvantifierbar: Metoden ger en tydlig och relativt kvantifierbar poäng för varje risk, vilket underlättar jämförelse och beslut.
  • Stödjer beslutsfattande: Resultaten ger ett bra underlag för att fatta beslut om vilka risker som behöver omedelbar uppmärksamhet och resurser.

Viktigt att komma ihåg:

  • Subjektivitet i bedömningen: Poängen som tilldelas varje risk inom de olika kriterierna kan vara subjektiva. Det är viktigt att ha en konsekvent och välgrundad process för bedömningen, eventuellt med input från olika experter inom organisationen.
  • Regelbunden översyn: Riskbilden och organisationens prioriteringar kan förändras över tid. Därför är det viktigt att regelbundet se över och uppdatera riskbedömningarna och prioriteringarna.

Denna metod ger dig en strukturerad ansats för att prioritera risker baserat på de faktorer som är mest relevanta för din organisation i relation till samhällsviktiga tjänster, personlig integritet, kundnöjdhet och intäkter.

Denna sida har finansierats med bidrag från MSB och NCC-SE