Cyberresiliensförordningen (CRA). Krav, fem steg, efterlevnad
Cyberresiliensförordningen ska göra digitala produkter motståndskraftiga mot cyberhot, hela livscykeln ut. Lagen kräver att ni bidrar med er del. Era produkter ska vara cybersäkra, lika självklart som luftvärdiga flygplan.
Syftet med cyberresiliensförordningen (CRA) är att produkter med digitala element ska ha färre sårbarheter när de släpps ut på marknaden, och att tillverkaren tar ansvar för säkerheten under hela produktens livslängd. Idag är vi för sårbara, det visar varje ny våg av angrepp mot uppkopplade produkter. För dig är förordningen rätt använd steget mot affärsdriven säkerhet. Denna säkerhet bygger på att ni säkrar er affärsmodell och affärsdrivna arkitektur. Ledningens ansvar är tydligt: CRA kan innebära betydande sanktionsavgifter och att era produkter stoppas på EU-marknaden. Här hittar du CRA-checklistan för er ledningsgrupp.
Sammanfattning för ledningen
Krav: Säkra produkter, sårbarhetshantering, rapportering och CE-märkning.
Cyberresiliensförordningen / CRA är en strategisk möjlighet. Förordningen ska säkerställa att digitala produkter går att lita på. För er skapar CRA fokus på att leverera produkter som fungerar under angrepp, affärsdriven säkerhet. För er innebär förordningen:
- Ledningen ansvarar för att produkterna uppfyller kraven
- Säker utveckling, secure by design och secure by default.
- Sårbarhetshantering med SBOM och supportperiod.
- Rapportering av sårbarheter och incidenter.
- CE-märkning, annars ingen marknad.
Cyberresiliensförordningen / CRA innebär inget alternativ. Noncompliance finns inte, för utan CE-märkning finns ingen EU-marknad. Så bli en vinnare, investera i digital resiliens och operativ motståndskraft.
Innehåll
- Vem omfattas av förordningen
- Vad är cyberresiliensförordningen
- Fem steg för efterlevnad av CRA
- 1. Ledarskap, utbilda ledningen
- 2. Inventera produktportföljen
- 3. Styr utvecklingen med policys
- 4. Riskanalys och säkerhetskrav
- 5. Rutiner, rapportering sårbarheter
- Marknadskontroll och tillsyn
- Sanktionsavgifter CRA
- Väsentliga krav, lednings kunskap
- FAQ: cyberresiliensförordningen, CRA
Bli vinnare med cyberresiliensförordningen (CRA)
Den här artikeln vänder sig till chefer och ledare i verksamheter som utvecklar, tillverkar, importerar eller distribuerar produkter med digitala element. Syftet är att du ska förstå kraven i cyberresiliensförordningen.
Innan ni påbörjar arbetet tar ni reda på om ni träffas av CRA. Sedan presenterar jag "Fem steg för efterlevnad", en process för efterlevnad av cyberresiliensförordningen.
Det är ofta du träffas av flera regelverk, många träffas av CRA, GDPR, Cybersäkerhetslagen och AI-förordningen, dessa är alla riskdrivna regelverk. Du hittar en jämförelsen på Fyra regelverk, ett säkerhetssystem. Ension försöker lösa alla fyra samtidigt i säkerhetsarbetet. Misslyckas ni riskerar ni sanktionsavgifter och försäljningsförbud.
Vem omfattas av cyberresiliensförordningen?
Träffas ni av CRA? Ta enkelt reda på om ni omfattas!
Första frågan ni ställer er är om CRA omfattar er. Ension har förenklat det till fyra frågor i ett flöde. Är det en produkt med digitala element? Tillhandahålls den på EU-marknaden? Är den undantagen? Och vilken roll har ni, tillverkare, importör eller distributör?
En produkt med digitala element är hårdvara eller programvara vars avsedda eller rimligen förutsebara användning innefattar en direkt eller indirekt dataanslutning till en enhet eller ett nät. Även fjärrdatabehandlingslösningar som är nödvändiga för produktens funktion räknas in.
Här finns ingen storleksgräns. Till skillnad från cybersäkerhetslagen undantas inte små företag, och ett mikroföretag som säljer en uppkopplad produkt i EU omfattas. Det som varierar med storlek är stödåtgärder och viss förenklad dokumentation, inte kraven på produkten.
Undantagen, och när ni blir tillverkare utan att veta om det
Undantagna är bland annat medicintekniska produkter enligt MDR och IVDR, fordon, civil luftfart, marin utrustning samt produkter som utvecklats uteslutande för försvar, nationell säkerhet eller säkerhetsskyddsklassificerad information. Rena molntjänster faller normalt utanför och täcks i stället av cybersäkerhetslagen.
Två fällor är värda ledningens uppmärksamhet. Den som sätter sitt eget namn eller varumärke på någon annans produkt blir tillverkare i förordningens mening, och samma sak gäller den som väsentligt modifierar en produkt. Många som ser sig som återförsäljare är i själva verket tillverkare.
Förvaltare av fri och öppen källkod, open source stewards, har ett lättare regelverk. Men använder ni öppen källkod i er kommersiella produkt är det ni som är tillverkare och ansvarar för helheten.
Tidslinjen, vad gäller när
Förordningen (EU) 2024/2847 trädde i kraft 10 december 2024. Rapporteringsplikten gäller sedan den 11 september 2026. Full tillämpning sker 11 december 2027.
Vad är cyberresiliensförordningen
CRA, det europeiska regelverket
EU-reglerna är en pyramid. CRA är förordningen, genomförandeakter och delegerade akter ger detaljerade regler, harmoniserade standarder ger presumtion om överensstämmelse, och kommissionens vägledning klargör tolkningen. Ett exempel:
CRA kräver i bilaga I att produkten skyddar mot obehörig åtkomst genom lämpliga kontrollmekanismer, inbegripet autentiserings-, identitets- och åtkomsthanteringssystem. De kommande harmoniserade standarderna ska konkretisera vad det betyder för olika produkttyper. Vägledningen från 27 juli 2026 utvecklar hur det ska tolkas i praktiken, med drygt åttio sidor exempel, användningsfall och beslutsträd.
Skillnaden mot cybersäkerhetslagen är att det här inte finns någon svensk lag att luta sig mot. CRA är en förordning och gäller direkt. Riksdagen kan inte skriva om kraven.
De akter som faktiskt finns, och vad de gör
Det här är en vanlig missuppfattning. CRA har genomförandeakter och delegerade akter, men de reglerar omfattning och förfarande, inte kravens innehåll. Detaljen skrevs in i bilaga I från början. Det finns alltså ingen kommande akt som ska förklara vad bilaga I betyder, eftersom den uppgiften ligger hos de harmoniserade standarderna.
| Akt | Vad den reglerar | Status |
|---|---|---|
| Genomförandeförordning (EU) 2025/2392 | Tekniska beskrivningar av kategorierna viktiga och kritiska produkter i bilaga III och IV. Avgör er klassificering | Antagen 28 november 2025, i kraft sedan 21 december 2025 |
| Delegerad förordning om CSIRT:s tillbakahållande | När en CSIRT får hålla tillbaka en anmälan från spridning i rapporteringsplattformen | Antagen 11 december 2025 |
| Genomförandeakt om SBOM-format, artikel 13.24 | Kommissionen får ange format och element för programvaruförteckningen. Notera: genomförandeakt, inte delegerad akt | Bemyndigande, ännu inte utnyttjat |
| Delegerad akt om europeisk cybersäkerhetscertifiering | EUCC och presumtion om överensstämmelse | Planerad till fjärde kvartalet 2026 |
Standarderna är inte klara, vänta inte på dem
CEN, CENELEC och ETSI arbetar med standarder för efterlevnad av CRA, EN 40000-serien. Parallellt anpassas IEC 62443-serien till CRA. Den är den mognaste vägen för industriell automation och för viktiga produkter i klass I och II:
- EN IEC 62443-4-1, säker utvecklingslivscykel, täcker hela del II och ger stöd för punkt 1, men punkt 1 fullgörs först med ett säkerhetsbevis.
- EN IEC 62443-4-2, tekniska säkerhetskrav för komponenter, täcker bilaga I del I punkt 2
- EN IEC 62443-3-3, systemkrav, för styrsystem och maskiner
Du behöver därför bygga processen mot förordningstexten och mot IEC 62443-4-1, inte vänta på att de harmoniserade standarderna blir klara. Den som spårar mot 62443-4-1 i dag har kortast avstånd till presumtion när standarderna väl publiceras. SIS/TK 318 är vägen in om ni vill påverka.
Ensions ramverk safety & security by design syftear till att vara spårbart mot CRA bilaga I, IEC 62443-4-1 och 4-2, ISO 27001 och IEC 61508.
Produktkategorier: standard, viktiga och kritiska
Alla produkter med digitala element ska uppfylla samma väsentliga krav. Det som skiljer är hur du ska visa att kraven uppfylls. Produktkategorierna är:
- Standardprodukter, cirka 90 procent av marknaden. Egen bedömning av överensstämmelse. Ni tar fram teknisk dokumentation, gör bedömningen själva, upprättar EU-försäkran och CE-märker.
- Viktiga produkter, klass I enligt bilaga III. Bland annat webbläsare, lösenordshanterare, antivirus, VPN, SIEM, operativsystem, routrar, switchar, smarta hem-produkter med säkerhetsfunktion och uppkopplade leksaker. Tillämpar ni harmoniserade standarder fullt ut räcker egen bedömning, annars krävs anmält organ.
- Viktiga produkter, klass II enligt bilaga III. Hypervisorer, brandväggar, IDS/IPS, manipulationssäkra mikroprocessorer. Här krävs alltid tredjepartsbedömning.
- Kritiska produkter enligt bilaga IV. Hårdvaruenheter med säkerhetsboxar, smarta mätarportar, smartkort och säkra element. Här kan europeisk cybersäkerhetscertifiering krävas.
Klassificera dina produkter mot genomförandeförordning (EU) 2025/2392 som ger de tekniska beskrivningarna av kategorierna i bilaga III och IV.
Skillnaden mellan egen bedömning och anmält organ är skillnaden mellan veckor och kvartal i er lanseringsplan.
Fem steg för efterlevnad av CRA
Målet är digitala produkter som går att lita på, genom hela livscykeln
Om ni träffas ska ni i ledningen säkra att följande genomförs:
- Ledarskap. Utbilda ledningen i kraven och besluta riskaptiten
- Kontextanalys. Inventera produktportföljen och avgränsa omfattningen
- Säkerhetspolicy. Styr utvecklingen genom policyer och processer
- Riskanalys och säkerhetskrav. Tillämpligheten av bilaga I, Cybersäkerhetskrav mot produkter med digitala element
- Operativ säkerhet. Omvärldsbevakning och incidenthantering.
Kraven gäller varje produkt ni släpper ut på marknaden, men steg 2 avgränsar med inventering och riskanalys vilka produkter och versioner som faktiskt berörs.
Stegen är inte CRA-specifika. De är metodens egna arbetssteg, körda med produkten som analysobjekt. Det är därför ni inte behöver bygga en ny process för CRA om ni redan har en för verksamheten.
Din affärsmodell ska klara operativa risker med en hög cybersäkerhetsnivå

Cyberresiliensförordningen kräver att dina produkter är cybersäkra. Produkten ska klara sig i cyberspace mot cyberangrepp, hos kunden, långt efter att ni sålt den.
Cyberattacker inriktas på att skada er kund och därmed er. Det görs genom att komma åt, ändra eller förstöra information i den produkt ni har levererat.
Cyberattacken mot er produkt är ett skott mitt i hjärtat på affärsmodellen. Affärsmodellen är bra att utgå ifrån för att klara förordningen.
1. Ledarskap, utbilda ledningen i kraven
Ledningen är ansvarig för att produkterna uppfyller kraven. För att kunna axla det ansvaret behöver ni i ledningen kompetens att godkänna och övervaka genomförandet.
CRA har ingen uttrycklig utbildningsparagraf för ledningen på samma sätt som cybersäkerhetslagen. Men konsekvensen är hårdare, eftersom det är produkten som stoppas.
En EU-försäkran om överensstämmelse undertecknas på företagets ansvar. Ni intygar att produkten uppfyller de väsentliga kraven, och det intygandet ska ni förstå innebörden av innan ni skriver under.
Utbildningen ger er kompetens att följa förordningen. Ni levererar en säker intäkt och ett högt kundförtroende. Det blir bättre strategiska beslut och bättre riskhantering som skyddar intäkter och varumärke. Ni får även förmågan att skapa den proaktiva säkerhetskultur som krävs för att bygga en robust organisation.
Och en sak till: CE-märket är en säljfördel. Era kunder som träffas av cybersäkerhetslagen måste ställa krav på sin leveranskedja, och ni som kan visa efterlevnad vinner de affärerna.
2. Kontextanalys, inventera produktportföljen
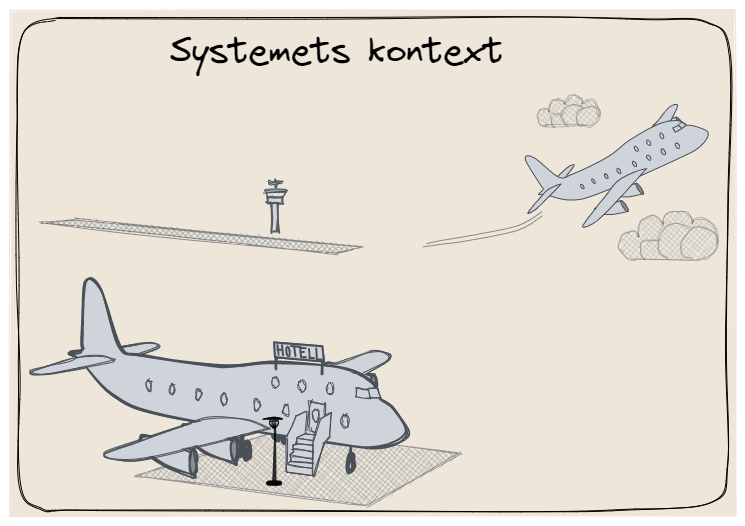
Det här steget är kontextanalysen, körd med produkterna som analysobjekt i stället för verksamheten. Samma arbetssätt, annat objekt.
Men objektet är inte en produkt, det är en mängd: varje version av varje produkt ni någon gång släppt ut på EU-marknaden. Det är den mängden artikel 14 frågar om när en sårbarhet dyker upp, och därför har det här steget en bredare omfattning än riskanalysen i steg 4. Det är den enda platsen i metoden där två steg arbetar på olika mängder.
Det är i affärsmodellen ni hittar produkterna, och det är i kontexten ni kan bedöma vad de faktiskt gör.
Avsedd och rimligen förutsebar användning
CRA avgränsar kontexten åt er. Artikel 13.3 kräver en dokumenterad riskbedömning baserad på produktens avsedda ändamål och rimligen förutsebara användning, samt användningsförhållandena. Det är den formuleringen som avgör hur brett ni ska analysera.
Ett flygplan som används för att flyga har ett annat sammanhang och andra risker än när det används som hotell. Samma produkt, olika kontext, olika krav.
Två saker skiljer produktkontexten från verksamhetskontexten:
- Intressenten är användaren, inte intressenterna i ert eget säkerhetsarbete. Kraven härleds ur hur kunden använder produkten.
- Tredje part räknas. Bilaga I del I punkt 2 i kräver att produkten inte försämrar andra enheters eller nätverks tillgänglighet. Den parten har aldrig köpt något av er, men finns i er kontext.
Produktregistret är kontextanalysens utdata
Ta fram ett produktregister som kopplar ihop kommersiellt namn, alla versioner i omlopp, intern ägare, klassificering enligt bilaga III och IV, kända tredjepartsberoenden, distributionsområden samt stödperiod och status.
Registret är inte en administrativ övning. Det är förutsättningen för hela eftermarknadsarbetet, eftersom ni inte kan bevaka sårbarheter i en produkt ni glömt att ni säljer, och inte kan rapportera inom tjugofyra timmar om ni först måste ta reda på vilka versioner som finns ute.
<pStödperioden ska vara minst fem år, eller produktens förväntade livslängd om den är kortare, och anges tydligt för kunden. Det är ett affärsbeslut med lång svans. Behandla det som ett sådant.
3. Styr säkerhetsarbetet med policys
CRA bilaga I del II kräver bland annat en policy för samordnat röjande av sårbarheter. Utöver det behöver ni styrande dokument för säker utveckling, säkra standardinställningar, kryptografi, säker uppdateringsdistribution och teknisk dokumentation.
Ledningen ska fokusera på den övergripande produktsäkerhetspolicyn, och kontextanalysen är tillräcklig för att ta fram den. En smart skriven policy driver innovation kring säkra produkter och effektiva processer.
Policyn kan även skapa den säkerhetskultur som fokuserar på affärsnytta och affärsdriven säkerhet.
4. Riskanalys och säkerhetskrav

När ni släpper ut en produkt eller väsentligt ändrar en befintlig produkt ska ni bedöma och hantera cybersäkerhetsrisker. Riskerna ska hanteras under planerings-, utformnings-, utvecklings-, produktions-, leverans- och underhållsfaserna. Ni ska minimera cybersäkerhetsriskerna, förhindra incidenter och minimera deras konsekvenser, inbegripet vad gäller användarnas hälsa och säkerhet. Detta gäller från den 11 december 2027.
För dagens produkter krävs ingen riskbedömning.
Riskbedömningen ska minimera konsekvenser för användarnas hälsa och säkerhet, alltså att CRA handlar om säkerhetsskydd och säker funktion, safety & security by design.
När ni släpper ut en produkt eller väsentligt ändrar en befintlig produkt ska ni bedöma och hantera cybersäkerhetsrisker. Riskerna ska hanteras under planerings-, utformnings-, utvecklings-, produktions-, leverans- och underhållsfaserna. Ni ska minimera cybersäkerhetsriskerna, förhindra incidenter och minimera deras konsekvenser, inbegripet vad gäller användarnas hälsa och säkerhet. Detta gäller från den 11 december 2027.
5. Operativ säkerhet, omvärldsbevakning och incidenthantering
Alla dina produkter ska ha omvärldsbevakning och incidenthantering. Dessa är två av de tre aktiviteterna i operativ säkerhet. Den tredje aktiviteten, förbättring, tar vid när det finns något att mäta och granska.
På undersidan om incidenthantering samordnas kraven från CRA, cybersäkerhetslagen och GDPR. Fristerna i CRA och NIS2 är desamma. Incidenthantering kräver bevakning för att upptäcka incidenter, och att blunda är ingen ursäkt.
Aktivt utnyttjad sårbarhet. Tidig varning inom tjugofyra timmar, sårbarhetsanmälan inom sjuttiotvå timmar, slutrapport inom fjorton dagar efter att en korrigerande åtgärd finns tillgänglig. En aktivt utnyttjad sårbarhet betyder att det finns belägg för att en illvillig aktör faktiskt har utnyttjat sårbarheten, och en proof of concept räcker inte.
Allvarlig incident som påverkar produktens säkerhet. Tidig varning senast tjugofyra timmar, incidentanmälan senast sjuttiotvå timmar, slutrapport inom en månad. Allvarlig betyder två saker, och det räcker med ett: att produktens förmåga att skydda tillgänglighet, autenticitet, riktighet eller konfidentialitet påverkas, eller att skadlig kod kan ha förts in. Båda leden säger kan, så ni triagerar på en risk och inte på en konstaterad skada.
Fristerna är tak. Lagtexten säger utan onödigt dröjsmål och senast, så vet ni klockan två går varningen då.
Den tidiga varningen ska ange om ni misstänker olagliga eller fientliga handlingar.
Underrätta också de drabbade användarna. Gör ni det inte i tid får den CSIRT som tog emot anmälan göra det åt er, och då talar en myndighet med era kunder före er.
Det låter som lagens nedsida, men snabb upptäckt kapar kostnader och behåller kundernas förtroende. Snabbhet och transparens bygger kundlojalitet i kris.
Rapportera via ENISA:s plattform
All rapportering sker via ENISA:s Single Reporting Platform. Ni lämnar in anmälan en gång, den går samtidigt till CSIRT-enheten i Sverige och ENISA.
Ledningen ska se till att rutiner finns implementerade, tillsammans med säkerhetsåtgärder för att hantera incidenter. För mig som pilot handlar det om att ta hand om elfel eller motorstopp, och förberedelsen är checklistor och träning.
Det här ska finnas på plats nu
- Ett produktregister, eftersom ni inte kan rapportera om en produkt ni glömt att ni säljer
- Bevakning av sårbarheter i egna och tredjepartskomponenter, matchad mot programvaruförteckningen per version
- En triagemodell som avgör aktivt utnyttjad respektive allvarlig
- Eskaleringsvägar som fungerar utanför kontorstid
- Avtalsklausuler mot leverantörer om omedelbar eskalering, eftersom deras ticketsystem inte får äta upp era tjugofyra timmar
- Konton och behörigheter i ENISA:s plattform
- En egen logg över kännedomstidpunkten. Fristerna räknas därifrån, och plattformen registrerar den inte. Loggar ni den inte själva kan ni inte visa att ni höll fristen
Hela eftermarknadsbanan, med tio arbetssteg samt in- och utdata, finns beskriven separat. Bevakningen beskrivs för sig, eftersom den inte är CRA-specifik utan gäller alla fyra analysobjekt.
Var förbättringen står i förordningen
Ordet förbättra står sexton gånger i CRA. Femton av dem i skälen, om att förbättra marknaden, leveranskedjan och medvetenheten, och den sextonde i artikel 13.11 om programvaruarkiv. Någon klausul om ständig förbättring finns inte, och orden internrevision och ledningens genomgång förekommer inte alls. Skyldigheterna finns ändå, fördelade på fyra ställen.
- Artikel 14.4 c. Slutrapporten för en allvarlig incident ska inom en månad ange den typ av hot eller grundorsak som sannolikt utlöste incidenten, samt tillämpade och pågående riskreducerande åtgärder. Ordet grundorsak förekommer en gång i hela förordningen, och det är här
- Bilaga I del II punkt 3. Tillämpa effektiva och regelbundna provningar och granskningar av säkerheten hos produkten. Det är mätningen, och ordet regelbundna gör den återkommande
- Artikel 13.21. Vet ni, eller har skäl att tro, att produkten eller de processer ni infört inte uppfyller bilaga I ska ni omedelbart vidta korrigerande åtgärder. Processen står med i lagtexten, så ett fel i arbetssättet utlöser samma skyldighet som ett fel i produkten
- Artikel 31.2. Den tekniska dokumentationen ska uppdateras kontinuerligt, vid behov, under åtminstone stödperioden. Det är förordningens enda kontinuerligt, och eftersom riskbedömningen ligger i den tekniska dokumentationen enligt 13.4 är riskbedömningen ett levande dokument och inte en leverans
Vad som saknas är takten. Bilaga I säger regelbundna utan att säga hur ofta, artikel 31.2 säger vid behov, och 13.21 säger omedelbart. ISO 27001 ger kadensen med revisionsprogram och ledningens genomgång, CRA ger utlösarna och en enda frist. Det är därför förbättring är en egen aktivitet i metoden och inte en rad i en checklista.
Marknadskontroll, dokumentera inför granskning
Marknadskontroll kan leda till sanktionsavgifter och försäljningsförbud
Marknadskontrollmyndigheten, enligt utredningens förslag PTS, kontrollerar att produkter på marknaden uppfyller kraven. Myndigheten kan begära in teknisk dokumentation, kräva rättelse, förbjuda eller begränsa tillhandahållandet av produkten, dra tillbaka produkter från marknaden och återkalla dem från slutanvändare. Befogenheterna kommer från marknadskontrollförordningen (EU) 2019/1020, som artikel 52 gör tillämplig, och de finns i varje medlemsstat där produkten tillhandahålls.
Vid en marknadskontroll ska ni leverera information som visar att ni följer förordningen. Det kan kännas byråkratiskt. Men dokumenterar ni under säkerhetsarbetet blir det både ett verktyg för analys och ett bevis på säkerhet.
Den tekniska dokumentationen ska bevaras i tio år efter att produkten släppts ut, eller under stödperioden om den är längre. Tänk på det när ni väljer var den ska ligga.
Vad den tekniska dokumentationen ska innehålla
Bilaga VII räknar upp åtta punkter. De är värda att läsa innan ni börjar dokumentera, eftersom flera av dem fylls av arbete ni ändå gör.
| Punkt | Vad som krävs |
|---|---|
| 1 | Allmän beskrivning: avsedd användning, programvaruversioner som påverkar överensstämmelsen, bilder för hårdvara, användarinformation enligt bilaga II |
| 2 a | Konstruktion och utveckling: ritningar, scheman och systemarkitektur som beskriver hur programvarukomponenterna integrerar |
| 2 b | Sårbarhetshantering: programvaruförteckning, policy för samordnat röjande, kontaktadress och metoder för säker uppdateringsdistribution |
| 2 c | Tillverkning och övervakning, med valideringsuppgifter |
| 3 | Cybersäkerhetsriskbedömningen, inbegripet hur de väsentliga kraven i bilaga I del I är tillämpliga |
| 4 | Underlaget för beslutet om stödperiodens längd |
| 5 | Tillämpade harmoniserade standarder, med hänvisning till Europeiska unionens officiella tidning |
| 6 | Testrapporter som verifierar överensstämmelse med bilaga I del I och del II |
| 7 | Kopia av EU-försäkran om överensstämmelse |
| 8 | Programvaruförteckningen, på motiverad begäran från marknadskontrollmyndigheten |
Punkt 3 är den som skiljer ett godkänt underlag från ett underkänt. Formuleringen inbegripet hur kraven är tillämpliga är ett krav på ett argument, inte på en lista med kryss. Ni ska kunna visa kedjan från risk till krav till åtgärd till bevis, och motivera varför de krav ni inte tillämpat inte är tillämpliga.
Ni i ledningen måste skapa effektiva rutiner för analys och dokumentation. Ension visar på den här siten hur ni skapar affärsdriven säkerhet, med AI och modell.
Sanktionsavgifter CRA
Om ni inte följer cyberresiliensförordningen riskerar ni ekonomiska sanktioner:
- Brott mot de väsentliga kraven i bilaga I och mot tillverkarens skyldigheter i artiklarna 13 och 14: högst 15 miljoner euro eller 2,5 procent av global omsättning, det högsta av dem
- Brott mot övriga skyldigheter i förordningen: högst 10 miljoner euro eller 2 procent
- Oriktig, ofullständig eller vilseledande information till anmälda organ eller marknadskontrollmyndighet: högst 5 miljoner euro eller 1 procent
Två undantag finns från de administrativa sanktionsavgifterna.
- Mikroföretag och små företag kan inte få avgift för en missad tidig varning, alltså fristen på tjugofyra timmar. Undantaget är smalare än det låter. En missad anmälan inom sjuttiotvå timmar eller en missad slutrapport kan fortfarande ge avgift, rapporteringsplikten gäller fullt ut, och medelstora företag omfattas inte. Storleken avgörs enligt kommissionens rekommendation 2003/361/EG, där ett litet företag har färre än femtio anställda och högst tio miljoner euro i omsättning eller balansomslutning.
- Förvaltare av fri och öppen källkod kan inte få administrativ sanktionsavgift för någon överträdelse av förordningen.
Det första undantaget är värt en varning till den som kontrollerar saken själv. Det vilar på en rättelse av förordningstexten från den 2 juli 2025. Den ursprungliga lydelsen i Europeiska unionens officiella tidning undantar punkterna 3 till 9 i sanktionsartikeln, medan avgiften för brott mot artikel 14 står i punkt 2. Läser ni den ursprungliga texten, eller en källa som citerar den, ser det alltså ut som att undantaget inte gäller rapporteringen alls.
Notera att sanktionsavgiften sällan är den dyraste konsekvensen. Ett försäljningsförbud eller en återkallelse på er största marknad är det.
Tillverkarens skyldigheter, artikel 13
Här går en skiljelinje som är lätt att missa. Bilaga I säger vad produkten ska vara. Artikel 13 säger vad ni ska göra, och vad ni ska kunna visa att ni gjort. Det är artikel 13 ledningen sitter på, och den har tjugofem punkter.
Vilken punkt som fullgörs i vilket arbetssteg är ett allokeringsarbete, och det hålls i spårbarheten mellan regelverkskrav och metodsteg. Här beskrivs skyldigheterna, inte fördelningen.
Riskbedömningen är ryggraden
Fyra av punkterna handlar om riskbedömningen, och de hänger ihop till en kedja.
- 13.2, gör den. För att följa punkt 1 ska ni bedöma de cybersäkerhetsrisker som är förbundna med produkten, och beakta resultatet under planerings-, utformnings-, utvecklings-, produktions-, leverans- och underhållsfaserna. Punkten anger också syftet: att minimera riskerna, förhindra incidenter och minimera deras konsekvenser, inbegripet vad gäller användarnas hälsa och säkerhet. Lägg märke till att skyldigheten är att bedömningen styrde arbetet. En riskbedömning som skrivs i efterhand för att fylla en pärm fullgör inte 13.2, hur välskriven den än är.
- 13.3, dokumentera och håll den levande. Bedömningen ska dokumenteras och uppdateras under stödperioden. Den ska omfatta åtminstone en analys av riskerna utifrån avsett ändamål, rimligen förutsebar användning och användningsförhållandena, som driftsmiljön eller de tillgångar som ska skyddas, med beaktande av hur länge produkten förväntas vara i bruk. Och den ska ange om och i så fall på vilket sätt kraven i bilaga I del I punkt 2 är tillämpliga, hur de genomförs, samt hur ni tillämpar del I punkt 1 och sårbarhetskraven i del II.
- 13.4, lägg den i den tekniska dokumentationen och motivera uteslutningarna. Där ett väsentligt krav inte är tillämpligt ska det motiveras i dokumentationen. Tillämplighetsförklaringen är alltså inte god sed, den är en uttrycklig skyldighet.
- 13.7, uppdatera den. Dokumentera cybersäkerhetsfrågor systematiskt, inklusive kända sårbarheter och information från tredje part, och uppdatera bedömningen när det är tillämpligt.
Det är 13.4 som avgör om er dokumentation håller. Ett anmält organ eller en marknadskontrollmyndighet kan läsa vilken kravlista som helst. Det de inte kan läsa sig till är varför ni uteslutit något, och den motiveringen ska finnas skriven.
De övriga skyldigheterna, grupperade
Produkten och leveranskedjan
- 13.1 Produkten ska konstrueras, utvecklas och tillverkas i enlighet med bilaga I del I
- 13.5 Tillbörlig aktsamhet när komponenter från tredje part integreras, inklusive fri och öppen källkod som inte tillhandahålls kommersiellt
- 13.6 Sårbarheter ni hittar i integrerade komponenter ska rapporteras till den som tillverkar eller underhåller komponenten, åtgärdas enligt bilaga I del II, och rättningen delas i maskinläsbar form när det är lämpligt
Punkt 13.6 överraskar de flesta. Hittar ni en sårbarhet i ett bibliotek med öppen källkod som ni använder har ni en skyldighet uppströms, inte bara nedströms mot er kund.
Stödperioden och uppdateringarna
- 13.8 Hantera sårbarheter under hela stödperioden. Punkten har sex stycken. Perioden sätts efter förväntad användningstid, den ska vara minst fem år, och grunden för beslutet ska framgå av den tekniska dokumentationen
- 13.9 Varje säkerhetsuppdatering ska finnas tillgänglig i minst tio år efter att den utfärdats, eller resten av stödperioden om den är längre
- 13.10 Vid väsentligt modifierade programvaruversioner gäller kravet i bilaga I del II punkt 2 bara den senaste versionen, förutsatt att användarna får den kostnadsfritt
- 13.11 Ni får hålla publika arkiv med äldre versioner, men ska varna tydligt för riskerna med programvara utan support
- 13.19 Stödperiodens slutdatum ska anges vid köptillfället, minst månad och år, och användarna ska meddelas när stödperioden upphört där det är tekniskt möjligt
Punkt 13.9 är en driftkostnad som sällan budgeteras. En uppdatering som släpps år ett ska gå att hämta år elva.
Bedömning, märkning och dokumentation
- 13.12 Före utsläppandet: upprätta teknisk dokumentation, genomför bedömning av överensstämmelse, upprätta EU-försäkran och CE-märk
- 13.13 Håll teknisk dokumentation och EU-försäkran tillgängliga för marknadskontrollen i minst tio år eller stödperioden, det längsta av dem
- 13.14 Ha rutiner som håller serietillverkade produkter fortsatt överensstämmande när konstruktion, process eller standarder ändras
- 13.20 Tillhandahåll en kopia av EU-försäkran, eller en förenklad version med exakt webbadress till den fullständiga
Information till användaren
- 13.15 Typ-, parti- eller serienummer på produkten, förpackningen eller medföljande handling
- 13.16 Namn, varumärke och kontaktuppgifter, inklusive digital kontaktväg, på begripligt språk
- 13.17 En enda kontaktpunkt för användare att rapportera sårbarheter och kommunicera direkt. Punkten har tre stycken, och det andra kräver att kontaktpunkten är lätt att hitta. Den får inte begränsas till automatiserade verktyg
- 13.18 Information och bruksanvisning enligt bilaga II, tillgänglig i minst tio år eller stödperioden
När något går fel
- 13.21 Får ni veta, eller har skäl att tro, att produkten eller processerna inte uppfyller bilaga I ska ni omedelbart vidta korrigerande åtgärder, dra tillbaka eller återkalla. Skyldigheten löper från utsläppandet och genom hela stödperioden
- 13.22 Lämna på motiverad begäran marknadskontrollmyndigheten den dokumentation som behövs, på begripligt språk, och samarbeta om åtgärder
- 13.23 Upphör verksamheten så att efterlevnad blir omöjlig ska myndigheterna och, om möjligt, berörda användare informeras innan det träder i kraft
Formuleringen "får veta, eller har skäl att tro" i 13.21 är värd att läsa två gånger. Utan bevakning börjar skyldigheten löpa den dag någon utanför företaget berättar saken för er.
Vad kommissionen och myndigheterna får göra
- 13.24 Kommissionen får genom genomförandeakt ange format och element för programvaruförteckningen
- 13.25 Marknadskontrollmyndigheter får begära in programvaruförteckningar, och en unionsgemensam beroendebedömning av programvarukomponenter kan göras
Fyra punkter som inte faller ut ur en riskbedömning
Fyra av de tjugofem punkterna är procedurer eller kommunikation, inte analys: EU-försäkran och CE-märkning i 13.12 och 13.20, märkning och bruksanvisning i 13.15, 13.16 och 13.18, och underrättelsen vid nedläggning i 13.23. De ska göras, men de härleds inte ur en riskanalys. Räkna med dem separat i planen.
Väsentliga krav, ledningens behov av kunskap
De väsentliga kraven skapar motståndskraft och kontinuitet i er affär
CRA bilaga I har två delar. Del I handlar om produktens säkerhetsegenskaper, del II om era processer för sårbarhetshantering.
Del I bär huvudförpliktelsen. Artikel 13.1 säger att produkter ska konstrueras, utvecklas och tillverkas i enlighet med de väsentliga kraven i del I av bilaga I, och det är den meningen CE-märkningen intygar.
Inom del I är de två punkterna inte lika:
- Punkt 1, lämplig nivå av cybersäkerhet baserat på riskerna, gäller alltid. Riskbedömningen anger hur den ska tillämpas.
- Punkt 2 a till m, de konkreta produktegenskaperna, gäller på grundval av den cybersäkerhetsriskbedömning som avses i artikel 13.2 och i tillämpliga delar. Här avgör bedömningen vilka krav som gäller och hur långt.
Del II är inte villkorad på samma sätt. Artikel 13.8 kräver att sårbarheter hanteras enligt del II under hela stödperioden, utan hänvisning till riskbedömningen. Processkraven gäller rakt av.
Det är den skillnaden en tillämplighetsförklaring ska spegla. Punkt 2 kan uteslutas med motivering enligt artikel 13.4. Punkt 1 och del II kan det inte.
Resiliens i er affär är enkelhet, här en systematisering av kraven
CRA väsentliga krav strukturerade i fyra teman

Jag vet, det är lite krångligt. Se det så här: bilaga I del I är vad produkten ska klara, del II är hur ni ska arbeta. För att skapa enkelhet och säkerhet sorterar vi kraven i fyra teman enligt bilden, och nedan hittar ni alla kraven beskrivna på de fyra temana.
Produktens grundegenskaper
Säker vid leverans och säker i drift, bilaga I del I
CRA bilaga I, produktens säkerhetsegenskaper

Produkten ska släppas ut utan kända exploaterbara sårbarheter och med en säker standardkonfiguration, med möjlighet att återställa till fabriksinställning.
Skydd mot obehörig åtkomst genom autentisering, identitets- och åtkomsthantering. Skydd av konfidentialitet med kryptering av lagrade och överförda uppgifter. Skydd av integritet i data, kommandon, program och konfiguration.
Dataminimering, alltså bara de uppgifter som är nödvändiga. Tillgänglighet och motståndskraft mot överbelastningsangrepp. Begränsad angreppsyta. Loggning och övervakning av åtkomst. Och möjlighet för användaren att permanent radera data och inställningar.
Två av punkterna är inbyggt dataskydd på produktnivå: kravet på konfidentialitet och kravet på dataminimering. Uppfyller ni dem har ni gjort en del av GDPR-arbetet i konstruktionen i stället för i en rutin.
Strategier för åtkomstkontroll och kryptografi
Säkra lösningar för kommunikation och autentisering

Kryptering är att göra information svårläslig för alla som inte ska kunna läsa den. Det är lätt för er i ledningen att förstå att affärshemligheter måste hållas hemliga, men här handlar det om era kunders information, i er produkt.
CRA kräver skydd av konfidentialitet och integritet med moderna kryptografiska metoder. En policy för kryptografi styr upp hur produkten ska skydda information.
Att läcka information oavsiktligt skadar kundförtroende och era affärer.
Uppdateringar och stödperiod
Produkten ska gå att laga, i många år, bilaga I del I
CRA krav på säkerhetsuppdateringar och stödperiod

Sårbarheter ska kunna åtgärdas genom säkerhetsuppdateringar. Uppdateringar ska vid behov levereras automatiskt, med möjlighet för användaren att välja bort. De ska vara kostnadsfria och komma utan onödigt dröjsmål.
Uppdateringar ska distribueras säkert och kunna verifieras av produkten. Stödperioden, minst fem år eller produktens förväntade livslängd om den är kortare, ska anges tydligt för kunden.
Fem år är ett golv, inte ett normalvärde, och det är den vanligaste feltolkningen. Skäl 60 räknar upp vad som förväntas ha längre stödperiod: moderkort och mikroprocessorer, routrar, modem och switchar, operativsystem och videoredigeringsverktyg. Och produkter avsedda för industriella miljöer, som industriella styrsystem, används ofta betydligt längre.
Sätter ni fem år på en router har ni alltså sannolikt satt den för kort, och grunden för beslutet ska ni kunna visa marknadskontrollmyndigheten på begäran.
Stödperioden är ett affärsbeslut. Den binder er i år, och den syns i upphandlingar. Era kunder jämför.
Sårbarhetshantering och SBOM
Sårbarhetshantering, bilaga I del II
CRA bilaga I del II, sårbarhetshantering och SBOM

En programvaruförteckning, SBOM, i vanligt förekommande maskinläsbart format ska täcka åtminstone produktens översta beroenden. Den ingår i den tekniska dokumentationen.
Sårbarheter ska åtgärdas utan dröjsmål. Produkten ska testas och granskas regelbundet. Information om åtgärdade sårbarheter ska offentliggöras när uppdateringen finns.
Ni ska ha en policy för samordnat röjande av sårbarheter och en kontaktadress dit sårbarheter kan rapporteras, samt åtgärder som underlättar rapportering.
Ni behöver inte publicera er programvaruförteckning. Men era kunder kommer att fråga efter den, och i en upphandling är ett snabbt svar värt mer än ett bra svar sent.
Utvärdera att det fungerar
Utvärdering, intern revision av produktsäkerhetsarbetet
För att veta att säkerhetsarbetet fungerar krävs att det övervakas, mäts, analyseras och utvärderas. En intern revision tar reda på om ni uppfyller kraven, både egna krav och krav från standarder.
Här har ni i ledningen ett stort ansvar. Hur ska ni annars kunna skriva under EU-försäkran om ni inte vet att processerna fungerar?
Dokumentation, märkning och leveranskedja
Teknisk dokumentation och CE-märkning
CRA teknisk dokumentation, EU-försäkran och CE-märkning

Teknisk dokumentation som visar hur kraven uppfylls. EU-försäkran om överensstämmelse. CE-märkning. Bruksanvisning och säkerhetsinformation på begripligt språk. Kontaktuppgifter och information om när stödperioden tar slut.
Dokumentationen är inte en pappersövning. Den är ert försvar vid marknadskontroll och ert svar till kunder som frågar.
Säkerhet i leveranskedjan
Säkerhet i leverantörskedjan enligt CRA

När ni i ledningsgruppen kliver ombord på ett flygplan på Arlanda förutsätter ni att allt är säkert, flygplanet från Airbus och motorerna från Rolls-Royce.
Er produkt är samma sak för era kunder. CRA lägger ansvaret på er som sätter ert namn på produkten. Komponenter från tredje part, öppen källkod och underleverantörer: deras sårbarheter blir era rapporteringsplikter.
Kraven löser ni genom avtal och uppföljning. I avtalet måste det finnas krav ni kan verifiera, eskaleringstider som ryms inom era tjugofyra timmar, och villkor för vem som bär kostnaden när det brister.
Leverantörens hemland är en riskfaktor
Det här avsnittet i förordningen läses sällan, och det är det som kopplar CRA till säkerhetsskydd.
Beroenden av högriskleverantörer kan enligt skäl 58 utgöra en strategisk risk som måste hanteras på unionsnivå, särskilt när produkten är avsedd att användas av väsentliga entiteter enligt NIS2. Riskerna kan vara kopplade till tillverkarens jurisdiktion, till ägarstrukturen, och till kopplingar till en tredjelandsregering. Skälet pekar särskilt ut länder som ägnar sig åt ekonomiskt spionage eller oansvarigt statligt beteende i cyberrymden, och vars lagstiftning tillåter godtycklig tillgång till företagsuppgifter och kan ålägga skyldigheter för underrättelseändamål utan demokratisk kontroll, tillsyn, rättssäkerhet eller rätt att överklaga till en oberoende domstol.
Och det stannar inte vid en principförklaring. Kommissionen och marknadskontrollmyndigheterna ska beakta icke-tekniska riskfaktorer när de avgör hur betydande en cybersäkerhetsrisk är, särskilt de faktorer som kommit fram i de samordnade säkerhetsriskbedömningarna av kritiska leveranskedjor enligt NIS2 artikel 22.
För er betyder det två saker. Väljer ni komponent eller underleverantör är hemlandet en parameter i bedömningen, inte en politisk åsikt. Och säljer ni till väsentliga entiteter kommer era kunder att ställa den frågan om er leveranskedja, eftersom deras egen tillsyn ställer den om dem.
Säkerhet vid förvärv, utveckling och underhåll
Säkerhet i utveckling är en självklarhet inom till exempel flyg, järnväg, fordon och medicinteknik. Där finns standarder som oftast grundar sig på IEC 61508.
Säker utveckling, safety & security by design, bygger in säkerhet i utvecklingsarbetet, i systemets hela livscykel. För CRA är IEC 62443-4-1 den närmaste förlagan för utvecklingsprocessen.
Förvärv, utveckling, underhåll, underleverantörer. Säkerheten är inte starkare än den svagaste länken. Tänk att ni ska flyga.
FAQ: cyberresiliensförordningen, CRA
CRA reglerar produkter, cybersäkerhetslagen reglerar verksamheter. CRA är en EU-förordning, (EU) 2024/2847, som gäller direkt i Sverige utan svensk lag. Cybersäkerhetslagen är svensk lag som genomför NIS2-direktivet. Många verksamheter träffas av båda, men det är olika skyldigheter och olika rapporteringsvägar.
Produkter med digitala element, alltså hårdvara och programvara vars avsedda eller rimligen förutsebara användning innefattar direkt eller indirekt dataanslutning till en enhet eller ett nät. Även fjärrdatabehandlingslösningar som är nödvändiga för produktens funktion. Undantag finns för bland annat medicinteknik, fordon, luftfart, marin utrustning och produkter enbart för försvar och nationell säkerhet.
Ja. CRA har ingen storleksgräns. Det som varierar med storlek är stödåtgärder och vissa förenklingar i dokumentationen, inte kraven på produkten. Det är en central skillnad mot cybersäkerhetslagen.
Kategorierna avgör hur ni ska bevisa efterlevnad. Standardprodukter klarar egen bedömning. Viktiga klass I kräver anmält organ om ni inte tillämpar harmoniserade standarder fullt ut. Viktiga klass II kräver alltid anmält organ. Kritiska produkter kan kräva europeisk cybersäkerhetscertifiering.
Kapitlet om anmälda organ från 11 juni 2026. Rapporteringsskyldigheten från 11 september 2026, alltså redan nu. Allt annat, inklusive väsentliga krav och CE-märkning, gäller produkter som släpps ut på marknaden från den 11 december 2027, och produkter som därefter väsentligt ändras.
Vid en aktivt utnyttjad sårbarhet eller en allvarlig incident gäller en strikt tidslinje:
- Inom 24 timmar. En tidig varning.
- Inom 72 timmar. En fullständig anmälan med detaljer.
- Inom 14 dagar. Slutrapport efter att en korrigerande åtgärd finns tillgänglig, för sårbarheter.
- Inom en månad. Slutrapport för allvarliga incidenter.
Allt via ENISA:s Single Reporting Platform, portal.cra-srp.enisa.europa.eu.
Rapporteringsskyldigheten: ja, och bara den. Artikel 69 delar beståndet i två. Produkter som släppts ut före den 11 december 2027 omfattas av förordningens krav endast om de från den dagen genomgår en väsentlig ändring. Som avvikelse från det gäller skyldigheterna i artikel 14 för alla produkter inom tillämpningsområdet som släppts ut tidigare. Artikel 14.1 talar om aktivt utnyttjade sårbarheter i produkten, utan villkor om att den fortfarande säljs, så plikten följer en produkt även efter att ni avvecklat den och efter att stödperioden löpt ut.
Konsekvensen är värd att se rakt på. För en befintlig produkt måste ni rapportera en aktivt utnyttjad sårbarhet, men ni har ingen skyldighet enligt CRA att åtgärda den. Även artikel 13.8 om sårbarhetshantering under stödperioden hör till det som undantas. Annan rätt kan kräva åtgärden, avtal och produktansvar framför allt, men inte den här förordningen.
Väsentlig ändring är därmed en strömbrytare. Dagen ni väsentligt ändrar en gammal produkt blir den en fullvärdig CRA-produkt med bilaga I, teknisk dokumentation, bedömning av överensstämmelse och CE-märkning.
Men en säkerhetsuppdatering är inte en väsentlig ändring. Rättar ni en känd sårbarhet utan att ändra produktens avsedda ändamål slår strömbrytaren inte om, och det gäller även när rättningen ändrar funktioner eller prestanda enbart för att sänka risknivån. Ni kan alltså patcha beståndet fritt. Det som slår om är en funktionsuppdatering som ändrar de ursprungligen avsedda funktionerna, typen eller prestandan, eller som höjer risknivån.
Och det hjälper inte att packa ihop dem. Vid bedömningen saknar det betydelse om funktionsändringen levereras separat eller tillsammans med en säkerhetsuppdatering. Det är ett skäl till att hålla säkerhetsuppdateringar skilda från funktionsuppdateringar, utöver det som bilaga I del II redan kräver.
En programvaruförteckning, alltså en maskinläsbar lista över komponenter och beroenden i produkten. Ni måste ta fram och underhålla en som täcker åtminstone produktens översta beroenden, och den ska ingå i den tekniska dokumentationen. Ni behöver inte publicera den, men era kunder kommer att fråga.
Fri och öppen källkod som tillhandahålls utanför kommersiell verksamhet omfattas inte. Förvaltare av öppen källkod, open source stewards, har ett lättare regelverk och deras rapporteringsskyldighet börjar först 11 december 2027. Men använder ni öppen källkod i er kommersiella produkt är det ni som är tillverkare och ansvarar för helheten, inklusive sårbarheter i de komponenterna.
Upp till 15 miljoner euro eller 2,5 procent av global årsomsättning för brott mot de väsentliga kraven och mot artiklarna 13 och 14. 10 miljoner euro eller 2 procent för övriga skyldigheter. 5 miljoner euro eller 1 procent för felaktig information till myndigheter. Försäljningsförbud och återkallelse är ofta den dyrare konsekvensen.
Nej, men ni har ett försprång. ISO/IEC 27001 handlar om ert ledningssystem för informationssäkerhet, medan CRA ställer krav på produkten. IEC 62443-4-1 för säker utveckling och ISO/IEC 29147 och 30111 för sårbarhetshantering ligger närmare CRA:s processkrav.
Registrering sker i ENISA:s Single Reporting Platform på portal.cra-srp.enisa.europa.eu. Ni utser en primär representant och kan lägga till sekundära. Gör registreringen i lugn och ro, inte under de första tjugofyra timmarna av en incident.
Nej. CRA artikel 12 säger att en produkt med digitala element som också är ett högrisk-AI-system och uppfyller CRA:s väsentliga krav, och visar det i EU-försäkran, anses uppfylla cybersäkerhetskraven i AI-förordningens artikel 15. Övriga krav i AI-förordningen, som träningsdata enligt artikel 10 och mänsklig tillsyn enligt artikel 14, är fortfarande era att uppfylla. Gör CRA först.
IEC 62443-4-1 för utvecklingsprocessen och 62443-4-2 för kravkatalogen. De är de serier som anpassas till CRA och ligger närmast de kommande harmoniserade standarderna. ISO 27001 är nyttigt för er NIS2-efterlevnad men ger ingen presumtion om överensstämmelse under CRA.