Cybersäkerhetslagen (NIS2). Krav & fem steg för efterlevnad
Cybersäkerhetslagen ska göra samhället motståndskraftigt mot cyberhot. Samhällsviktiga tjänster alltid fungerar. Lagen kräver att ni bidrar med er del. Er verksamhet ska vara cybersäker, lika självklart som luftvärdiga flygplan.
Syftet med cybersäkerhetslagen (CSL) är att uppnå en hög nivå av cybersäkerhet i samhället. Idag är vi för sårbara, det visar en analys av vård och energi. För dig är lagen rätt använd steget mot affärsdriven säkerhet. Denna säkerhet bygger på att ni säkrar er affärsmodell och affärsdrivna arkitektur. Ledningens ansvar i NIS2 är tydligt: Cybersäkerhetslagen kan innebära betydande sanktionsavgifter och ledningsförbud. Här hittar du NIS2 checklista för er ledningsgrupp
Vad är cybersäkerhetslagen, en sammanfattning för ledningen
Krav: Riskhanteringsåtgärder, incidentrapportering och utbildning för ledningen.
Cybersäkerhetslagen / NIS2 är en strategisk möjlighet. Lagen ska säkerställa samhällsviktiga tjänsters funktion. För er skapar cybersäkerhetslagen fokus på att leverera era tjänster, affärsdriven säkerhet. För er innebär lagen:
- Ledningen ansvarar för säkerhetsåtgärder
- Incidenthantering & rapportering.
- Säker utveckling och leveranskedja.
Cybersäkerhetslagen / NIS2 innebär inget alternativ. Noncompliance finns inte. Så bli en vinnare, investera i digital resiliens och operativ motståndskraft.
Innehåll
- Vem omfattas av cybersäkerhetslagen
- Affärsdriven cybersäkerhet i fem steg
- 1. Utbilda ledningen i säkerhetsåtg
- 2. System samhällsviktiga tjänster
- 3. Styr säkerhetsarbetet med policys
- 4. Starta en förbättringsprocess
- 5. Rutiner, rapportering av incidenter
- Tillsyn och proaktiv granskning
- Sanktionsavgifter NIS2
- Lagens Säkerhetsåtgärder
- Cybersäkerhetskollen, hur bra är du?
- Konsult & expert cybersäkerhetslagen
- FAQ: Cybersäkerhetslagen (NIS2)
Bli en vinnare med cybersäkerhetslagen / NIS2
Den här artikeln vänder sig till chefer och ledare som direkt eller indirekt levererar samhällsviktiga tjänster. Syftet är att du ska förstå kraven i cybersäkerhetslagen.
Innan ni påbörjar arbetet tar ni reda på om ni träffas ni av cybersäkerhetslagen? Gör ni det ska du fortsätta läsa.
Sedan presenterar jag"Fem steg för efterlevnad av lagen", en process för efterlevnad av cybersäkerhetslagen.
Processens första steg "Utbilda ledningen i säkerhetsåtg" finns eftersom ni i ledningen är skyldiga att utbilda er i just dessa säkerhetsåtgärder. I "Säkerhetsåtgärder, lednings kunskap" beskrivs kortfattat åtgärderna.
Misslyckas ni riskerar ni NIS2 sanktionsavgifter.
Vem omfattas av cybersäkerhetslagen?
Träffas ni av NIS2 / Cybersäkerhetslagen. Ta enkelt reda på om ni omfattas!
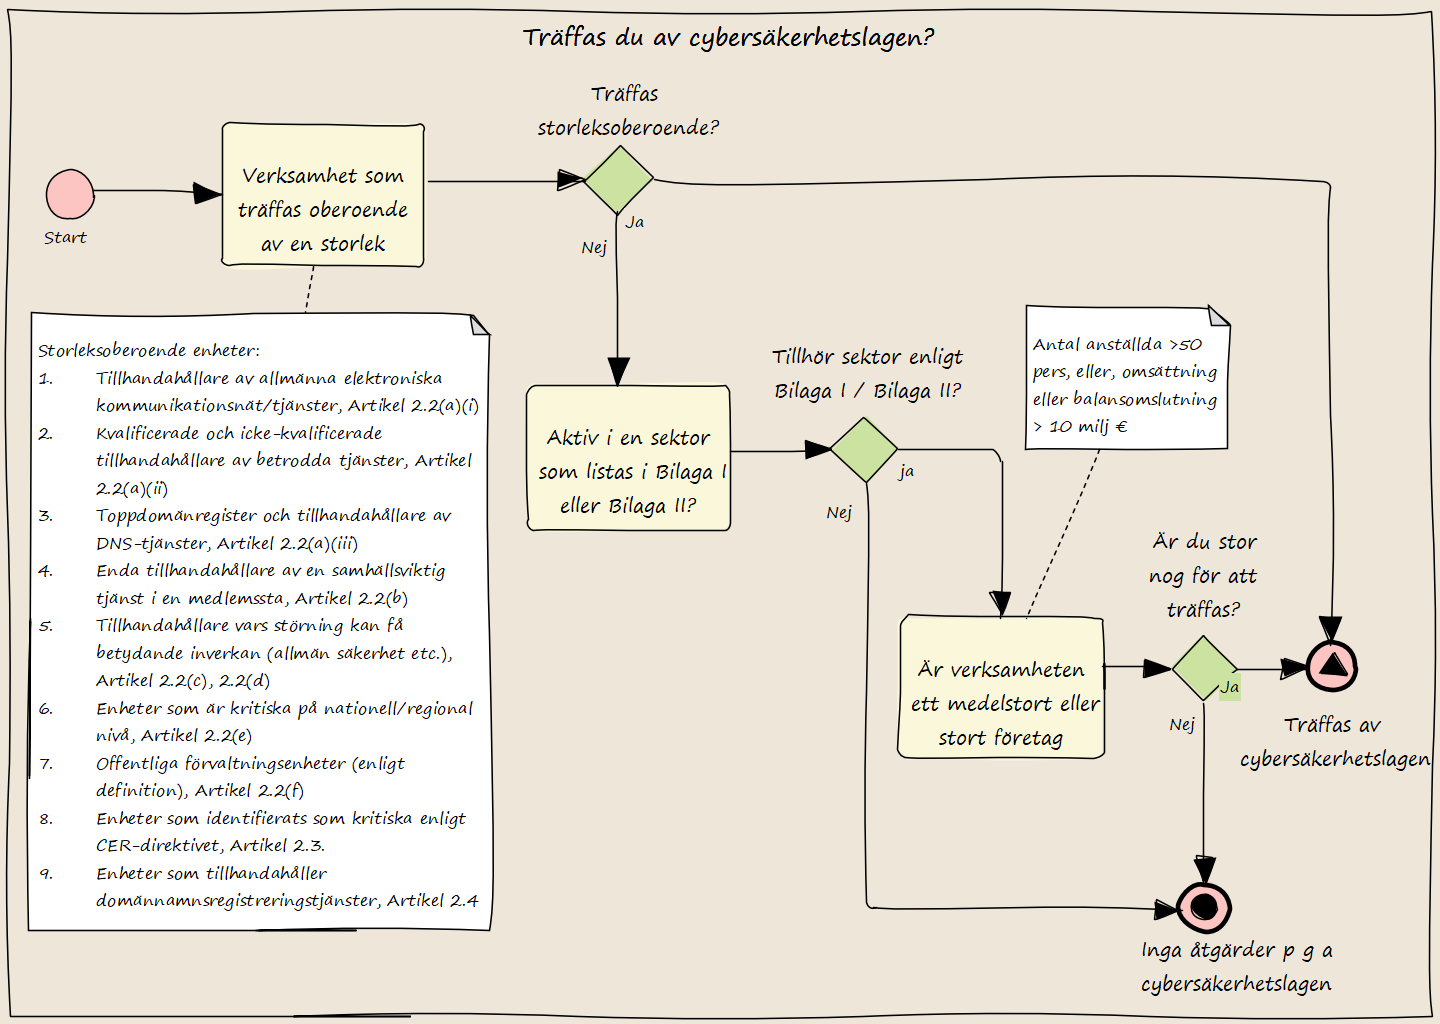
Första frågan ni ställer er, omfattar cybersäkerhetslagen oss? Ension har förenklat det till tre frågor ett flöde: Träffas du oberoende av storlek? Är du aktiv i en sektor enligt Bilaga I eller Bilaga II? Är du stor nog för att träffas? Om ni träffas, registrera er på MCF anmälningsportal. .
Normalt omfattas inte små företag. Indirekt kan dock de ändå behöva anpassa verksamheten då de som träffas kan behöva ställa krav på sina underleverantörer.
NIS2 det europeiska regelverket som cybersäkerhetslagen implementerar

EU regler är en pyramid: NIS2 är lagen, genomförande-förordningen detaljerade regler och ENISA vägledning en guide som klargör reglerna. Ett exemplel:
NIS2 kräver ”användning av flerfaktorautentisering”. Genomförandeförordning anger att användare flerfaktor-autentiseras i enlighet med [risk-]klassificeringen av den tillgång som ska nås”. Vägledningen utvecklar i att fler-faktorautentisering bör tillämpas på internetexponerade system, efterlevnad visas genom konfigurationsloggar.
Vägledningen kopplar även ENISA:s förväntningar mot internationella standarder, såsom ISO/IEC 27001.
Cybersäkerhetslagen den svenska implementeringen av NIS2
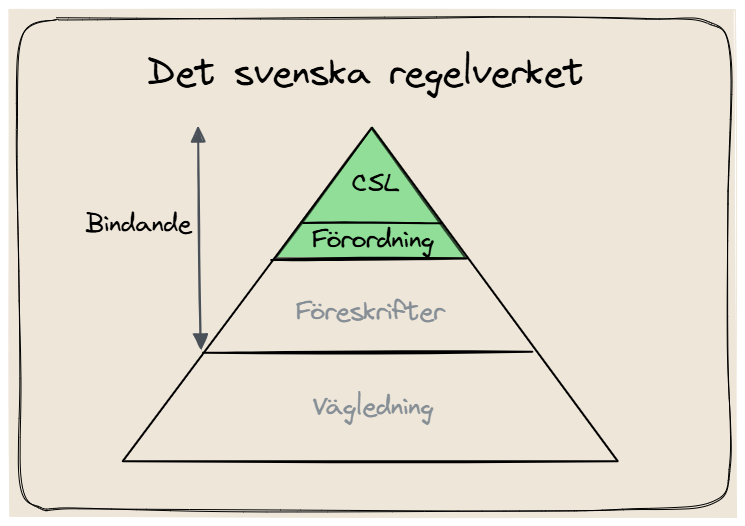
Sverige har en annan struktur på regelverken än EU. Det startar med en Cybersäkerhetslag (2025:1506), fastställd av riksdagen. Därefter kommer Cybersäkerhetsförordning (2025:1507) som regeringen fastställer. Längst ner i de bindande reglerna kommer föreskrifterna som en myndighet fastställer.
Cybersäkerhetslagen och förordningen är på plats, och lagen gäller sedan den 15 januari 2026. Nu är även föreskrifterna om säkerhetsåtgärder och utbildning, MCFFS 2026:11, på plats och träder i kraft 1 oktober. Vägledning väntas vid årsskiftet.
Ension lämnade remissvar, och invändningarna syns i slutresultatet
I remissförslaget blev reglerna hårdare, mer detaljerade och kostnadsdrivande. Kravet på flerfaktorsautentisering formulerades som att det skulle gälla vid åtkomst till system som behandlar information som vid informationsklassning bedömts ha behov av utökat skydd. I en OT-miljö kan ett sådant krav sänka säkerheten i stället för att höja den, eftersom generell MFA i ett kontrollrum fördröjer det ingripande som ska rädda situationen.
Det påpekade jag i remissvaret. I den beslutade föreskriften gäller kravet bara it-segment, plus systemadministrativ åtkomst och åtkomst via externt nätverk. OT-invändningen gick fram.
Samma sak hände med kravet på fysiskt åtskilda sektioner för redundanta system, som är struket, och med kravet på obligatorisk sårbarhetsrapportering, som blev ett allmänt råd.
Högkritiska och kritiska sektorer
NIS2-direktivets bilaga 1 och 2 definierar de sektorer som omfattas av cybersäkerhetslagen.
NIS2 bilaga I definierar högkritiska sektorer. En högkritisk verksamhetsutövare kan vara Väsentlig eller Viktig beroende på årsomsättningen och storleken på företaget.
NIS2 Bilaga 2 definierar andra kritiska sektorer som omfattas av cybersäkerhetslagen.
Så bygger ni affärsdriven cybersäkerhet i fem steg
Mål cybersäkerhetslagen: Höja den kollektiva motståndskraften mot cyberhot i samhällsviktiga sektorer.
Om ni träffas ska ni i ledningen säkra att följande. genomförs:
- Utbilda ledningen i cybersäkerhet
- Hitta system påverkande samhällsviktiga tjänster
- Led genom policys
- Starta en förbättringsprocess, en säkerhetsplan
- Rutiner för att rapportera incidenter
Lagens krav gäller hela verksamheten, men punkt 3 avgränsar med en riskanalys vilka system som omfattas.
Din affärsmodell ska klara operativa risker med en hög cybersäkerhetsnivå

Cybersäkerhetslagen kräver att din affärsmodells tjänster är cybersäkra. Affärsmodellen ska klara sig i cyberspace mot cyberangrepp. Om du skapar värde för dig, dina kunder och dina partners trots angrepp från cyberspace blir du starkare. En operativ motståndskraft skapas.
Cyberattacker inriktas på att se till att din verksamhet och samhället skadas. Detta görs genom att komma åt, ändra eller förstöra information.
Cyberattacken är ett skott mitt i hjärtat på affärsmodellen. Affärsmodellen är bra att utgå ifrån för att klara lagen.
1. Utbilda ledningen i säkerhetsåtgärder
Ledningen är ansvarig för cybersäkerhet, ledningsförbud är möjligt. För att kunna axla det ansvaret behöver ni i ledningen kompetens för att kunna godkänna och övervaka genomförandet av säkerhetsåtgärderna. Därför finns ett krav i cybersäkerhetslagen på att ledningen ska genomgå en utbildning om säkerhetsåtgärder.
Ledningen ansvarig
Ledningen för en verksamhetsutövare ska genomgå utbildning om säkerhetsåtgärder.
Om ett föreläggande enligt 4 § första stycket inte följs får tillsynsmyndigheten ansöka om förbud att inneha ledningsfunktion för den som är befattningshavare enligt 3 § andra stycket lagen (2014:836) om näringsförbud hos en enskild verksamhetsutövare som är väsentlig.
En ansökan enligt första stycket får göras endast om överträdelsen som ligger till grund för föreläggandet är allvarlig och befattningshavaren uppsåtligen eller av grov oaktsamhet har orsakat överträdelsen.
Utbildningen av ledningen i säkerhetsåtgärder ger er kompetens att följa cybersäkerhetslagen. Ni levererar en säker intäkt och ett högt kundförtroende. Det blir bättre strategiska beslut och bättre riskhantering som skyddar intäkter och varumärke. Ni får även förmågan att skapa den proaktiva säkerhetskultur som krävs för att bygga en rubust organisation.
2. Hitta system påverkande samhällsviktiga tjänster
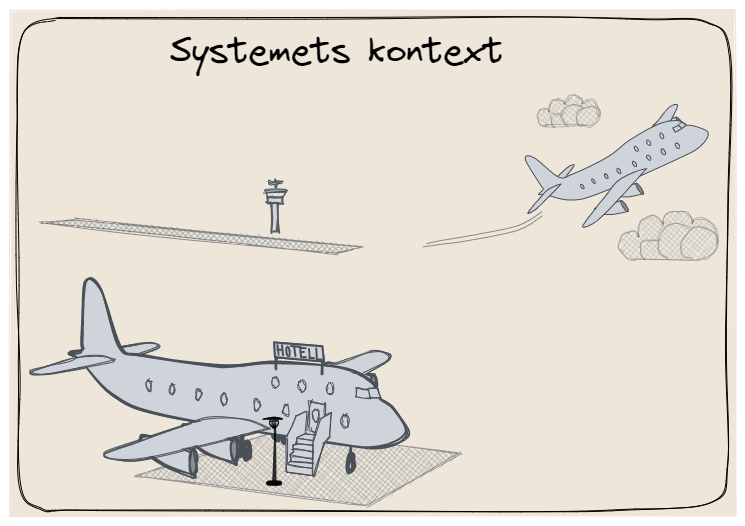
Verksamhetens sammanhang, kontext, är grunden för säkerhet. Det är i affärsmodellen ni hittar era tjänster och i kontexten kan bedöma vilka som är samhällsviktiga:
Ett flygplan som används för att flyga har ett annat sammanhang och andra risker än när det används som hotell.
En kontextanalys ger er en kunskap om hoten mot er affärsmodell och ert erbjudande grunden för förbättring.
3. Styr säkerhetsarbetet med policys
I cybersäkerhetslagens säkerhetsåtgärder finns krav på sex policys. Med dessa styr ni med riktlinjer säkerheten.
Ni i ledningen ska fokusera på den övergripande säkerhetspolicyn. Kontextanalysen är tillräcklig för att ta fram denna. En smart skriven policy driver innovation kring säkra tjänster och effektiva processer.
Policyn kan även skapa den säkerhetskultur som fokuserar på affärsnytta och affärsdriven säkerhet.
4. Starta en förbättringsprocess

Nu ska affärsdriven säkerhet levereras. Gör det inte i ett jätteprojekt utan ett kontinuerligt förbättringsarbete.
Ni ska leverera en säker intäkt och ett högt kundförtroende, att affärsmodellen levererar.
Metoden är att hitta och prioritera säkerhetsåtgärder och iterativt införa dem. Stödet är ett kontinuerligt förbättringsarbete där internrevisioner styr de kontinuerliga förbättringarna. Affärsdriven säkerhet.
5. Rutiner för att rapportera incidenter
Cybersäkerhetslagen inför ett strikt rapporteringssystem i tre steg av betydande incidenter: Tidig varning inom 24 timmar, incidentanmälan inom 72 timmar och slutrapport inom 1 månad.
Är detta lagens nedsida? Kanske inte! Genom att snabbt upptäcka incidenter, kan ni snabbt sätta in incident- och kontinuitetshantering vilket kapar kostnader för er och gör att kundernas förtroende behålls. Snabbhet och transparens bygger kundlojalitet i kris.
Ni i ledningen ska se till att rutiner finns implementerade, tillsammans med säkerhetsåtgärder för att hantera incidenter. Effektivt genom samordning med andra lagar. Läs hos MSB:hantera och rapportera it-incidenter och cyberangrepp.
Tillsyn Dokumentera inför proaktiv granskning
Vad händer vid non-compliance? Tillsyn kan leda till sanktionsavgifter enligt cybersäkerhetslagen
Tillsynsmyndigheten utför tillsyn. Väsentliga entiteter står under proaktivt tillsyn, viktiga entiteter vid befogad anledning. Säkerhetsrevisioner och säkerhetsskanningar kan ske.
För tillsynen ska ni leverera information som visar att ni följer lagen. Det kan kännas byråkratiskt. Men, om ni dokumenterar under säkerhetsarbetet så blir det både ett verktyg för analys och bevis av säkerhet.
Ni i ledningen måste skapa effektiva rutiner för analys och dokumentation. Ension visar på denna site hur du skapar affärsdriven säkerhet, med AI och modell.
Sanktionsavgifter NIS2
Om ni inte följer cybersäkerhetslagen så riskerar ni ekonomiska sanktioner. Sanktionsavgifter NIS2:
- Väsentliga enheter: Max 10 miljoner EUR eller 2 % av global omsättning, beroende på vilket som är högst.
- Viktiga enheter: Max 7 miljoner EUR eller 1,4 % av global omsättning, beroende på vilket som är högst.
Lagens Säkerhetsåtgärder
Säkerhetsåtgärderna skapar motståndskraft och kontinuitet i din affär
Ni ska vidta lämpliga och proportionella åtgärder mot de risker som hotar era nätverks- och informationssystem. Cybersäkerhetslagen räknar upp tio områden som minst ska ingå:
- Strategi riskanalys och cybersäkerhet
- Incidenthantering
- Kontinuitetshantering och krishantering,
- Säkerhet i leveranskedjan
- Säkerhet vid förvärv, utveckling och underhåll
- Strategi för att mäta effektivitet i säkerhet
- Praxis för cyberhygien och utbildning
- Strategi för kryptografi och kryptering
- Personalsäkerhet, och hantering av tillgångar
- Autentisering, säker kommunikation
Redan den första säkerhetsåtgärden i listan kräver en strategi för riskanalys. Riskanalysen används sedan för att bedöma vilka av de övriga som är lämpliga och proportionella för just er.
Det är de här tio ledningen ska utbildas i enligt 2 kap. 4 §.
Säkerhetsåtgärderna i detalj, med de fyra temana vad varje säkerhetsåtgärd innebär. Här beskrivs hur de förhåller sig till genomförandeförordningens tretton riskhanteringsåtgärder.
MCFFS 2026:11 paragraf för paragraf, de svenska föreskrifterna som gäller från 1 oktober 2026, och var i dem varje säkerhetsåtgärd återfinns.
Safety & Security by design
De tio säkerhetsåtgärderna är krav på vad som ska uppnås. Ensions process för safety och security by design är ett sätt att uppfylla dem processuellt, i sex steg från kontext till bevisad säkerhet, spårbart mot lagen, genomförandeförordningen, MCFFS 2026:11, ISO 27001 och IEC 61508.
Säker utveckling bygger in säkerheten i arbetet, genom hela systemets livscykel. Det är en självklarhet inom flyg, järnväg, fordon och medicinteknik. Tänk på det: du ska flyga.
Cybersäkerhetskollen, hur bra är du?
Cybersäkerhetskollen är ett verktyg från MSB som hjälper organisationer att mäta säkerhetsåtgärder.
Verktyget består av fyra delar: Infosäkkollen, It-säkkollen, Ot-säkkollen och Leveranskedjekollen.
Resultaten används för att skapa en nationell lägesbild. Deltagande organisationer bidrar till ett säkrare Sverige och kan få företräde till MSB:s rådgivning.
Ension är konsult och expert på cybersäkerhetslagen

Krav på säkerhet kräver expertis. Ulf är expert på cybersäkerhetslagen och safety by design. Han har arbetat med säkerhet i utveckling och operativt, som expert och ledare.
För Ulf är cybersäkerhet som annan säkerhet: det gäller att uppnå safety, en säker funktion, inte bara security, säkerhetsskydd. Flygplan som står stilla på marken är det säkraste som finns, men saknar funktion.
FAQ: Allt du behöver veta om Cybersäkerhetslagen (NIS2)
Svar: NIS2 är ett EU-direktiv som sätter den gemensamma ribban för cybersäkerhet i Europa. Cybersäkerhetslagen (CSL) är den svenska lagen som trädde i kraft den 15 januari 2026 och som gör direktivet till gällande rätt i Sverige. Det är alltså CSL ni ska följa och som svenska tillsynsmyndigheter (t.ex. MSB) granskar.
Svar: Lagen omfattar 18 sektorer som delas in i "högkritiska" (bilaga 1) och "andra kritiska" (bilaga 2). Som huvudregel omfattas alla medelstora och stora företag (≥50 anställda eller ≥10 miljoner euro i omsättning) inom dessa sektorer. Vissa verksamheter, såsom offentlig förvaltning och leverantörer av digital infrastruktur, omfattas oavsett storlek.
Svar: Skillnaden ligger främst i tillsynens omfattning. Väsentliga aktörer (ofta stora bolag i högkritiska sektorer) står under proaktiv tillsyn, medan viktiga aktörer granskas reaktivt (vid misstanke om fel). Sanktionsnivåerna skiljer sig också åt (2 % respektive 1,4 % av omsättningen).
Svar: Cybersäkerhetslagen ställer krav på att ledningen tar aktivt ansvar. De måste godkänna riskhanteringsåtgärder, övervaka implementeringen och genomgå obligatorisk utbildning. Vid allvarliga brister kan befattningshavare förbjudas att inneha ledningsfunktioner.
Svar: Vid en betydande incident gäller en strikt tidslinje:
-
Inom 24 timmar: En tidig varning till tillsynsmyndigheten.
-
Inom 72 timmar: En fullständig incidentanmälan med detaljer.
-
Inom en månad: En slutgiltig rapport med orsak och åtgärder.
Svar: För väsentliga aktörer är maxbeloppet det högsta av 10 miljoner euro eller 2 % av den globala årsomsättningen. För viktiga aktörer gäller 7 miljoner euro eller 1,4 %. För offentliga aktörer i Sverige är taket fastställt till 10 miljoner kronor.
Svar: Ja. Enligt 2 kap. 4 § i cybersäkerhetslagen ska ledningen för en verksamhetsutövare genomgå utbildning om säkerhetsåtgärder. Syftet är att ge ledningen tillräcklig kunskap för att kunna identifiera risker och fatta beslut om investeringar i säkerhet.
Svar: Ni ansvarar inte bara för er egen säkerhet utan även för era leverantörers. NIS2 kräver att ni utvärderar cybersäkerheten hos era partners och inkluderar säkerhetskrav i upphandlingar och avtal. Detta inkluderar sårbarhetshantering och säkerhet i utvecklingsprocesser.
Svar: Cybersäkerhetslagen kompletterar dessa. Om ni omfattas av säkerhetsskyddslagen (Säkerhetskänslig verksamhet) har den ofta företräde. För finansiella bolag har DORA-förordningen företräde. Det är viktigt att göra en lagrumskartläggning för att se vilken lag som styr vilken del av er verksamhet.
Svar: Verksamhetsutövare som omfattas av lagen är skyldiga att registrera sig. Myndigheten för civilt försvar (MCF) tillhandahåller en anmälningsportal. Ni ska uppge sektorer, kontaktuppgifter och om ni bedömer er vara väsentliga eller viktiga.


