Riskanalys identifierar och analyserar risker som hotar dina mål. För cybersäkerhet är målet samhällsfunktion.
Jag är gammal viggenpilot. Riskanalys är en del av mitt DNA. Hela flygningen, själva tjänsten, ska fungera säkert från start till landning.
Många tänker informationssäkerhet när de analyserar cybersäkerhet. Gör inte det, tänk samhällsfunktion, och funktionen i ditt erbjudande, din affärsmodell.


Riskanalys hittar faror som kan påverka din framgång. Riskerna som hotar är allt från tekniska och mänskliga fel till cyberbrott och bedrägeri, eller varför inte hybridattack.
I grunden är riskanalys att hitta risker, analysera och värdera dem. Riskanalys är en förutsättning för en bra hantering av risker. Genom att hitta risken för brand i flygplanet så tänker du raketstol som riskhantering.
I affärsdriven säkerhet tas risker med som berör affärsmodellen. Legala och affärsmässiga risker.

Syftet med riskanalys är att förhindra risken att system av människor och teknik inte fungerar som avsett. Om systemet fallerar ska det fallera predikterbart och säkert.
En organisation ska fungera enligt affärsmodellen. Affärsmodellen innehåller kunder och partners och beskriver med tjänster hur värden skapas. Affärsmodellen med legal och teknisk kontext används för att identifiera skador som kan uppstå på organisationen.


Cybersäkerhetslagen kräver att samhällsviktiga tjänster ska fungera. Du ska hitta nässlor som kan störa samhället, plocka sedan blommor som säkrar din affärsmodell. Affärsdriven säkerhet!
NIS2 krav på riskanalys framgår av EU-kommissionens genomförandeförordning. Det innebär att detta även är cybersäkerhetslagens krav. Den är lik den riskanalys för informationssäkerhet som finns beskriven i ISO 27001 och ISO 27005.
ISO 27000 är security, krav mot ett Information Security Management System (ISMS). Information ska skyddas.
Med affärsmodell och cybersäkerhetslag som drivkraft är Cybersäkerhet i fokus. Samhällsviktiga tjänster ska skyddas mot cyberhot. Detta är safety, funktionssäkerhet. Ur pilotens perspektiv är det viktigaste inte att passagerarlistan hålls hemlig utan att passagerarna får en angenäm och säker flygtur till sin destination.
Riskanalysen ska göras utifrån viktiga samhällstjänster.
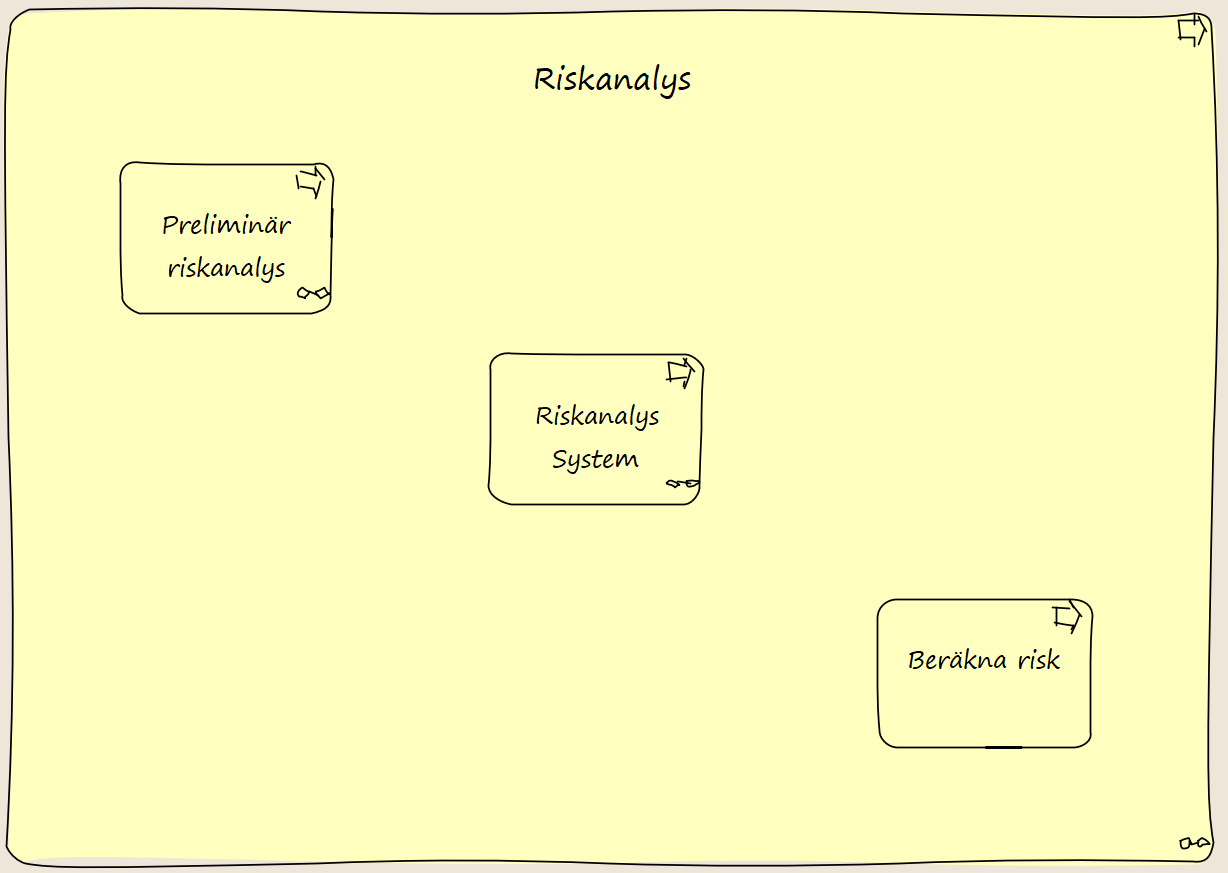
Vid riskanalys och riskbedömning inom cybersäkerhet kombineras metoder från informationssäkerhet med den i funktionell säkerhet. Risk analyseras i tre steg i enlighet med cybersäkerhetslagen, ISO 27001 och IEC 61508:
- Undersök om dina tjänster är viktiga för samhället.
- Gör en riskanalys som grund för säkerhetskraven.
- Bedöm systemets risk efter införda säkerhetsåtgärder
Processen resulterar i en bedömning av vilka system som är säkerhetskritiska, en prioriteringslista med vägda risker samt en bedömning av systemets slutliga risk.
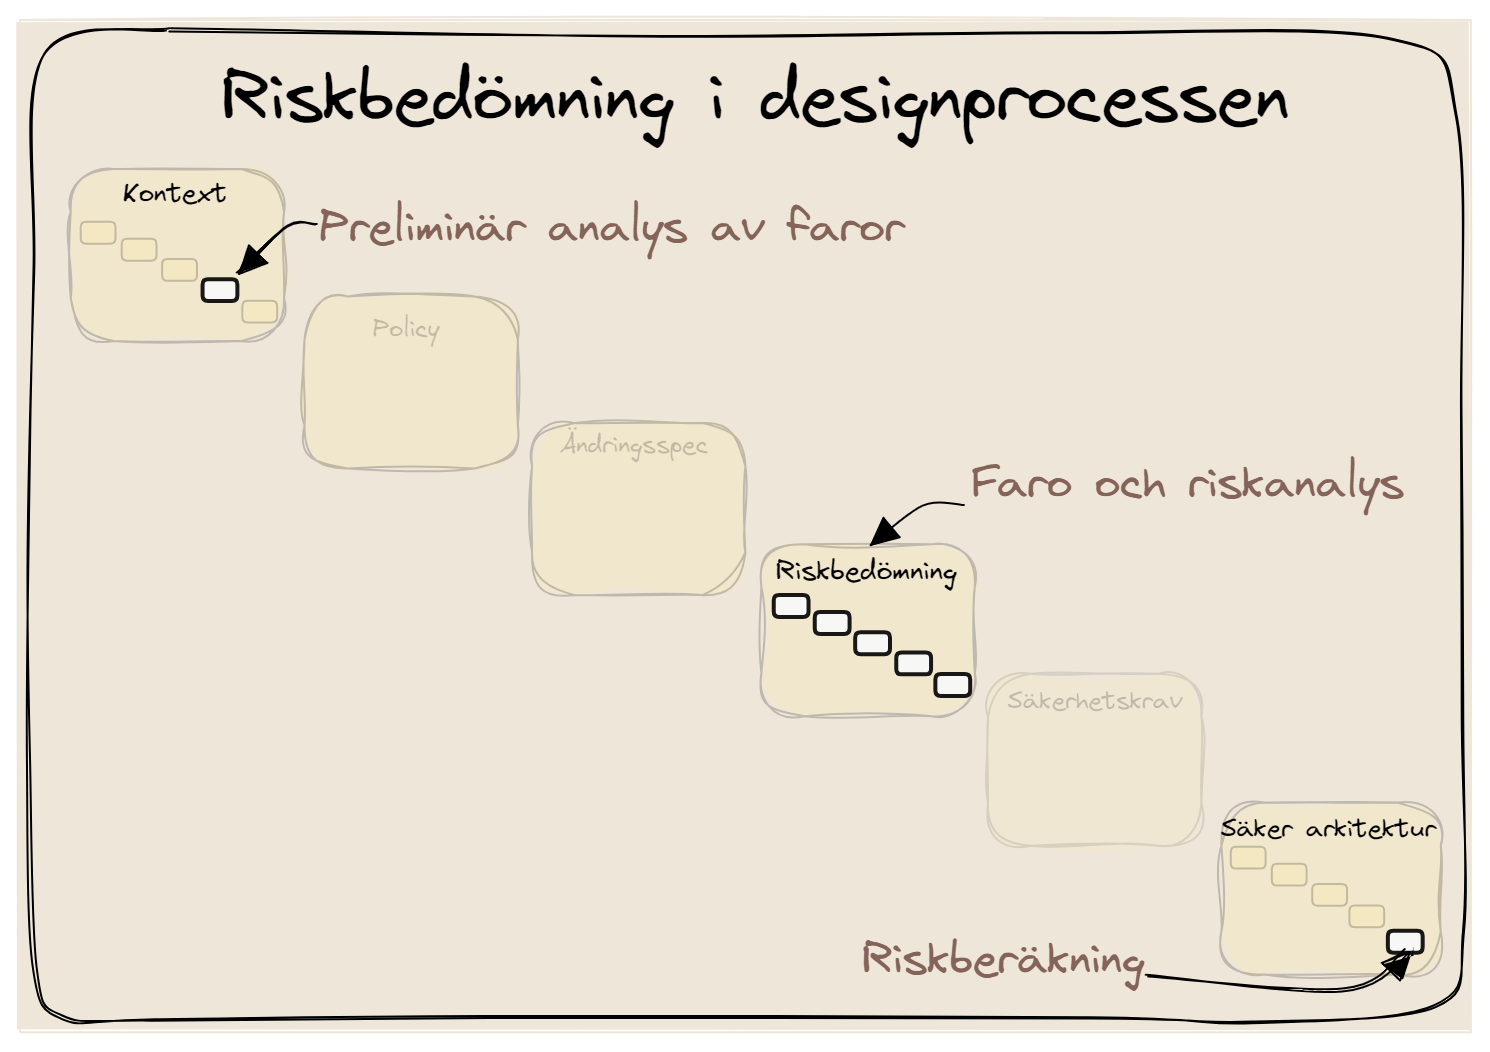
Riskanalysen sker iterativt i säkerhetsprocessen. Den preliminära riskanalysen genomförs i kontextanalysen. Den tar affärsmodell och processer som input och skapar ett underlag att formulera en korrekt säkerhetspolicy.
Faro och riskanalysen för system och organisation tar funktionell och logisk arkitektur som input och skapar ur detta prioriterade risker vägda legalt och affärsmässigt.
I sista steget bedöms risken i systemet utifrån den tekniska arkitekturen med införda säkerhetsåtgärder.

Preliminär riskanalys är en del i en förstudie, kontextanalysen. Här känner du till och utgår från affärsmodellen, värdeströmmar och processer på hög nivå. Business och stakeholder needs i ISO 15288.
Riskanalys system utgår från att du kommit till systemkrav och lite arkitektur i ISO 15288. När du kommit till riskberäkning så har du kunskapen från arkitektur och detaljerad design med dig.
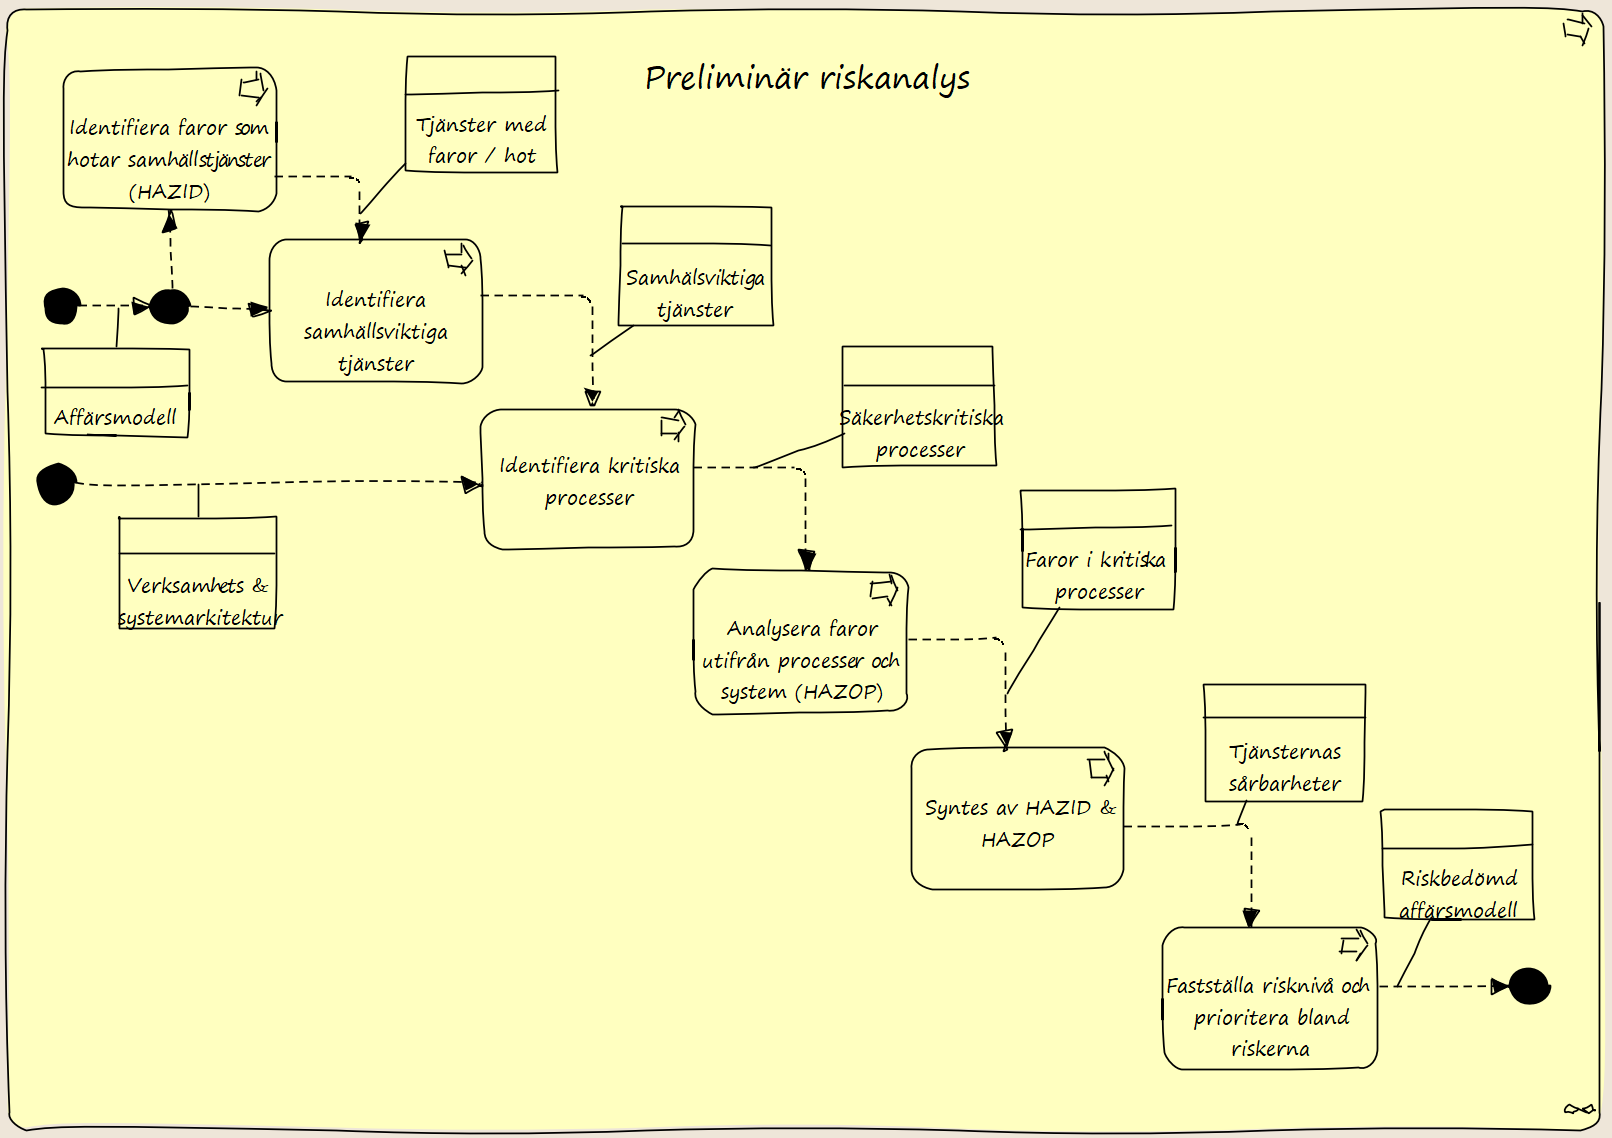
Preliminär faro och riskanalysen skapar grunden för en säkerhetspolicy, en strategi för säkerhetsarbetet. Den visar vilka tjänster som träffas av cybersäkerhetslagen och prioriterar säkerhetsåtgärder på policynivå.
Den visar i vilken skog det finns mycket nässlor och prioriterar vilka typer av blommor du ska plocka.
Indata till preliminära riskanalysen är affärsmodellen, värdekedjor, verksamhets och systemarkitektur.
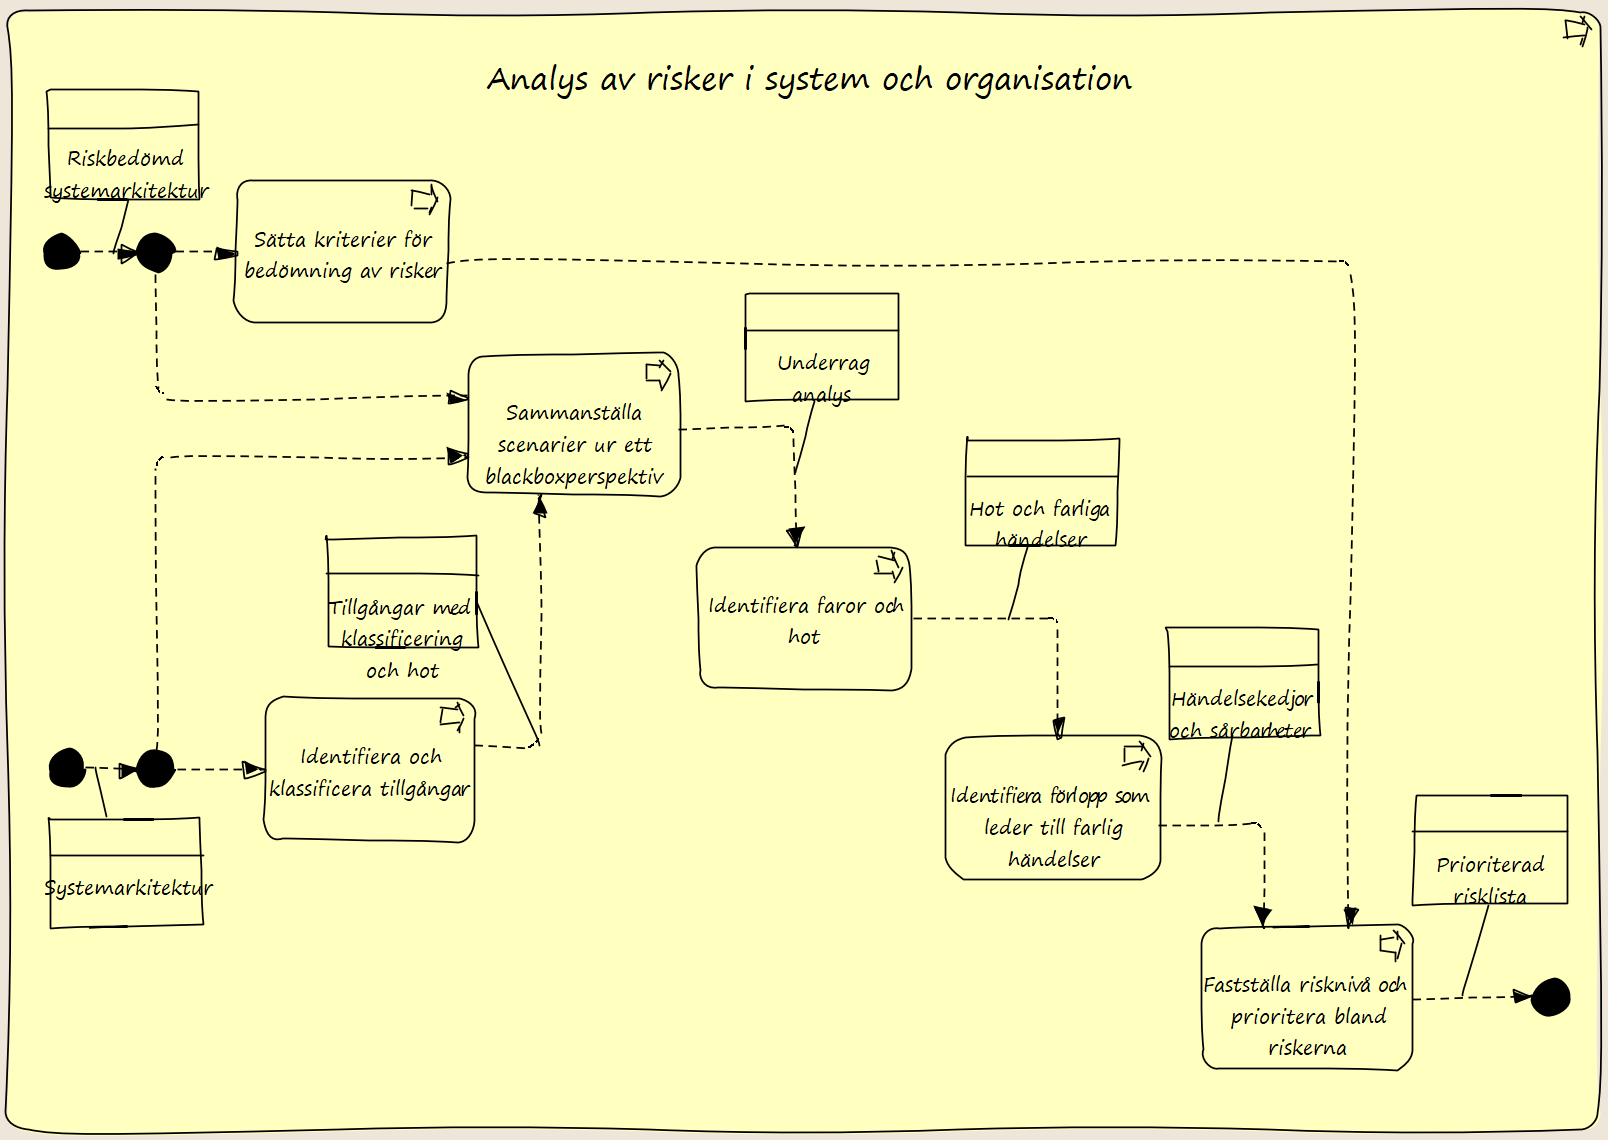
Systemriskanalys skapar grunden för säkerhetsåtgärder och krav mot säkerhetssystemet, säkerhetskrav.
Nu går du in i snåret och tittar på varje planta: var den står, hur den växer, och vad som händer om du tar fel på den.
Input till systemriskanalysen är arkitektur för system och organisation från arkitekturarbetet.
Resultatet är prioriterade riskbedömningar som ska ligga till grund för arbetet med att hitta säkerhetsåtgärder och att sätta de säkerhetskrav som är nödvändiga.
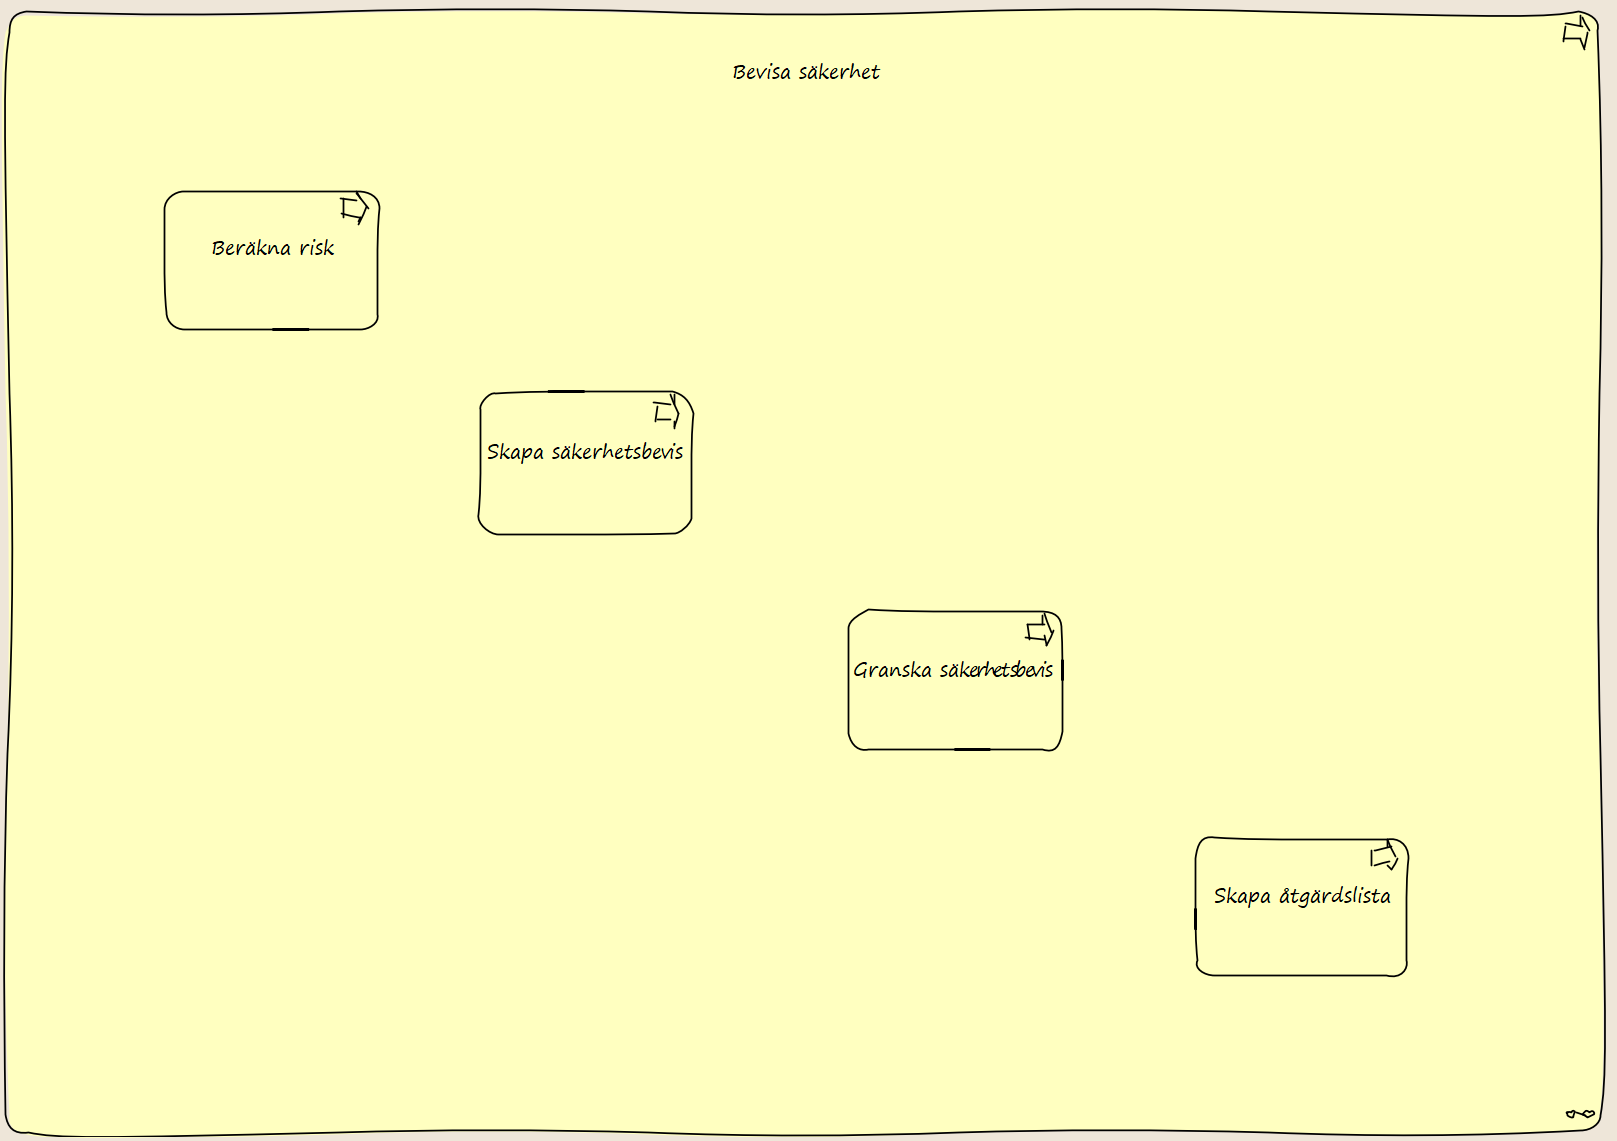
Riskbedömningen är sista steget i riskanalysen och syftar till att bedöma riskerna i de system som är designade och du tänker implementera. Detta görs innan implementation i samband med att du bevisar säkerhet.
Bevis av säkerhet innebär att man visar att ett system är säkert enligt vissa kriterier. Här räknar du ut hur stor risken är att du bränner dig i snåret, och hur mycket.
Detta är den mest kvantitativa analysen som använder matematiska och statistiska metoder för att beräkna riskernas sannolikhet och potentiella effekter.
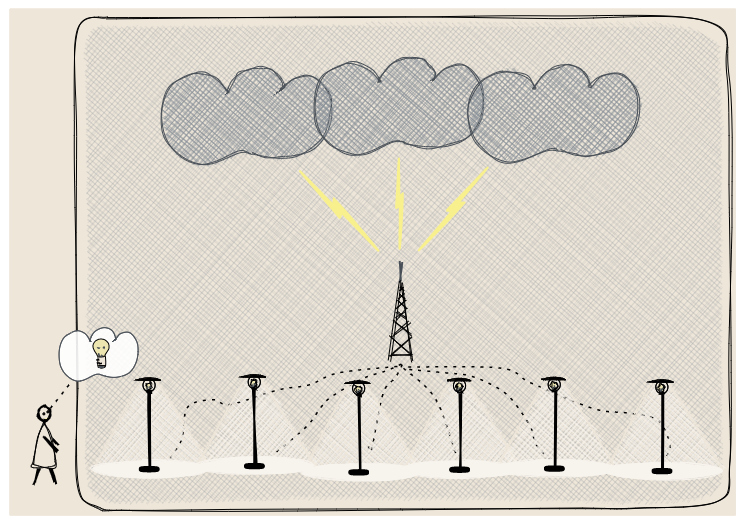
Fastna inte i risker, se möjligheter och lägg kraften på att se vad som kan bli bättre. För att lyckas måste du både hitta gasen och bromsen, ensidigt fokus på riskanalysen kan vara som att åka med handbromsen i.
Analysera vilka möjligheter det finns för att leverera över förväntan. Nässlan är inte bara något som bränns, den är Skandinaviens nyttigaste grönsak.
Möjlighetsanalys är som en "inverterad" riskanalys, du funderar över vilka scenarier för olika möjligheter som finns och tar fram en plan för hur du kan utnyttja dem.
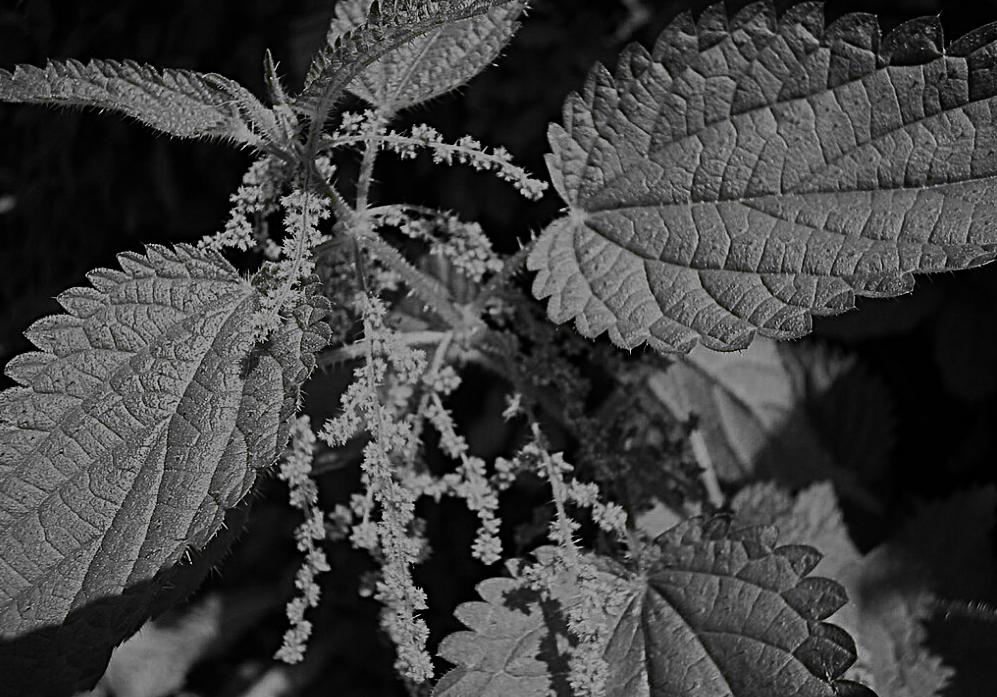
Sluta ta omväg kring nässelsnåret. Närma dig nässlan lugnt och bestämt. Lär dig använda den.
"Hur mycket oftare blir man inte stucken av en ros än bränd av en nässla?" – Selma Lagerlöf
Bladen är späckade med näring. Där finns järn, kisel, magnesium och C-vitamin.
Så ge dig ut på våren, plocka nässlor och bjud på en näringsrik läckerhet.